NIS2 in der Praxis: 96 % Compliance. 3,21 Millionen Euro Risikokosten.
Executive Summary
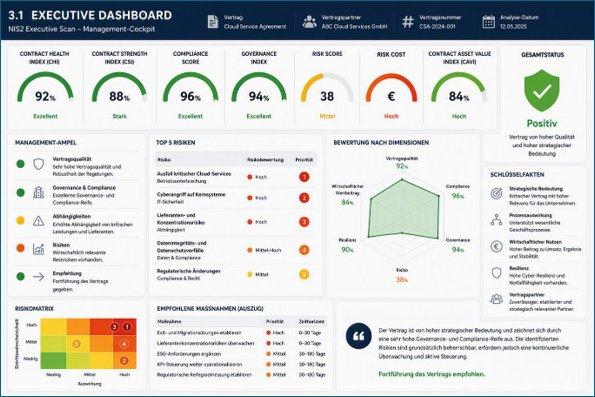
Ein Vertrag mit 96 % Compliance Score, 94 % Governance Index und 93 % NIS2 Readiness verursacht trotzdem Risikokosten von 3,21 Mio. €. Der Grund liegt nicht in regulatorischen Defiziten, sondern in seiner strategischen Bedeutung für Umsatz, Betrieb und Wertschöpfung.
Executive Snapshot
Kennzahl Ergebnis
NIS2 Readiness Index 93 %
Compliance Score 96 %
Governance Index 94 %
Contract Health Index 92 %
Contract Asset Value Index 84 Punkte
Portfolio-Rang #18 von 1.247 Verträgen
Portfolio-Klasse Top 5 %
Risk Cost 3,21 Mio. €
Der analysierte Vertrag erfüllt die Anforderungen moderner Governance, Compliance und Cyber-Resilienz nahezu vollständig. Gleichzeitig verursacht er Risikokosten von 3,21 Mio. €. Die Ursache liegt nicht in mangelhaften Vertragsklauseln, sondern in der wirtschaftlichen Bedeutung der abgesicherten Geschäfts-prozesse. Der Vertrag wird aufgrund seines CAVI von 84 Punkten als Core Business Asset eingestuft.
Hohe Compliance. Hohes Risiko.
Die Diskussion über NIS2 wird häufig entlang klassischer Compliance-Fragen geführt. Unternehmen prüfen Governance-Strukturen, Sicherheitsmaßnahmen, Meldeprozesse und regulatorische Nachweise. Die Logik dahinter ist einfach: Wer die Anforderungen erfüllt, reduziert sein Risiko. Doch die Analyse eines im Rahmen eines NIS2 Executive Scan bewerteten Vertrags zeichnet ein deutlich komplexeres Bild.
Die Überraschung
Der untersuchte Vertrag erreicht einen Compliance Score von 96 Prozent, einen Governance Index von 94 Prozent und einen NIS2 Readiness Index von 93 Prozent. Aus regulatorischer Sicht handelt es sich damit um einen Vertrag mit überdurchschnittlicher Reife.
Dennoch weist derselbe Vertrag eine kalkulierte Risikobelastung von 3,21 Millionen Euro auf.
Die zentrale Erkenntnis lautet daher: NIS2-Probleme entstehen oft nicht aus mangelnder Compliance, sondern aus der wirtschaftlichen Bedeutung dessen, was abgesichert werden soll.
Der Vertrag ist nicht das Risiko. Die Abhängigkeit ist das Risiko.
Der analysierte Vertrag wurde als kritischer Vertrag, strategischer Vertrag, regulatorisch kritischer Vertrag und lieferantenkritischer Vertrag eingestuft. Ein Ausfall hätte erhebliche Auswirkungen auf Umsatz, Betrieb, Kunden, Compliance und Reputation. Damit unterscheidet sich dieser Vertrag fundamental von einem gewöhnlichen Beschaffungs- oder Dienstleistungsvertrag. Er unterstützt geschäftskritische Prozesse, Informationssysteme, Ressourcen und Finanzströme.
Mit Rang#18 von 1.247 Verträgen gehört die Vertragsbeziehung zu den wirtschaftlich bedeutendsten Vertragsassets des Unternehmens und befindet sich in den Top 5 % des Vertragsportfolios.
Für das Management ergibt sich daraus eine unbequeme Konsequenz:
- Das Risiko liegt nicht primär im Vertragstext.
- Das Risiko liegt in der wirtschaftlichen Abhängigkeit von der Vertragsbeziehung.
- Das Risiko entsteht dort, wo kritische Geschäftsprozesse, Lieferketten und Informationssysteme auf den Vertrag angewiesen sind.
Der eigentliche Risikotreiber ist nicht die Compliance
Bemerkenswert ist, dass der Vertrag in der juristischen und regulatorischen Dimension sehr gute Werte erreicht. Die Analyse bescheinigt eine hohe rechtliche Robustheit, ausgeprägte Audit- und Kontrollrechte, starke Incident-Management-Prozesse sowie eine hohe Governance- und Compliance-Reife. Der Vertragsqualität selbst wird daher nur eine vergleichsweise geringe Risikobelastung zugeschrieben.
Die größten Risiken entstehen an anderer Stelle.
Als wichtigste Gefährdungen werden identifiziert:
- Ausfall kritischer Cloud- und Plattformleistungen
- Cyberangriffe auf geschäftskritische Systeme
- Lieferanten- und Konzentrationsrisiken
- Datenintegritäts- und Datenschutzvorfälle
- regulatorische Veränderungen im Umfeld von NIS2 und DORA.
Diese Risiken haben eine gemeinsame Eigenschaft:
Sie entstehen überwiegend außerhalb des eigentlichen Vertragstextes.
Selbst ein hervorragend formulierter Vertrag verhindert keinen Cyberangriff. Er verhindert keinen Lieferantenausfall. Und er beseitigt keine Konzentrationsrisiken. Genau hier zeigt sich die eigentliche Herausforderung moderner Governance.
3,21 Millionen Euro: Wenn Risiken betriebswirtschaftlich werden
In vielen Risikoberichten werden Risiken in Farben oder Kategorien dargestellt. Rot, Gelb oder Grün. Hoch, Mittel oder Niedrig. Für operative Steuerung mag das ausreichen.
Für Managemententscheidungen ist es oft zu wenig. Der interessante Teil der Analyse beginnt deshalb dort, wo Risiken in Geld übersetzt werden. Der Scan quantifiziert die aggregierten Risikokosten des Vertrags auf 3,21 Millionen Euro.
Risikokostenanalyse
Gesamtrisiko: 3,21 Mio. €
Treiber Kosten
Lieferantenabhängigkeit 1,20 Mio. €
Cyberrisiko 0,95 Mio. €
Cloud-Lock-in 0,78 Mio. €
Regulatorische Änderungen 0,28 Mio. €
Die Risk Cost ergeben sich aus der Kombination von Eintrittswahrscheinlichkeit und wirtschaftlicher Auswirkung der identifizierten Risikotreiber. Sie beschreiben den durchschnittlich zu erwartenden finanziellen Schaden über alle betrachteten Risikoszenarien.
Risk Cost sind zentrale Unternehmenskennzahlen
Die im Vertragsbestand ermittelten Risk Cost belaufen sich auf 3,21 Mio. €. Im Verhältnis zu den wesentlichen betriebswirtschaftlichen Kennzahlen ergibt sich daraus folgendes Bild:
Ausgangswerte
- Risk Cost: 3,21 Mio. €
- Umsatzbeitrag: 52 Mio. €
- Ergebnisbeitrag (EBITDA-Näherung): 14 Mio. €
- Vertragsvolumen: 37 Mio. €
Kennzahlenanalyse
- Risk Cost / Umsatz: 6,17 %
- Risk Cost / EBITDA: 22,93 %
- Risk Cost / Vertragsvolumen: 8,68 %
Diese Werte verdeutlichen die wirtschaftliche Relevanz der identifizierten Vertragsrisiken. Besonders aussagekräftig ist die Relation der Risk Cost zum Ergebnisbeitrag: Mit 22,93 % des EBITDA absorbieren die erwarteten Risikokosten nahezu ein Viertel des operativen Ergebnisses. Dies zeigt, dass Vertragsrisiken nicht nur ein rechtliches oder organisatorisches Thema darstellen, sondern einen wesentlichen Einfluss auf die Ertragskraft des Unternehmens haben.
Risk Cost sind ein Erwartungswert
Die Risk Cost bilden einen modellbasierten Erwartungswert über definierte Risikoszenarien. Sie sind kein prognostizierter Einzelschaden, ermöglichen aber den wirtschaftlichen Vergleich und die Priorisierung von Risiken. Sie repräsentieren einen realen zusätzlichen Kostenfaktor, der mit hoher Wahrscheinlichkeit im operativen Geschäft anfällt. Zwar wird nicht jedes einzelne Risikoereignis eintreten, die Gesamtheit der Risiken führt jedoch erfahrungsgemäß zu Kosten in der Größenordnung des ausgewiesenen Erwartungswertes.
Für die Unternehmenssteuerung bedeutet dies, dass die ausgewiesenen 3,21 Mio. € Risk Cost als wirtschaftlich relevante Belastung zu betrachten sind, die bei Planung, Kalkulation und Ergebnisprognosen berücksichtigt werden sollten. Durch gezielte Maßnahmen zur Risikoreduktion, Vertragsoptimierung und Steuerung kritischer Vertragsereignisse kann dieser Kostenblock nachhaltig reduziert und unmittelbar in Ergebnisverbesserungen überführt werden.
Executive Insight:
91 % der Risikokosten entstehen außerhalb der eigentlichen Vertragsqualität.
Damit verändert sich die Perspektive grundlegend. Aus abstrakten Risiken werden konkrete wirtschaftliche Belastungen. Für den CFO ist die relevante Aussage nicht mehr, dass ein Cyberrisiko existiert. Relevant ist vielmehr, dass dieses Risiko mit knapp einer Million Euro bewertet wird.
NIS2 wird dadurch von einer regulatorischen Fragestellung zu einer betriebswirtschaftlichen Fragestellung.
Was würde das Unternehmen tatsächlich verlieren?
Genau diese Frage wird in vielen NIS2-Projekten nicht gestellt. Dabei ist sie der Kern eines risikobasierten Ansatzes.
Wirtschaftliche Bedeutung
Kennzahl Wert
Umsatzbeitrag 52 Mio. €
Ergebnisbeitrag 14 Mio. €
Cashflow-Beitrag 11 Mio. €
Vertragsvolumen 37 Mio. €
Strategische Bedeutung 95 Punkte
Asset-Klasse Core Business Asset
Der Vertrag sichert nach der Bewertung Umsatzpotenziale von 52 Mio. €, Ergebnisbeiträge von 14 Mio. € und Cashflows von 11 Mio. € ab. Die entscheidende Managementfrage lautet daher:
Was würde passieren, wenn diese Vertragsbeziehung morgen wegfällt?
Der Vertrag als Unternehmensasset
Eine der spannendsten Erkenntnisse der Analyse betrifft die Sichtweise auf Verträge selbst.
Mit einem Contract Asset Value Index (CAVI) von 84 Punkten wird die Vertragsbeziehung als Core Business Asset (geschäftskritisches Unternehmensasset) klassifiziert. Der Vertrag ist damit nicht nur ein Rechtsdokument, sondern Teil der wirtschaftlichen Infrastruktur des Unternehmens. Verträge sichern heute nicht nur Rechte und Pflichten. Sie sichern
- Umsätze
- Geschäftsprozesse
- Ressourcen
- Lieferketten
- Compliance
- Cyber Resilienz
- Digitale Betriebsfähigkeit.
Der wesentliche Werttreiber ist nicht die juristische Qualität des Dokuments. Der wesentliche Werttreiber ist die Tatsache, dass die Vertragsbeziehung Umsatz, Ergebnis, Cashflow und kritische Geschäftsprozesse absichert. Gleichzeitig mindern Lieferantenabhängigkeiten, Cloud-Lock-in-Effekte und Cyberrisiken diesen Wert. Der Vertrag besitzt also nicht nur einen Nutzen.
Der Vertrag besitzt einen ökonomischen Netto-Wert.
Die eigentliche Lehre aus NIS2
Der analysierte Vertrag erfüllt die regulatorischen Anforderungen in hohem Maße. Trotzdem bleibt er mit erheblichen wirtschaftlichen Risiken verbunden. Gerade darin liegt seine Aussagekraft.
- NIS2 ist keine Richtlinie zur Optimierung von Compliance-Dokumentationen.
- NIS2 zwingt Unternehmen dazu, ihre wirtschaftlichen Abhängigkeiten sichtbar zu machen.
Der Fall zeigt exemplarisch die eigentliche Herausforderung moderner Cyber-Governance:
Unternehmen müssen nicht nur verstehen, ob ihre Verträge compliant sind. Sie müssen verstehen, welche Unternehmenswerte durch diese Verträge abgesichert werden und welche finanziellen Folgen ein Ausfall hätte. Erst dann wird aus Compliance echte Resilienz.
Die Managementfrage der Zukunft lautet deshalb nicht: Sind wir NIS2-konform?
Sondern:
Welche Unternehmenswerte werden durch kritische Verträge gesichert und was kostet es, wenn diese Werte gefährdet werden?
Methodischer Hinweis: Die in diesem Bericht ausgewiesenen Ergebnisse wurden mithilfe der LEGANTA® NIS2-Vertragsanalyse (NIS2-Snapshot und NIS2-Executive Scan) erzeugt. Auf die ausführliche Ableitung der Ergebnisse (NIS2 Audit Scan) wird aus Platzgründen verzichtet. Die Auswertung erfolgte durch eine geführte KI-gestützte Analyse der Vertragsinhalte auf Basis vordefinierter fachlicher Prüfmodelle. Weitere Informationen zur Methodik und Plattform finden Sie unter www.leganta.ai.
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
Geschäftsführer
Telefon: +491628222278
E-Mail: hcr@sbc-systems.de

LEGANTA® öffnet die Vertrags-Black-Box für NIS2
Doch eine zentrale Frage bleibt häufig unbeantwortet:
Welche Verträge sind überhaupt relevant und welche Risiken verbergen sich in ihnen?
Genau hier setzt die LEGANTA® NIS2 Journey an.
Mit einem durchgängigen Analyseansatz macht LEGANTA® das sichtbar, was bisher verborgen blieb: die regulatorische, wirtschaftliche und operative Bedeutung von Verträgen.
Statt isolierter Einzelprüfungen entsteht ein vollständiger Transparenzpfad von der ersten Betroffenheitsanalyse bis zur kontinuierlichen regulatorischen Steuerung.
Die Vertrags-Black-Box wird transparent
In vielen Unternehmen befinden sich tausende Verträge in digitalen Archiven, SharePoint-Systemen, Vertragsmanagementlösungen oder klassischen Dateisystemen.
Dabei bleibt oft unklar:
- Welche Verträge unterstützen kritische Geschäftsprozesse?
- Welche Lieferanten sind für die Unternehmensresilienz unverzichtbar?
- Welche regulatorischen Anforderungen gelten tatsächlich?
- Welche Risiken entstehen im Fall eines Ausfalls?
- Welche Nachweise können gegenüber Prüfern erbracht werden?
LEGANTA® beantwortet diese Fragen systematisch entlang einer vierstufigen NIS2 Journey:
Erkennen → Verstehen → Nachweisen → Steuern
NIS2 Snapshot: Erkennen, was wirklich relevant ist
Der erste Schritt besteht darin, die tatsächliche Betroffenheit festzustellen.
Nicht jeder Vertrag fällt automatisch in den Anwendungsbereich der NIS2-Richtlinie. Dennoch fehlt Unternehmen häufig eine belastbare Grundlage, um relevante von irrelevanten Sachverhalten zu trennen.
Der LEGANTA® NIS2 Snapshot analysiert innerhalb kürzester Zeit:
- Unternehmensbetroffenheit
- Vertragsbetroffenheit
- Lieferantenabhängigkeit
- Datenkritikalität
- Cyber-Relevanz
- Geschäftskritikalität
Das Ergebnis ist eine klar priorisierte Bewertung einschließlich NIS2-Relevanzscore, Risikoampel und Management-Kurzurteil.
Die zentrale Frage lautet:
„Sollten wir diesen Vertrag überhaupt weiter analysieren?“
Das Ergebnis sind belastbare Prioritäten statt Vermutungen.
NIS2 Executive Scan: Verstehen, welche Risiken tatsächlich bestehen
Sobald ein Vertrag als regulatorisch relevant erkannt wurde, beginnt die eigentliche Managementanalyse.
Der LEGANTA® NIS2 Executive Scan bewertet die Auswirkungen auf:
- Governance
- Compliance
- Resilienz
- Unternehmenswert
- Geschäftsprozesse
- Wirtschaftliche Stabilität
Hierzu werden Kennzahlen wie beispielsweise:
- Compliance Score
- Governance Index
- Risk Score
- Risk Cost
- Contract Asset Value Index (CAVI)
- Contract Health Index (CHI)
ermittelt und in einer konsolidierten Managementsicht dargestellt.
Während klassische Vertragsprüfungen vor allem Klauseln betrachten, analysiert LEGANTA® die tatsächliche Wirkung eines Vertrags auf das Unternehmen.
Die zentrale Managementfrage lautet:
„Welche Risiken, Schwächen und Handlungsfelder erfordern unsere Aufmerksamkeit?“
Dadurch entsteht erstmals ein ganzheitliches Bild aus regulatorischer, wirtschaftlicher und operativer Perspektive.
NIS2 Audit Scan: Nachweisen, dass Compliance tatsächlich belegbar ist
Viele Unternehmen wissen zwar, dass sie bestimmte Anforderungen erfüllen müssen.
Doch würden diese Anforderungen tatsächlich einer Revision, einem Auditor oder einer Aufsichtsbehörde standhalten?
Hier setzt der LEGANTA® NIS2 Audit Scan an.
Der Audit Scan simuliert die Sicht eines Prüfers und bewertet die tatsächliche Nachweisfähigkeit eines Vertrags.
Dabei werden unter anderem untersucht:
- Audit Readiness
- Top-100 Prüferfragen
- Audit Findings
- NIS2 Gap Analysis
- Klauselqualität
- Nachweisfähigkeit
- Auditierbarkeit
Statt bloßer Selbsteinschätzung entsteht ein belastbares Prüferurteil.
Die zentrale Frage lautet:
„Würden wir eine NIS2-, DORA- oder ISO-27001-Prüfung bestehen?“
Unternehmen erhalten dadurch nicht nur Transparenz über bestehende Lücken, sondern auch konkrete Handlungsempfehlungen und Remediation-Maßnahmen.
Regulatory Intelligence Platform: Compliance dauerhaft steuern
Compliance ist kein einmaliges Projekt.
Regulatorische Anforderungen entwickeln sich kontinuierlich weiter. Lieferanten verändern sich. Neue Risiken entstehen.
Deshalb endet die Reise nicht mit einer Analyse.
Die LEGANTA® Regulatory Intelligence Platform überwacht fortlaufend:
- regulatorische Entwicklungen
- Verträge
- Lieferanten
- Risiken
- Kennzahlen
- Governance-Indikatoren
Auf dieser Grundlage entstehen:
- Frühwarnsysteme
- Trendanalysen
- KPI-Monitoring
- Lieferantenüberwachung
- Regulatory Impact Analysen
- Management Alerts
Die zentrale Frage lautet:
„Wie stellen wir sicher, dass wir auch morgen noch compliant sind?“
Damit entwickelt sich Compliance von einer reaktiven Kontrollfunktion zu einer aktiven Steuerungsfunktion.
Vom Vertrag zur Managemententscheidung
Die Besonderheit der LEGANTA® NIS2 Journey liegt darin, dass alle Analysen auf demselben semantischen Fundament aufbauen.
Ausgehend vom einzelnen Vertrag entsteht ein durchgängiger Transparenzpfad:
- NIS2 Snapshot = Erkennen
- NIS2 Executive Scan = Verstehen
- NIS2 Audit Scan = Nachweisen
- Regulatory Intelligence Platform = Steuern
Das Ergebnis ist nicht nur regulatorische Sicherheit.
Es entsteht ein völlig neues Verständnis darüber, wie Verträge Risiken, Prozesse, Governance und Unternehmenswert beeinflussen.
Jetzt starten
Erfahren Sie innerhalb weniger Minuten, welche Verträge, Lieferanten und Geschäftsprozesse für Ihre NIS2-Compliance tatsächlich relevant sind.
Vereinbaren Sie jetzt einen Termin für einen unverbindlichen LEGANTA® NIS2 Quick Scan.
LEGANTA® – Wir öffnen die Vertrags-Black-Box.
Die LEGANTA® Business Software ist ein SaaS-basiertes Produkt der SBC Systems GmbH. Gegründet im Jahr 2009 und mit Sitz in Frankfurt am Main, entwickelt und vertreibt SBC Systems GmbH innovative KI-Softwarelösungen zur Automatisierung von Geschäftsbeziehungen, Leistungsaustausch und Vertragsmanagement. Das Unternehmen vergibt Lizenzen und bietet Beratung, Projektmanagement und Dienstleistungen für Unternehmen und Behörden an.
Unsere Kompetenzen zeigen sich insbesondere:
• in der Digitalisierung und Automatisierung von Dauerschuldverhältnissen
• mit unbegrenzter Zahl von Vertragspartnern, Leistungen und Objekten
• mit automatisierten Vertragsprozessen
• mit täglich tausenden von automatisierten Buchungen
• mit voller Integration in die bestehende IT-Landschaft.
Unsere Produkte sind in 52 Ländern mit unterschiedlichen Sprachen und Währungen im Einsatz. Zusammen mit unseren Partnern whitepaper.id (whitepaper-id.com) und innowise (innowise.de) sind wir ein Team mit hochzertifizierter SAP-Kompetenz und über 1.500 Experten, mit dem wir seit vielen Jahren integrierte IT-Lösungen erfolgreich bereitstellen und betreuen.
Mehr erfahren Sie unter https://leganta.ai und https://leganta.de
Kontakt: Hugo Christian Rieß, Dipl.-Volkswirt und Dipl.-Mathematiker, Geschäftsführer, E-Mail: hcr@sbc-systems.de
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
Geschäftsführer
Telefon: +491628222278
E-Mail: hcr@sbc-systems.de

Schluss mit dem Score-Kult: Warum Fragen wertvoller sind als Punkte
Doch genau hier beginnt das Problem.
Ein Score wirkt objektiv und managementtauglich. Er beantwortet jedoch selten die Fragen, die Unternehmensleitungen tatsächlich stellen. Statt Klarheit zu schaffen, erzeugt er häufig neue Unsicherheiten.
Erhält ein CIO beispielsweise die Information, dass der „Supply Chain Security Score“ seines Unternehmens bei 62 Prozent liegt, folgen unmittelbar die entscheidenden Fragen:
- Warum nur 62 Prozent?
- Welche Lieferanten sind betroffen?
- Welche Vertragsklauseln fehlen?
- Welche Risiken entstehen daraus?
- Welche Verträge müssen angepasst werden?
- Welche Kosten verursachen diese Risiken?
Der Score selbst liefert auf keine dieser Fragen eine Antwort.
Der Irrtum der Score-Orientierung
Jeder Score ist eine Verdichtung. Hunderte Vertragsattribute, Klauseln, Abhängigkeiten, Risiken und regulatorische Anforderungen werden auf eine einzige Kennzahl reduziert. Diese Verdichtung erleichtert zwar die Darstellung auf Management-Dashboards, führt jedoch zwangsläufig dazu, dass wichtige Informationen verloren gehen.
Für die Unternehmenssteuerung reicht es nicht zu wissen, dass ein Problem existiert. Entscheidend ist das Verständnis darüber, welches Problem vorliegt, wo es entsteht und wie es beseitigt werden kann.
LEGANTA® stellt die Frage in den Mittelpunkt
LEGANTA® verfolgt daher einen grundsätzlich anderen Ansatz.
Statt Verträge primär zu bewerten, projiziert LEGANTA® jeden Vertrag gegen eine semantische Repräsentation regulatorischer Anforderungen, beispielsweise der NIS2-Richtlinie. Der eigentliche Mehrwert entsteht dabei nicht durch einen weiteren Score, sondern durch die Fähigkeit, konkrete und unternehmensrelevante Fragen unmittelbar beantworten zu können.
Das LEGANTA® Verfahren basiert auf der Überzeugung, dass die Pain Points von Unternehmen nicht durch Kennzahlen beseitigt werden, sondern durch die richtigen Fragen.
Fragen wie:
- Welche kritischen Lieferantenverträge enthalten kein Auditrecht?
- Welche Verträge verpflichten Dienstleister nicht zur Meldung von Sicherheitsvorfällen innerhalb von 24 Stunden?
- Welche Vertragspartner dürfen Subunternehmer ohne Zustimmung des Auftraggebers einsetzen?
- Wo fehlen Exit-Regelungen für kritische Dienstleistungen?
- Welche Lieferanten wurden bisher nie bewertet?
Solche Antworten schaffen Transparenz und Handlungsfähigkeit. Sie führen direkt zu Maßnahmen.
Von der Bewertung zur Entscheidung
Das gilt nicht nur für die Lieferkette.
Während ein klassischer Governance Score Verantwortlichkeiten, Reporting-Prozesse, Compliance-Regelungen oder Management-Einbindung zu einem Prozentwert verdichtet, fragt LEGANTA® gezielt nach den Ursachen möglicher Defizite:
- Wer trägt die Sicherheitsverantwortung?
- In welchen Verträgen fehlen Rollenbeschreibungen?
- Wo sind Eskalationswege nicht definiert?
- Welche Vertragspartner liefern keine Compliance-Berichte?
Der Unterschied ist grundlegend.
Ein Governance Score sagt: "Wir erreichen 74 Prozent."
LEGANTA® sagt: "In 17 kritischen Verträgen fehlen Governance-Regelungen."
Nur die zweite Aussage ermöglicht eine konkrete Priorisierung und unmittelbare Umsetzung.
NIS2-Compliance braucht Antworten, keine Prozentwerte
Auch beim NIS2 Compliance Score zeigt sich dieselbe Schwäche.
Ein Prozentwert beschreibt den Zustand eines Vertragsbestands, liefert jedoch keine belastbare Entscheidungsgrundlage für Vorstände, Compliance-Verantwortliche oder Auditoren.
Tatsächlich benötigen Unternehmen Antworten auf Fragen wie:
- Welche regulatorischen Anforderungen fehlen?
- Welche Verpflichtungen sind unzureichend geregelt?
- Welche Verträge bergen erhöhte Risiken?
- Welche Anpassungen besitzen die höchste Priorität?
- Welche finanziellen Auswirkungen entstehen durch verbleibende Risiken?
Genau hier setzt LEGANTA® an.
Die semantische Antwortmaschine
Mit seinem semantischen Wissensmodell nutzt LEGANTA® nicht nur ausgewählte Vertragsdaten, sondern die gesamte semantische Repräsentation des Vertrags- und Risikokontextes.
Dadurch entsteht ein System, das Fragen beantwortet statt lediglich Bewertungen auszugeben.
Beispielsweise:
Frage: Welche kritischen Lieferantenverträge enthalten keine Auditrechte?
Antwort: 11 Verträge gefunden.
Frage: Welche Dienstleister melden Sicherheitsvorfälle später als innerhalb von 24 Stunden?
Antwort: 7 Verträge gefunden.
Frage: Welche Verträge enthalten keine Exit-Regelung?
Antwort: 23 Verträge gefunden.
Der Informationsgewinn liegt nicht in der Kennzahl, sondern in der präzisen Antwort.
Scores bleiben wichtig – aber nicht als Endergebnis
LEGANTA® stellt Scores nicht grundsätzlich infrage. Für Dashboards, Management-Reports oder Portfolioübersichten bleiben Kennzahlen wichtig. Mit dem LEGANTA® Score Creator können Unternehmen aus Fragen und Antworten sogar individuelle Scores erzeugen.
Der entscheidende Unterschied besteht jedoch darin, dass der Score nicht mehr das Analyseergebnis ist, sondern lediglich ein Nebenprodukt.
Die eigentliche Wertschöpfung entsteht durch die Fähigkeit, jede relevante Geschäfts-, Risiko-, Compliance- oder Managementfrage unmittelbar aus der semantischen Vertragsrepräsentation zu beantworten.
Fazit
Die Zukunft der Contract Intelligence liegt nicht in immer neuen Bewertungsmodellen, sondern in der Fähigkeit, Wissen aus Verträgen gezielt nutzbar zu machen.
Andere Systeme berechnen Scores. LEGANTA® beantwortet Fragen.
Andere Systeme verdichten Wissen. LEGANTA® erschließt Wissen.
Dadurch erhalten Unternehmen genau die Informationen, die sie für fundierte Entscheidungen benötigen:
- Welche Verträge sind betroffen?
- Welche Klauseln fehlen?
- Welche Risiken entstehen?
- Welche Risikokosten drohen?
- Welche Maßnahmen besitzen die höchste Priorität?
Der Score sagt, dass ein Problem existiert.
LEGANTA® zeigt, welches Problem existiert, wo es existiert, warum es existiert und was konkret dagegen zu tun ist.
Die LEGANTA® Business Software ist ein SaaS-basiertes Produkt der SBC Systems GmbH. Gegründet im Jahr 2009 und mit Sitz in Frankfurt am Main, entwickelt und vertreibt SBC Systems GmbH innovative KI-Softwarelösungen zur Automatisierung von Geschäftsbeziehungen, Leistungsaustausch und Vertragsmanagement. Das Unternehmen vergibt Lizenzen und bietet Beratung, Projektmanagement und Dienstleistungen für Unternehmen und Behörden an.
Unsere Kompetenzen zeigen sich insbesondere:
• in der Digitalisierung und Automatisierung von Dauerschuldverhältnissen
• mit unbegrenzter Zahl von Vertragspartnern, Leistungen und Objekten
• mit automatisierten Vertragsprozessen
• mit täglich tausenden von automatisierten Buchungen
• mit voller Integration in die bestehende IT-Landschaft.
Unsere Produkte sind in 52 Ländern mit unterschiedlichen Sprachen und Währungen im Einsatz. Zusammen mit unseren Partnern whitepaper.id (whitepaper-id.com) und innowise (innowise.de) sind wir ein Team mit hochzertifizierter SAP-Kompetenz und über 1.500 Experten, mit dem wir seit vielen Jahren integrierte IT-Lösungen erfolgreich bereitstellen und betreuen.
Mehr erfahren Sie unter https://leganta.ai und https://leganta.de
Kontakt: Hugo Christian Rieß, Dipl.-Volkswirt und Dipl.-Mathematiker, Geschäftsführer, E-Mail: hcr@sbc-systems.de
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
Geschäftsführer
Telefon: +491628222278
E-Mail: hcr@sbc-systems.de


Das Risiko steht nicht im Vertrag. Es wartet auf sein Ereignis.
Trotzdem erleben sie immer wieder dieselbe Überraschung:
- Eine Produktionslinie steht still.
- Ein strategischer Lieferant liefert nicht.
- Ein Service Provider verfehlt seine SLAs.
- Eine Meldefrist wird versäumt.
- Ein kritischer Geschäftsprozess kommt zum Erliegen.
Und plötzlich steht die Frage im Raum:
Wie konnte das passieren?
Die ernüchternde Antwort lautet oft:
Weil das eigentliche Risiko nie sichtbar war.
- Nicht, weil Informationen fehlten.
- Nicht, weil die Verträge fehlten.
- Nicht, weil die Normen unbekannt waren.
Sondern weil der Blick auf das Wesentliche fehlte: das Ereignis.
Ohne Ereignis gibt es kein Risiko
Das klingt zunächst banal.
Ist es aber nicht.
Denn die meisten Unternehmen betrachten Risiken aus der Perspektive von Vorschriften, Kontrollen oder Verträgen.
Dabei wird eine fundamentale Tatsache übersehen:
- Eine Norm verursacht keinen Schaden.
- Ein Vertrag verursacht keinen Schaden.
- Eine Richtlinie verursacht keinen Schaden.
Erst wenn ein Ereignis eintritt, entsteht überhaupt eine Wirkung auf das Unternehmen.
Ein Beispiel:
Eine NIS2-Anforderung schreibt bestimmte Sicherheitsmaßnahmen vor. Solange kein relevantes Ereignis eintritt, bleibt diese Vorschrift genau das: eine Vorschrift.
Erst wenn beispielsweise ein Cyberangriff erfolgreich ist und dadurch die Produktion ausfällt, entsteht ein wirtschaftlicher Schaden.
Dasselbe gilt für Verträge.
Eine SLA-Klausel ist nicht gefährlich.
Gefährlich wird erst das Ereignis:
- Der Dienstleister erfüllt die vereinbarte Leistung nicht.
- Der Cloud-Dienst fällt aus.
- Die Lieferkette wird unterbrochen.
Dann kann eine Störung entstehen.
Dann kann ein Risiko entstehen.
Dann kann ein Schaden entstehen.
Ohne Ereignis kein Risiko.
Diese Erkenntnis ist die Grundlage des LEGANTA®-Modells.
Der größte Schmerz moderner Unternehmen: Alles ist getrennt
In vielen Unternehmen existieren heute zahlreiche spezialisierte Systeme.
- Das Compliance-Team überwacht Normen.
- Die Rechtsabteilung verwaltet Verträge.
- Die Informationssicherheit analysiert Sicherheitsvorfälle.
- Das Risikomanagement bewertet Risiken.
- Das Controlling bewertet finanzielle Auswirkungen.
- Jeder arbeitet professionell und korrekt.
Und trotzdem fehlt das Gesamtbild.
Die Folge sind klassische Pain Points:
- Risiken werden isoliert betrachtet.
- Vertragsrisiken bleiben verborgen.
- Compliance-Maßnahmen werden nicht wirtschaftlich priorisiert.
- Investitionen lassen sich nur schwer rechtfertigen.
- Entscheidungen erfolgen auf Basis von Annahmen statt Fakten.
- Vorstand und Management erhalten keine durchgängige Sicht auf Ursache und Wirkung.
Was fehlt, ist eine gemeinsame Sprache.
Eine Sprache, die Juristen, Compliance Manager, Informationssicherheitsbeauftragte und Controller gleichermaßen verstehen.
Die gefährliche Illusion der Compliance
Viele Unternehmen glauben: "Wenn wir compliant sind, sind wir sicher."
Doch die Realität sieht anders aus.
Stellen wir uns zwei Szenarien vor.
Szenario 1
- Ein Unternehmen verstößt gegen eine NIS2-Anforderung.
- Die Folge ist ein Sicherheitsvorfall.
- Der wirtschaftliche Schaden beträgt 5 Millionen Euro.
Szenario 2
Ein kritischer Zulieferer verletzt vertragliche Verpflichtungen.
- Eine wichtige Komponente wird nicht geliefert.
- Die Produktion steht mehrere Wochen still.
- Der wirtschaftliche Schaden beträgt 12 Millionen Euro.
Welches Risiko verdient die größere Aufmerksamkeit?
In der Praxis konzentrieren sich viele Unternehmen auf das regulatorische Risiko.
Das wirtschaftlich größere Vertragsrisiko bleibt oft unsichtbar.
Nicht weil es kleiner wäre.
Sondern weil niemand den Zusammenhang zwischen Vertrag, Ereignis und Unternehmenswert transparent macht.
Die erste Signatur: Die Normsignatur
- LEGANTA® beginnt dort, wo klassische Compliance-Systeme enden.
- Jede regulatorische Anforderung hinterlässt eine charakteristische Spur.
- LEGANTA® bezeichnet diese als Normsignatur.
Die Normsignatur beantwortet die Frage: Warum kann ein bestimmtes Ereignis entstehen?
Beispielsweise: NIS2-Meldepflicht → Fristüberschreitung → NIS2-Ereignis.
Damit wird erstmals nicht nur die Vorschrift dokumentiert.
Es wird sichtbar, welche konkreten Ereignisse aus der Vorschrift entstehen können.
Die zweite Signatur: Die Vertragssignatur
Noch spannender wird es bei Verträgen.
Jede Vertragsklausel enthält implizit mögliche Ereignisse.
Doch diese bleiben für Unternehmen häufig verborgen.
LEGANTA® macht sie sichtbar.
Eine SLA-Klausel kann beispielsweise zu folgenden Ereignissen führen:
- Lieferverzug
- Nichterfüllung
- Qualitätsmangel
- Ressourcenengpass
- Verletzung von Service Levels
Aus der Klausel wird ein Vertragsereignis.
Aus dem Vertragsereignis entsteht eine Störung.
Aus der Störung entsteht ein Risiko.
Die Vertragssignatur beantwortet deshalb die Frage:
Welche vertraglichen Ursachen können ein bestimmtes Ereignis auslösen?
Genau hier liegt die Quelle vieler bisher unsichtbarer Unternehmensrisiken.
Der entscheidende Moment: Wenn Herkunft bedeutungslos wird
Für die Unternehmenssteuerung spielt es irgendwann keine Rolle mehr, woher ein Ereignis stammt.
- Ob die Ursache eine NIS2-Anforderung ist.
- Oder eine Vertragsklausel.
- Oder eine interne Richtlinie.
- Oder eine Lieferantenverpflichtung.
Entscheidend ist allein:
Welche Auswirkungen hat das Ereignis auf das Unternehmen?
An diesem Punkt sprechen Normsignatur und Vertragssignatur erstmals dieselbe Sprache. Beide führen zu einem Ereignis. Und genau dort beginnt die dritte und wichtigste Signatur.
Die dritte Signatur: Die Risikosignatur
Die Risikosignatur ist das Herzstück des LEGANTA®-Ansatzes.
Sie transformiert jedes Ereignis in seinen wirtschaftlichen Kontext.
Dabei entsteht eine durchgängige Wirkungskette:
Ereignis → Maßnahme → Störung → Wirkung → Asset → Person → Risiko → Gegenmaßnahme → ROI.
Plötzlich werden Fragen beantwortbar, die bisher kaum transparent darstellbar waren:
- Welche Klausel gefährdet welchen Geschäftsprozess?
- Welche NIS2-Anforderung schützt welches Asset?
- Welche Personengruppen sind betroffen?
- Welcher finanzielle Schaden droht?
- Welche Maßnahme reduziert das Risiko am stärksten?
- Welchen wirtschaftlichen Nutzen erzeugt die Investition?
Aus isolierten Informationen entsteht Management Intelligence.
Vom Dokument zur Unternehmenssteuerung
Genau hier vollzieht sich der eigentliche Paradigmenwechsel.
Klassische Systeme fragen: Sind wir compliant?
LEGANTA® fragt: Welches Ereignis bedroht unseren Unternehmenswert?
Denn Vorstände kaufen keine Compliance.
- Sie kaufen Risikoreduzierung.
- Sie kaufen Stabilität.
- Sie kaufen Resilienz.
- Sie kaufen Transparenz.
Und letztlich kaufen sie die Fähigkeit, bessere Entscheidungen zu treffen.
Die Zukunft gehört den Unternehmen, die Ereignisse verstehen
Die meisten Organisationen verwalten heute Normen.
Viele verwalten Verträge.
Nur wenige verstehen die Ereignisse, die daraus entstehen können.
Und genau deshalb bleiben Risiken häufig verborgen, bis sie eintreten.
Die drei Signaturen von LEGANTA® ändern diesen Blickwinkel grundlegend:
- Die Normsignatur erklärt die regulatorische Ursache eines Ereignisses.
- Die Vertragssignatur erklärt die vertragliche Ursache eines Ereignisses.
- Die Risikosignatur erklärt die wirtschaftliche Bedeutung eines Ereignisses.
Erst durch das Zusammenspiel aller drei Signaturen entstehen Transparenz, Priorisierung und Steuerbarkeit.
Denn am Ende gilt:
Nicht die Norm ist das Risiko.
Nicht der Vertrag ist das Risiko.
Das mögliche Ereignis ist das Risiko.
Und wer die potentiellen Ereignisse kennt, kann Risiken beherrschen, bevor daraus Schäden werden.
Form follows Contract.
Risk follows Event.
Value follows Insight.
Die LEGANTA® Business Software ist ein SaaS-basiertes Produkt der SBC Systems GmbH. Gegründet im Jahr 2009 und mit Sitz in Frankfurt am Main, entwickelt und vertreibt SBC Systems GmbH innovative KI-Softwarelösungen zur Automatisierung von Geschäftsbeziehungen, Leistungsaustausch und Vertragsmanagement. Das Unternehmen vergibt Lizenzen und bietet Beratung, Projektmanagement und Dienstleistungen für Unternehmen und Behörden an.
Unsere Kompetenzen zeigen sich insbesondere:
• in der Digitalisierung und Automatisierung von Dauerschuldverhältnissen
• mit unbegrenzter Zahl von Vertragspartnern, Leistungen und Objekten
• mit automatisierten Vertragsprozessen
• mit täglich tausenden von automatisierten Buchungen
• mit voller Integration in die bestehende IT-Landschaft.
Unsere Produkte sind in 52 Ländern mit unterschiedlichen Sprachen und Währungen im Einsatz. Zusammen mit unseren Partnern whitepaper.id (whitepaper-id.com) und innowise (innowise.de) sind wir ein Team mit hochzertifizierter SAP-Kompetenz und über 1.500 Experten, mit dem wir seit vielen Jahren integrierte IT-Lösungen erfolgreich bereitstellen und betreuen.
Mehr erfahren Sie unter https://leganta.ai und https://leganta.de
Kontakt: Hugo Christian Rieß, Dipl.-Volkswirt und Dipl.-Mathematiker, Geschäftsführer, E-Mail: hcr@sbc-systems.de
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
Geschäftsführer
Telefon: +491628222278
E-Mail: hcr@sbc-systems.de


NIS2 beginnt nicht im Rechenzentrum. Aber dort endet sie auch nicht.
All diese Themen sind zweifellos wichtig.
Dennoch erleben viele Unternehmen, dass ihre NIS2-Initiativen trotz hoher Investitionen nur begrenzte Transparenz schaffen. Es entstehen Checklisten, Gap-Analysen, Audits und Maßnahmenkataloge. Die eigentlichen Managementfragen bleiben jedoch häufig unbeantwortet. ,
- Welche Verträge unterstützen kritische Funktionen?
- Welche Lieferanten erzeugen die größten Abhängigkeiten?
- Welche NIS2-Anforderungen betreffen welche Geschäftsprozesse?
- Welche Vertragsklausel verursacht welches Risiko?
- Welche Assets sind betroffen?
- Wie hoch ist der potenzielle wirtschaftliche Schaden?
- Wer trägt die Verantwortung?
- Welche Maßnahme reduziert das Risiko tatsächlich?
Zwischen regulatorischer Anforderung und unternehmerischer Realität entsteht eine Lücke.
Genau diese Lücke schließt LEGANTA®.
Die unbequeme Wahrheit: Kritische Risiken entstehen selten im Rechenzentrum
Wenn Unternehmen von Cyberrisiken sprechen, denken sie häufig an Firewalls, Verzeichnisdienste, Netzwerksegmentierung oder SIEM-Systeme.
Die meisten kritischen Abhängigkeiten entstehen jedoch deutlich früher.
Sie entstehen in Verträgen.
Cloud-Verträge, Outsourcing-Vereinbarungen, Managed Services, Plattformverträge, Softwarelizenzen, Datenverarbeitungsverträge und Lieferantenvereinbarungen bestimmen, wer verantwortlich ist, wer Nachweise liefern muss, wer Audits zulassen muss, welche Sicherheitsanforderungen gelten und wer im Schadensfall haftet.
LEGANTA® NIS2 beginnt deshalb bewusst beim Vertrag.
Nicht weil NIS2 ein Vertragsthema wäre.
Sondern weil Verträge die semantische Beschreibung des Unternehmens darstellen.
Jeder Vertrag beschreibt Leistungen. Leistungen beschreiben Prozesse. Prozesse beschreiben die Organisation. Und aus dieser Struktur lassen sich Verantwortlichkeiten, Governance, Risiken, Abhängigkeiten und Resilienz ableiten.
Daraus entstand der LEGANTA®-Grundsatz: Form follows Contract.
Der größte Pain Point: Compliance ohne Zusammenhang
In vielen Unternehmen werden regulatorische Anforderungen, Verträge, Prozesse, Risiken und technische Sicherheitsmaßnahmen unabhängig voneinander betrachtet.
Das Ergebnis sind isolierte Bewertungen.
- Auditoren prüfen Anforderungen.
- Berater erstellen Gap-Analysen.
- Security-Teams bewerten technische Kontrollen.
- Einkauf und Vertragsmanagement verwalten Lieferanten.
- Das Management erhält zahlreiche Berichte, aber selten ein konsistentes Gesamtbild.
LEGANTA® verbindet diese Welten in einem gemeinsamen Wissensmodell.
Dabei wird jede regulatorische Vorgabe über eine durchgängige Ableitungskette verarbeitet:
Domäne → Regelwerk → Norm → Kontrollziel → Nachweiskriterium → Nachweis → Prüferfrage → Feststellung → Ereignis → Risikosignatur → Lessons Learned.
Dadurch entsteht eine lückenlose Verbindung zwischen Regulierung, Vertrag, Organisation, Cybersecurity und Risiko.
Wenn eine Feststellung zum Unternehmensrisiko wird
Klassische Compliance-Systeme enden meist bei einer Feststellung.
LEGANTA® beginnt dort erst.
Fehlt beispielsweise ein Auditrecht im Vertrag, lautet die Feststellung nicht lediglich:
„Auditklausel fehlt.“
LEGANTA® analysiert die gesamte Wirkungskette:
Audit kann verweigert werden. Kontrollen können nicht durchgeführt werden. Verstöße bleiben verborgen. Transparenz geht verloren. Governance verliert Wirksamkeit. Regulatorische Risiken steigen.
Dafür verwendet LEGANTA® die Risikosignatur:
Ereignis → Störung → Wirkung → Asset → Betroffene → Risiko → Maßnahmen.
Aus einer Compliance-Lücke entsteht damit ein steuerbares Unternehmensrisiko.
Fünf typische NIS2-Probleme. Eine gemeinsame Lösung.
1. Niemand weiß, welche Verträge wirklich kritisch sind
In großen Organisationen existieren oft tausende Verträge. Welche davon kritische Funktionen unterstützen, bleibt häufig unklar.
LEGANTA® analysiert Verträge, Leistungen, Prozesse, Systeme, Daten, Geschäftsabhängigkeiten und regulatorische Bezüge und erzeugt daraus Kennzahlen wie den Business Criticality Index, den Regulatory Exposure Index und den Supplier Dependency Index. Kritische Verpflichtungen und Ansprüche werden dadurch unmittelbar sichtbar.
2. Compliance hat keinen wirtschaftlichen Kontext
Das Management interessiert sich nicht nur für Compliance.
Es möchte wissen, welche finanziellen Auswirkungen ein Risiko verursachen kann.
LEGANTA® verbindet regulatorische Feststellungen mit Risiken, Auswirkungen und wirtschaftlichen Schäden. Daraus entstehen Kennzahlen wie Risk Score, Risk Cost und Contract Governance Index. Compliance wird damit zu einem Instrument der Unternehmenssteuerung.
3. Lieferkettenrisiken sind kaum beherrschbar
NIS2 fordert ausdrücklich die Bewertung von Lieferkettenrisiken.
In der Praxis fehlen jedoch häufig die Zusammenhänge zwischen Lieferanten, Verträgen, Prozessen, Assets und regulatorischen Anforderungen.
LEGANTA® modelliert diese Zusammenhänge als vollständige Wirkungskette und macht dadurch Lieferkettenrisiken erstmals transparent, nachvollziehbar und steuerbar.
4. Verträge sind oft nicht auditierbar
Viele Verträge enthalten Verpflichtungen, aber keine belastbaren Nachweise.
LEGANTA® trennt deshalb konsequent zwischen Nachweiskriterium, Nachweis und Feststellung. Ergänzend bewertet der Evidence Score die Qualität und Belastbarkeit der Evidenzlage. Dadurch entsteht eine revisionssichere Grundlage für Audits und Aufsicht.
5. Erkenntnisse gehen verloren
Viele Audits enden mit einem Bericht.
Danach beginnt die nächste Prüfung wieder von vorne.
LEGANTA® integriert jede Erkenntnis in den Baustein Lessons Learned und führt sie dauerhaft in das Wissensmodell zurück. Dadurch entsteht ein kontinuierlicher Verbesserungsprozess.
NIS2 beginnt im Vertrag. Die Prüfung endet jedoch nicht dort.
Gerade hier unterscheidet sich LEGANTA® von der Fehlinterpretation, NIS2 sei primär eine Frage von Verträgen.
LEGANTA® berücksichtigt sämtliche technischen, organisatorischen und betrieblichen Anforderungen der NIS2-Richtlinie. Diese werden jedoch nicht isoliert betrachtet, sondern in ihren regulatorischen und vertraglichen Kontext eingebettet.
Der Maßstab lautet nicht: Welche Sicherheitslösung wurde eingeführt?
Sondern:
Welche Verpflichtung wird erfüllt, wie wird ihre Wirksamkeit nachgewiesen und welches Risiko entsteht, wenn sie versagt?
Die operative Cybersecurity wird sichtbar, erklärbar und prüfbar
LEGANTA® deckt sämtliche wesentlichen Cybersecurity-Disziplinen der NIS2 ab.
Incident Response
Nicht nur die Existenz eines Prozesses wird geprüft. Bewertet werden Meldepflichten, Eskalationswege, Mitwirkungspflichten von Dienstleistern, regulatorische Fristen, Dokumentation, Nachweise und Haftungsfolgen.
Vulnerability Management
Schwachstellen werden nicht nur technisch betrachtet. LEGANTA® analysiert Patchpflichten, Reaktionszeiten, geschäftliche Abhängigkeiten, regulatorische Auswirkungen und wirtschaftliche Schadenspotenziale.
Identity & Access Management
IAM wird anhand von Rollenmodellen, Verantwortlichkeiten, Berechtigungskonzepten, Betreiberpflichten, Outsourcing-Strukturen und Auditierbarkeit bewertet.
Netzwerksicherheit
Firewalls und Segmentierung werden mit Geschäftsprozessen, Assets, Lieferketten und regulatorischen Anforderungen verknüpft. Dadurch wird die tatsächliche Bedeutung der Maßnahme für die Unternehmensresilienz sichtbar.
Security Operations und SOC
SOC-Prozesse werden hinsichtlich Kontrollzielen, erzeugter Nachweise, geschützter Assets, regulatorischer Relevanz und möglicher Auswirkungen eines Überwachungsausfalls bewertet.
Die Qualität von Cybersecurity wird aus Verpflichtungen und Ansprüchen abgeleitet
Der entscheidende Unterschied besteht darin, dass LEGANTA® Sicherheitsmaßnahmen nicht nach ihrer bloßen Existenz bewertet.
Bewertet wird ihre Wirksamkeit.
- Welche Verpflichtung besteht?
- Welches Kontrollziel muss erfüllt werden?
- Welche Nachweise werden verlangt?
- Welches Risiko soll reduziert werden?
- Wird die gewünschte Wirkung tatsächlich erreicht?
Dadurch verbindet LEGANTA® Governance, Compliance, Verträge, Prozesse, Lieferketten und Cybersecurity in einer einzigen Bewertungslogik.
Die LEGANTA® OntoSphere: Das gemeinsame Modell für NIS2
Im Zentrum steht die LEGANTA® OntoSphere mit ihren drei verbundenen Räumen:
- Geschäftsraum
- Rechtsraum
- Resonanzraum
Der Geschäftsraum beschreibt Prozesse und Wertschöpfung.
Der Rechtsraum beschreibt Verträge, Verpflichtungen und regulatorische Anforderungen.
Der Resonanzraum beschreibt Ereignisse, Risiken, Auswirkungen und Veränderungen.
Dadurch kann LEGANTA® nicht nur beantworten, welche Anforderung oder Klausel existiert, sondern welchen Einfluss sie auf Resilienz, Governance, Risiko und Unternehmenssteuerung besitzt.
Vom Vertrag zum Wissen. Vom Wissen zur Resilienz.
Die eigentliche Innovation von LEGANTA® sind nicht Dashboards, Heatmaps oder Compliance-Scores.
Die Innovation liegt in einer durchgängigen semantischen Wirkungs- und Wissenskette.
Norm → Prüferfrage → Feststellung → Ereignis → Risikosignatur → Lessons Learned.
- Aus regulatorischen Anforderungen werden Wissensobjekte.
- Aus Wissensobjekten werden Risikoobjekte.
- Aus Risikoobjekten entsteht Unternehmenssteuerung.
- Und aus Unternehmenssteuerung entsteht Resilienz.
Deshalb ist LEGANTA® weder ein reines LegalTech-System noch ein klassisches GRC-Werkzeug oder ein weiteres Cybersecurity-Assessment.
LEGANTA® prüft die vollständige Wirksamkeitskette von der regulatorischen Anforderung über die vertragliche Verpflichtung bis zur operativen Cybersecurity-Maßnahme und deren Wirkung auf Risiko, Governance, Compliance und Resilienz.
NIS2 beginnt im Vertrag. Aber erst durch die Verbindung von Vertrag, Governance und operativer Cybersecurity entsteht die vollständige Sicht auf das Unternehmen. Genau diese Sicht liefert LEGANTA®.
Die LEGANTA® Business Software ist ein SaaS-basiertes Produkt der SBC Systems GmbH. Gegründet im Jahr 2009 und mit Sitz in Frankfurt am Main, entwickelt und vertreibt SBC Systems GmbH innovative KI-Softwarelösungen zur Automatisierung von Geschäftsbeziehungen, Leistungsaustausch und Vertragsmanagement. Das Unternehmen vergibt Lizenzen und bietet Beratung, Projektmanagement und Dienstleistungen für Unternehmen und Behörden an.
Unsere Kompetenzen zeigen sich insbesondere:
• in der Digitalisierung und Automatisierung von Dauerschuldverhältnissen
• mit unbegrenzter Zahl von Vertragspartnern, Leistungen und Objekten
• mit automatisierten Vertragsprozessen
• mit täglich tausenden von automatisierten Buchungen
• mit voller Integration in die bestehende IT-Landschaft.
Unsere Produkte sind in 52 Ländern mit unterschiedlichen Sprachen und Währungen im Einsatz. Zusammen mit unseren Partnern whitepaper.id (whitepaper-id.com) und innowise (innowise.de) sind wir ein Team mit hochzertifizierter SAP-Kompetenz und über 1.500 Experten, mit dem wir seit vielen Jahren integrierte IT-Lösungen erfolgreich bereitstellen und betreuen.
Mehr erfahren Sie unter https://leganta.ai und https://leganta.de
Kontakt: Hugo Christian Rieß, Dipl.-Volkswirt und Dipl.-Mathematiker, Geschäftsführer, E-Mail: hcr@sbc-systems.de
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
Geschäftsführer
Telefon: +491628222278
E-Mail: hcr@sbc-systems.de


Vom Vertrag zur Unternehmenssteuerung: LEGANTA® stellt neues NIS2-Scoremodell für die Bewertung kritischer Verträge vor
Die LEGANTA® Contract Intelligence Platform beantwortet diese Frage mit einem neuen, mehrdimensionalen NIS2-Scoremodell. Ziel ist es, Verträge nicht nur hinsichtlich ihrer Compliance zu bewerten, sondern ihren tatsächlichen Beitrag zur Unternehmensresilienz, Risikosteuerung und operativen Leistungsfähigkeit sichtbar zu machen. ,
NIS2 beginnt nicht bei der IT, sondern bei den Geschäftsprozessen
In modernen Unternehmen hängen zentrale Geschäftsprozesse von einer Vielzahl vertraglich geregelter Leistungen ab. Cloud-Dienste, Rechenzentren, ERP-Systeme, Telekommunikation, Lieferanten, Produktionssysteme und Energiedienstleistungen bilden das Rückgrat der digitalen Wertschöpfung.
Fällt ein kritischer Vertragspartner aus, entstehen nicht nur technische Probleme. Produktionsstillstände, Lieferengpässe, Betriebsunterbrechungen, Compliance-Verstöße und erhebliche wirtschaftliche Schäden können die Folge sein. Genau deshalb müssen Verträge künftig als Bestandteil der operativen Resilienz betrachtet werden. ,
Mehr als Compliance: Ein integriertes Bewertungsmodell
Das LEGANTA® NIS2-Scoremodell kombiniert verschiedene Bewertungsdimensionen zu einem ganzheitlichen Steuerungsansatz. Hierzu gehören unter anderem:
- Contract Compliance Score
- Contract Evidence Score
- Business Criticality Score
- Contract Criticality Score
- Risk Exposure Score
- LEGANTA® NIS2 Contract Index ,
Während klassische Compliance-Prüfungen vor allem die Frage beantworten, ob eine Anforderung geregelt wurde, untersucht LEGANTA® zusätzlich deren Nachweisbarkeit, Wirksamkeit und geschäftliche Bedeutung. Dadurch entsteht eine deutlich differenziertere Sicht auf Risiken und Handlungsbedarfe.
Business Criticality Score als zentrale Management-Kennzahl
Eine besondere Rolle spielt der Business Criticality Score (BCS), der im Modell als wichtigste NIS2-Steuerungsgröße definiert ist. Der Score bewertet die geschäftliche Kritikalität eines Vertrages anhand von Faktoren wie Asset-Kritikalität, Betriebsunterbrechung, wirtschaftlichen Auswirkungen, Kaskadeneffekten und Informationssicherheitsanforderungen. ,
Dadurch wird sichtbar, welche Verträge bei einer Störung tatsächlich existenzielle Auswirkungen auf das Unternehmen haben können.
Ein Vertrag mit hoher Compliance kann somit gleichzeitig hochkritisch sein, wenn sein Ausfall wesentliche Geschäftsprozesse beeinträchtigt. Umgekehrt kann ein weniger kritischer Vertrag trotz regulatorischer Defizite eine geringere Priorität besitzen. Genau diese Differenzierung ermöglicht eine zielgerichtete Ressourcensteuerung.
Kontinuierlicher Soll-Ist-Vergleich statt einmaliger Analyse
LEGANTA® versteht die NIS2-Vertragsanalyse nicht als punktuelle Prüfung, sondern als fortlaufenden Managementprozess.
Verträge entwickeln sich weiter. Lieferketten verändern sich. Geschäftsprozesse werden angepasst. Gleichzeitig verändern neue gesetzliche Anforderungen und Bedrohungsszenarien kontinuierlich das Risikoprofil eines Unternehmens.
Das Scoremodell bildet deshalb einen geschlossenen Steuerungskreislauf:
Vertrag → Bewertung → Risiko → Maßnahme → Soll-Ist-Vergleich → Neubewertung → Managemententscheidung.
Auf diese Weise wird die Wirkung von Verbesserungsmaßnahmen unmittelbar messbar. Verantwortliche erhalten jederzeit Transparenz über aktuelle Risiken, offene Handlungsfelder und den Fortschritt eingeleiteter Optimierungen.
Von der Vertragsanalyse zur Risk Cost Intelligence
Ein weiterer Schwerpunkt des LEGANTA®-Ansatzes liegt auf der Verknüpfung von Vertragsbewertung und wirtschaftlicher Wirkung.
Aus regulatorischen Feststellungen werden kalkulierbare Risikokosten. Managemententscheidungen können damit auf Basis finanzieller Auswirkungen, erwarteter Schadenspotenziale und konkreter Maßnahmenrenditen getroffen werden.
Damit entsteht ein neues Verständnis von NIS2:
Nicht die Erfüllung einzelner Anforderungen steht im Mittelpunkt, sondern die Fähigkeit des Unternehmens, Risiken zu erkennen, Prioritäten zu setzen und Resilienz systematisch zu steigern.
LEGANTA® ist eine Contract Intelligence Plattform zur Analyse, Bewertung und Steuerung von Verträgen. Die Plattform verbindet Vertragsinhalte mit Geschäftsprozessen, regulatorischen Anforderungen, Risikokosten und Unternehmenszielen. Durch die Verknüpfung von Compliance, Kritikalität, Evidenz und Risikobewertung entstehen transparente Entscheidungsgrundlagen für Management, Controlling, Einkauf, Compliance und Informationssicherheit. ,
Kontakt:
LEGANTA® Contract Intelligence Platform
SBC Systems GmbH
Die LEGANTA® Business Software ist ein SaaS-basiertes Produkt der SBC Systems GmbH. Gegründet im Jahr 2009 und mit Sitz in Frankfurt am Main, entwickelt und vertreibt SBC Systems GmbH innovative KI-Softwarelösungen zur Automatisierung von Geschäftsbeziehungen, Leistungsaustausch und Vertragsmanagement. Das Unternehmen vergibt Lizenzen und bietet Beratung, Projektmanagement und Dienstleistungen für Unternehmen und Behörden an.
Unsere Kompetenzen zeigen sich insbesondere:
• in der Digitalisierung und Automatisierung von Dauerschuldverhältnissen
• mit unbegrenzter Zahl von Vertragspartnern, Leistungen und Objekten
• mit automatisierten Vertragsprozessen
• mit täglich tausenden von automatisierten Buchungen
• mit voller Integration in die bestehende IT-Landschaft.
Unsere Produkte sind in 52 Ländern mit unterschiedlichen Sprachen und Währungen im Einsatz. Zusammen mit unseren Partnern whitepaper.id (whitepaper-id.com) und innowise (innowise.de) sind wir ein Team mit hochzertifizierter SAP-Kompetenz und über 1.500 Experten, mit dem wir seit vielen Jahren integrierte IT-Lösungen erfolgreich bereitstellen und betreuen.
Mehr erfahren Sie unter https://leganta.ai und https://leganta.de
Kontakt: Hugo Christian Rieß, Dipl.-Volkswirt und Dipl.-Mathematiker, Geschäftsführer, E-Mail: hcr@sbc-systems.de
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
Geschäftsführer
Telefon: +491628222278
E-Mail: hcr@sbc-systems.de


NIS2: Die größte Cyber-Risikoquelle liegt oft nicht in der IT – sondern in den Verträgen
Wer trägt eigentlich die Verantwortung, wenn ein externer Dienstleister Opfer eines Cyberangriffs wird?
Steht im Vertrag, dass Sicherheitsvorfälle gemeldet werden müssen? Gibt es Auditrechte? Sind Subunternehmer verpflichtet, vergleichbare Sicherheitsstandards einzuhalten? Existiert ein Notfallplan? Und wie wird sichergestellt, dass kritische Geschäftsprozesse nach einem Angriff wieder anlaufen?
Die Antworten darauf befinden sich meist nicht in der IT-Landschaft, sondern in tausenden Verträgen, die über Jahre oder Jahrzehnte entstanden sind.
Genau hier setzt die LEGANTA® NIS2 Intelligence Platform an.
LEGANTA analysiert Vertragsbestände automatisiert, identifiziert sicherheitsrelevante Verpflichtungen und deckt regulatorische Lücken auf, die im Zusammenhang mit NIS2 erhebliche Risiken darstellen können.
„Die meisten Unternehmen wissen heute erstaunlich viel über ihre IT-Systeme, aber viel zu wenig über die Risiken in ihren Verträgen. NIS2 macht genau diese Lücke sichtbar. Wer die vertraglichen Verpflichtungen seiner Lieferanten nicht kennt, kann seine Cyber-Risiken nicht wirksam steuern“, erklärt Hugo Christian Riess, Gründer von LEGANTA®.
Wenn 5.000 Verträge plötzlich zum Vorstandsthema werden
Ein typisches Industrieunternehmen arbeitet mit hunderten IT-Dienstleistern, Cloud-Anbietern, Softwareherstellern und Outsourcing-Partnern zusammen.
Plötzlich entsteht die Anforderung, innerhalb weniger Monate nachzuweisen, dass Risiken entlang der digitalen Lieferkette erkannt und beherrscht werden.
Die Verantwortlichen stehen vor Fragen wie:
- Welche Lieferanten sind geschäftskritisch?
- Welche Verträge verpflichten zur Meldung von Sicherheitsvorfällen?
- Wo fehlen Auditrechte?
- Welche Dienstleister nutzen Subunternehmer?
- Wo existieren keine Wiederanlauf- oder Notfallregelungen?
- Welche Haftungsrisiken entstehen im Ernstfall?
Die manuelle Suche nach Antworten bedeutet häufig monatelange Projekte, unzählige Workshops, externe Berater und hohe Kosten. Gleichzeitig bleibt die Unsicherheit bestehen, ob wirklich alle relevanten Risiken gefunden wurden.
LEGANTA liest Verträge nicht – LEGANTA versteht sie
Die LEGANTA® Contract Intelligence Platform analysiert Vertragsbestände automatisch und erkennt unter anderem Klauseln zu:
- Informationssicherheit
- Sicherheitsstandards
- Incident Reporting
- Meldefristen
- Auditrechten
- Business Continuity
- Disaster Recovery
- Zugriffskontrollen
- Lieferanten-Sicherheitsanforderungen
- Subunternehmerregelungen
- Cyber-Haftung
- Zertifizierungs- und Nachweispflichten
Entscheidend ist dabei nicht die bloße Erkennung einzelner Klauseln.
LEGANTA bewertet deren Bedeutung im Zusammenhang mit den konkreten Anforderungen der NIS2-Richtlinie und projiziert die Ergebnisse auf ein unternehmensweites Risiko- und Steuerungsmodell.
Dadurch entsteht erstmals ein vollständiges Bild der tatsächlichen vertraglichen Cyber-Resilienz eines Unternehmens.
Die eigentliche Erkenntnis entsteht durch das, was fehlt
In vielen Projekten zeigt sich, dass nicht die vorhandenen Klauseln das größte Problem sind, sondern die fehlenden.
LEGANTA erkennt beispielsweise automatisch:
- fehlende Auditrechte gegenüber Dienstleistern,
- fehlende Meldepflichten bei Cyberangriffen,
- fehlende Sicherheitsanforderungen,
- fehlende Vorgaben für Subunternehmer,
- fehlende Exit-Strategien,
- fehlende Wiederherstellungsverpflichtungen,
- fehlende Nachweis- und Dokumentationsregelungen.
Diese Lücken bleiben in traditionellen Vertragsarchiven oft jahrelang verborgen. Erst im Rahmen von Audits, Sicherheitsvorfällen oder behördlichen Prüfungen treten sie zutage – dann allerdings meist zu einem wesentlich höheren Preis.
Aus Verträgen wird eine NIS2-Risikolandkarte
Der eigentliche Innovationssprung von LEGANTA liegt darin, Verträge nicht als Dokumente zu betrachten.
Verträge werden zu einem digitalen Abbild der Unternehmensrealität.
Welche Lieferanten sind kritisch? Welche Risiken sind abgesichert? Wo drohen Haftungsrisiken? Welche Verträge müssen priorisiert nachverhandelt werden?
Aus tausenden Einzelverträgen entsteht eine unternehmensweite NIS2-Risikolandkarte, die Management, Compliance, Einkauf, IT und Revision auf einer gemeinsamen Informationsbasis zusammenführt.
Damit wird aus einem juristischen Dokument ein Steuerungsinstrument für das gesamte Unternehmen.
Compliance, die sich rechnet
Viele Unternehmen betrachten NIS2 zunächst als regulatorische Belastung.
In der Praxis zeigt sich jedoch ein anderer Effekt.
Wer seine Vertragslandschaft systematisch analysiert, gewinnt Transparenz über Lieferantenrisiken, verbessert seine Verhandlungsposition, reduziert potenzielle Haftungsfälle und vermeidet kostspielige Nacharbeiten bei Audits und Prüfungen.
Statt Monate mit der manuellen Sichtung von Verträgen zu verbringen, können Fachabteilungen ihre Ressourcen auf die wirklich kritischen Fälle konzentrieren.
Das Ergebnis sind:
- deutlich niedrigere Analyseaufwände,
- geringere externe Beratungskosten,
- schnellere Audit- und Prüfungsprozesse,
- reduzierte Cyber- und Haftungsrisiken,
- höhere Transparenz entlang der Lieferkette,
- bessere Verhandlungspositionen gegenüber Dienstleistern.
Aus einer regulatorischen Pflicht wird damit ein messbarer wirtschaftlicher Nutzen.
Verträge als erste Verteidigungslinie
Die Diskussion über Cyber-Sicherheit konzentriert sich häufig auf Technik. NIS2 zeigt jedoch, dass Resilienz bereits lange vor dem ersten Sicherheitsvorfall beginnt – nämlich bei den vertraglichen Regelungen mit Lieferanten und Dienstleistern.
LEGANTA macht diese oft verborgene Sicherheitsebene sichtbar.
„Cyber-Risiken beginnen nicht erst beim Hackerangriff. Sie beginnen oft Jahre früher mit einem Vertrag, in dem entscheidende Regelungen fehlen. Wer diese Verträge versteht, kann Risiken steuern, bevor sie entstehen. Genau dafür wurde LEGANTA entwickelt“, so Hugo Christian Riess.
Über LEGANTA®
LEGANTA® ist die Contract Intelligence Platform für die Analyse, Strukturierung und Steuerung von Vertragsinformationen. Durch KI-gestützte Vertragsanalyse werden Vertragsinhalte in steuerbare Unternehmensinformationen transformiert und für Compliance, Risikomanagement und Unternehmenssteuerung nutzbar gemacht.
LEGANTA® – Form follows Contract.
Die LEGANTA® Business Software ist ein SaaS-basiertes Produkt der SBC Systems GmbH. Gegründet im Jahr 2009 und mit Sitz in Frankfurt am Main, entwickelt und vertreibt SBC Systems GmbH innovative KI-Softwarelösungen zur Automatisierung von Geschäftsbeziehungen, Leistungsaustausch und Vertragsmanagement. Das Unternehmen vergibt Lizenzen und bietet Beratung, Projektmanagement und Dienstleistungen für Unternehmen und Behörden an.
Unsere Kompetenzen zeigen sich insbesondere:
• in der Digitalisierung und Automatisierung von Dauerschuldverhältnissen
• mit unbegrenzter Zahl von Vertragspartnern, Leistungen und Objekten
• mit automatisierten Vertragsprozessen
• mit täglich tausenden von automatisierten Buchungen
• mit voller Integration in die bestehende IT-Landschaft.
Unsere Produkte sind in 52 Ländern mit unterschiedlichen Sprachen und Währungen im Einsatz. Zusammen mit unseren Partnern whitepaper.id (whitepaper-id.com) und innowise (innowise.de) sind wir ein Team mit hochzertifizierter SAP-Kompetenz und über 1.500 Experten, mit dem wir seit vielen Jahren integrierte IT-Lösungen erfolgreich bereitstellen und betreuen.
Mehr erfahren Sie unter https://leganta.ai und https://leganta.de
Kontakt: Hugo Christian Rieß, Dipl.-Volkswirt und Dipl.-Mathematiker, Geschäftsführer, E-Mail: hcr@sbc-systems.de
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
Geschäftsführer
Telefon: +491628222278
E-Mail: hcr@sbc-systems.de


CEO, CFO, CRO: Warum Sie Ihr Unternehmen möglicherweise falsch steuern
Die teuerste Fehlannahme im Management
Die größte Managementillusion unserer Zeit lautet: Unternehmen bestehen aus Prozessen.
Diese Sichtweise prägt seit Jahrzehnten die Art und Weise, wie Unternehmen organisiert, digitalisiert und gesteuert werden. Milliarden fließen in ERP-Systeme, CRM-Lösungen, Workflow-Plattformen, Governance- und Compliance-Systeme sowie Vertrags- und Dokumentenmanagement. Nahezu jeder Geschäftsbereich verfügt heute über spezialisierte Software, die Informationen sammelt, Prozesse dokumentiert und Kennzahlen liefert.
Und dennoch sitzen Vorstände, Geschäftsführer und Bereichsleiter regelmäßig vor denselben Fragen:
Warum steigen unsere Kosten schneller als unsere Erträge? Welche konkreten Auswirkungen hat NIS2 auf unser Geschäftsmodell? Welche Lieferanten gefährden unsere Resilienz? Welche Verträge erzeugen die größten Risiken? Warum wächst die Organisation schneller als die Wertschöpfung? Und welche Verpflichtungen binden eigentlich den größten Teil unserer Ressourcen?
Die ernüchternde Erkenntnis lautet: Die meisten Unternehmen verfügen inzwischen über exzellente Systeme – aber über kein durchgängiges Modell ihrer eigenen wirtschaftlichen Realität.
Daten gibt es genug. Verständnis nicht.
Das zentrale Problem von CEOs, CFOs und CROs ist heute nicht der Mangel an Informationen. Im Gegenteil: Die meisten Unternehmen leiden unter einem Überangebot an Daten.
CRM-Systeme zeigen, was verkauft werden soll. Vertragsmanagementsysteme dokumentieren, was vereinbart wurde. ERP-Systeme erfassen, was operativ durchgeführt wird. Governance-, Risk- und Compliance-Lösungen überwachen Kontrollen, Vorschriften und Richtlinien.
Jedes dieser Systeme erfüllt seine Aufgabe. Doch genau darin liegt das Problem: Jedes betrachtet nur einen Ausschnitt der Wirklichkeit.
Die entscheidenden Managementfragen bleiben meist unbeantwortet:
Warum gibt es diesen Prozess überhaupt? Warum entstehen diese Kosten? Warum werden bestimmte Ressourcen benötigt? Warum trifft uns eine regulatorische Anforderung besonders stark? Und weshalb entstehen genau diese Risiken?
Die Antworten liegen nicht in einzelnen Datensilos. Sie liegen in den Ursache-Wirkungs-Beziehungen zwischen ihnen.
Prozesse sind nur das Sichtbare. Die Ursache liegt darunter.
Viele Managementmodelle beginnen bei Organisationen, Prozessen und Systemen. Doch damit betrachten sie die Folgen und nicht die Ursachen.
Wirtschaftliche Realität entsteht nicht durch Prozesse.
Sie beginnt mit Erwartungen und Leistungsversprechen.
- Kunden erwarten Leistungen.
- Lieferanten erwarten Vergütung.
- Mitarbeiter erwarten Gehalt.
- Kapitalgeber erwarten Rendite.
- Regulatoren erwarten regelkonformes Verhalten.
Aus diesen Erwartungen entstehen Ansprüche. Aus Ansprüchen entstehen Verpflichtungen. Verpflichtungen werden in Verträgen und Vereinbarungen konkretisiert. Erst daraus entstehen Prozesse, Organisationsstrukturen und schließlich IT-Systeme.
Das bedeutet: Prozesse sind nicht der Ursprung wirtschaftlichen Handelns. Sie sind lediglich die organisatorische Antwort auf bestehende Verpflichtungen. Wer Unternehmen ausschließlich über Prozesse betrachtet, analysiert deshalb nur die Oberfläche. Die eigentlichen Steuerungsgrößen liegen eine Ebene darunter.
NIS2 und DORA: Compliance ist nur die Verpackung
Viele Unternehmen behandeln NIS2 oder DORA wie weitere Compliance-Projekte. Neue Richtlinien werden erstellt, Verantwortliche benannt und Nachweise dokumentiert.
Doch genau diese Sichtweise greift zu kurz.
Weder NIS2 noch DORA schaffen neue Unternehmensrealitäten. Sie machen bestehende Realitäten sichtbar.
- Wenn DORA verlangt, kritische ICT-Dienstleister zu überwachen, geht es letztlich nicht um Compliance-Dokumente. Es geht um Verträge, Verantwortlichkeiten, Leistungszusagen, Risiken und Eskalationsmechanismen.
- Wenn NIS2 eine höhere Cyber-Resilienz fordert, betrifft dies nicht nur die IT-Abteilung. Betroffen sind Lieferketten, Betreiberverantwortung, Dienstleisterbeziehungen, Meldepflichten und geschäftskritische Leistungen.
Die regulatorische Anforderung ist lediglich der Auslöser. Die eigentliche Herausforderung liegt darin, die zugrunde liegenden Leistungs- und Verantwortungsbeziehungen im Unternehmen transparent zu machen.
Wer diese Beziehungen versteht, versteht auch die regulatorischen Auswirkungen.
Die Frage, die kaum ein Unternehmen beantworten kann
Stellen wir uns vor, morgen tritt eine neue regulatorische Anforderung in Kraft.
Die meisten Unternehmen können relativ schnell identifizieren, welche Richtlinie betroffen ist, welche Fachabteilung zuständig wird und welche Dokumente angepasst werden müssen.
Doch bei den wirklich relevanten Fragen wird es oft schwierig:
Welche Verträge sind betroffen? Welche Verpflichtungen entstehen daraus? Welche Prozesse müssen verändert werden? Welche zusätzlichen Kosten werden ausgelöst? Welche Ressourcen werden benötigt? Welche Risiken werden reduziert – und welche möglicherweise neu geschaffen?
Genau an diesem Punkt endet klassische Compliance und beginnt moderne Unternehmenssteuerung.
Denn Management bedeutet nicht, Regeln zu dokumentieren. Management bedeutet, deren Auswirkungen auf das Unternehmen zu verstehen.
Dashboards lösen kein Erkenntnisproblem
Viele Unternehmen reagieren auf wachsende Komplexität mit noch mehr Reports, noch mehr KPIs und noch mehr Dashboards. Doch zusätzliche Visualisierung schafft noch kein Verständnis.
Die eigentliche Zukunft der Unternehmenssteuerung liegt in einem durchgängigen Unternehmensmodell, das Ursache und Wirkung miteinander verbindet.
Ein solches Modell verknüpft Planung, Verpflichtung, Durchführung und Erfüllung.
Es beantwortet nicht nur die Frage, was passiert ist, sondern auch, warum es passiert ist.
Erst dadurch wird sichtbar, welche Verpflichtung einen bestimmten Prozess erforderlich macht, welche Kosten aus diesem Prozess entstehen, welcher Wertschöpfungsbeitrag damit verbunden ist und welche Risiken gefährdet werden.
Transparenz entsteht nicht durch mehr Datenpunkte. Transparenz entsteht durch den Zusammenhang zwischen den Daten.
Form follows Contract®: Das nächste Management-Paradigma
Unternehmen organisieren sich traditionell nach Funktionen, Abteilungen und Verantwortungsbereichen.
Doch die wirtschaftliche Realität folgt einer anderen Logik.
Kein Controller, kein Compliance Officer, kein Informationssicherheitsbeauftragter und kein Risikomanager existiert um seiner selbst willen. Diese Rollen existieren, weil das Unternehmen Verpflichtungen eingegangen ist und deren Erfüllung sicherstellen muss.
Deshalb entsteht derzeit ein neues Paradigma der Unternehmenssteuerung:
- Nicht Prozesse erklären Unternehmen. Verpflichtungen erklären Unternehmen.
- Nicht Organisationen erzeugen Wertschöpfung. Leistungen und Gegenleistungen erzeugen Wertschöpfung.
- Und nicht fehlende Daten sind das eigentliche Problem. Das Problem sind fehlende Ursache-Wirkungs-Beziehungen zwischen den vorhandenen Informationen.
Wer diese Beziehungen sichtbar macht, gelangt von operativer Transparenz zu strategischer Steuerungsfähigkeit.
Die nächste Evolutionsstufe: Von Contract Intelligence zu Corporate Intelligence
Contract Intelligence beantwortet die Frage: Was steht im Vertrag?
Corporate Intelligence beantwortet die wesentlich wichtigere Frage: Warum handelt das Unternehmen überhaupt so, wie es handelt?
Genau hier setzt die LEGANTA® OntoSphere an.
Sie verbindet Geschäftsraum, Rechtsraum und Resonanzraum zu einem durchgängigen semantischen Unternehmensmodell. Verträge, Verpflichtungen, Prozesse, Risiken, regulatorische Anforderungen und operative Auswirkungen werden nicht länger isoliert betrachtet, sondern in ihrem Zusammenhang verstanden.
Das Ergebnis ist kein weiteres Fachsystem und kein zusätzliches Dashboard.
Es ist ein digitaler Zwilling des Unternehmens, der nicht nur zeigt, was geschieht, sondern vor allem, warum es geschieht.
LEGANTA® OntoSphere – From Contract Intelligence to Corporate Intelligence.
Die LEGANTA® Business Software ist ein SaaS-basiertes Produkt der SBC Systems GmbH. Gegründet im Jahr 2009 und mit Sitz in Frankfurt am Main, entwickelt und vertreibt SBC Systems GmbH innovative KI-Softwarelösungen zur Automatisierung von Geschäftsbeziehungen, Leistungsaustausch und Vertragsmanagement. Das Unternehmen vergibt Lizenzen und bietet Beratung, Projektmanagement und Dienstleistungen für Unternehmen und Behörden an.
Unsere Kompetenzen zeigen sich insbesondere:
• in der Digitalisierung und Automatisierung von Dauerschuldverhältnissen
• mit unbegrenzter Zahl von Vertragspartnern, Leistungen und Objekten
• mit automatisierten Vertragsprozessen
• mit täglich tausenden von automatisierten Buchungen
• mit voller Integration in die bestehende IT-Landschaft.
Unsere Produkte sind in 52 Ländern mit unterschiedlichen Sprachen und Währungen im Einsatz. Zusammen mit unseren Partnern whitepaper.id (whitepaper-id.com) und innowise (innowise.de) sind wir ein Team mit hochzertifizierter SAP-Kompetenz und über 1.500 Experten, mit dem wir seit vielen Jahren integrierte IT-Lösungen erfolgreich bereitstellen und betreuen.
Mehr erfahren Sie unter https://leganta.ai und https://leganta.de Kontakt: Hugo Christian Rieß, Dipl.-Volkswirt und Dipl.-Mathematiker, Geschäftsführer, E-Mail: hcr@sbc-systems.de
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
Geschäftsführer
Telefon: +491628222278
E-Mail: hcr@sbc-systems.de


Nutzen für Unternehmen: Warum ein ereignisgesteuerter Vertragsansatz überlegen ist
- Risiken werden sichtbar, bevor Schäden entstehen
In klassischen Systemen werden Risiken häufig erst erkannt, wenn bereits ein Problem eingetreten ist. LEGANTA® berechnet dagegen die möglichen Auswirkungen eines Ereignisses bereits in dem Moment, in dem dieses erkannt wird. Aus einem Lieferverzug werden beispielsweise automatisch die möglichen Folgen für Fristen, Vertragsstrafen, Umsätze, Margen und Kundenbeziehungen abgeleitet.
Dadurch können Unternehmen:
- Risiken früher erkennen
- Gegenmaßnahmen rechtzeitig einleiten
- Vertragsstrafen vermeiden
- Umsatzverluste reduzieren
- Compliance-Verstöße verhindern
Statt Risiken zu dokumentieren, werden Risiken aktiv gesteuert.
[*] Reduzierung von Risikokosten
Risikokosten entstehen typischerweise nicht durch ein einzelnes Ereignis, sondern durch die Kette der daraus resultierenden Folgeereignisse. LEGANTA® macht diese Kaskaden sichtbar und berechenbar.
Beispielsweise kann ein Lieferantenausfall zu Produktionsverzögerungen, Vertragsstrafen, Mehrkosten für alternative Beschaffung und letztlich zu Kundenverlusten führen. Durch die frühzeitige Erkennung und automatisierte Reaktion können viele dieser Folgekosten vermieden werden.
Damit entwickelt sich Vertragsmanagement von einer administrativen Funktion zu einem Instrument zur aktiven Senkung von Unternehmensrisiken und Risikokosten.
[*] Vollständige Transparenz über Verpflichtungen
Die meisten Unternehmen kennen ihre vertraglichen Verpflichtungen nur teilweise oder verteilt über unterschiedliche Systeme und Abteilungen.
LEGANTA® macht sämtliche Verpflichtungen, Fristen, Leistungszusagen, Zahlungsansprüche und Risiken als Ereignisse sichtbar. Jeder Vertrag wird zu einem aktiven Steuerungsobjekt.
Dadurch erhalten Unternehmen:
- eine vollständige Übersicht aller Verpflichtungen
- eine frühzeitige Warnung vor kritischen Fristen
- eine zentrale Sicht auf Risiken und Chancen
- eine bessere Steuerbarkeit komplexer Vertragslandschaften
Die Unternehmensrealität wird erstmals vollständig digital abgebildet.
[*] Höhere Automatisierung bei geringerem Administrationsaufwand
Heute werden viele vertragsbezogene Aktivitäten manuell überwacht:
- Fristenkontrolle
- Eskalationen
- Vertragsverlängerungen
- Nachforderungen
- Compliance-Prüfungen
- Risikobewertungen
LEGANTA® kann diese Aktivitäten aus Ereignissen automatisch ableiten und entsprechende Prozesse starten. Mitarbeiter müssen nicht mehr aktiv nach Problemen suchen, sondern werden gezielt auf relevante Ereignisse hingewiesen.
Dadurch sinken:
- Bearbeitungszeiten
- administrative Kosten
- Fehlerquoten
- Medienbrüche
- Abhängigkeiten von Einzelpersonen
Gleichzeitig steigt die Automatisierungsquote des Unternehmens erheblich.
[*] Schnellere und bessere Entscheidungen
LEGANTA® beantwortet nicht nur die Frage: Was ist passiert?
Sondern vor allem: Was wird wahrscheinlich passieren und was sollten wir jetzt tun?
Entscheider erhalten dadurch nicht lediglich Informationen, sondern konkrete Handlungsoptionen inklusive ihrer möglichen Auswirkungen.
- Aus Daten werden Konsequenzen.
- Aus Konsequenzen werden Empfehlungen.
- Aus Empfehlungen werden automatisierte Maßnahmen.
[*] Höhere Resilienz gegenüber Marktveränderungen
Unternehmen agieren heute in einem Umfeld ständiger Veränderungen:
- Lieferkettenprobleme
- regulatorische Änderungen
- Preisänderungen
- geopolitische Entwicklungen
- Fachkräftemangel
- volatile Nachfrage
LEGANTA® verknüpft solche externen Ereignisse unmittelbar mit den betroffenen Verträgen und Verpflichtungen. Dadurch wird schnell sichtbar, welche Geschäftsbereiche betroffen sind und welche Maßnahmen erforderlich werden.
Das Unternehmen reagiert nicht erst nach Eintritt eines Schadens, sondern bereits auf die ersten Signale einer Veränderung.
[*] Von der reaktiven zur prädiktiven Unternehmenssteuerung
Der größte Nutzen entsteht durch den Wechsel von einer reaktiven zu einer prädiktiven Organisation.
Klassische Systeme dokumentieren die Vergangenheit.
LEGANTA® berechnet die Zukunft. Dabei werden zukünftige Ereignisse, mögliche Risiken, wahrscheinliche Konsequenzen und erforderliche Maßnahmen kontinuierlich vorausberechnet.
Dadurch können Unternehmen:
- früher handeln
- bessere Prognosen erstellen
- Ressourcen optimal einsetzen
- Risiken aktiv reduzieren
- Chancen schneller nutzen
Die Organisation wird vorausschauend statt nachlaufend gesteuert.
Der strategische Mehrwert von LEGANTA®
Der strategische Nutzen von LEGANTA® lässt sich in einem Satz zusammenfassen:
LEGANTA® verwandelt Verträge von statischen Dokumenten in intelligente Ereignis- und Risikomodelle, die zukünftige Konsequenzen berechnen, Risikokosten transparent machen und die daraus notwendigen Unternehmensprozesse automatisch orchestrieren.
Dadurch entsteht für Unternehmen eine neue Form der Steuerung, bei der nicht mehr Prozesse, sondern Ereignisse, Verpflichtungen und deren wirtschaftliche Auswirkungen im Mittelpunkt stehen. Genau diese Perspektive macht die vollständige Vertragsautomatisierung erst möglich.
Die LEGANTA® Business Software ist ein SaaS-basiertes Produkt der SBC Systems GmbH. Gegründet im Jahr 2009 und mit Sitz in Frankfurt am Main, entwickelt und vertreibt SBC Systems GmbH innovative KI-Softwarelösungen zur Automatisierung von Geschäftsbeziehungen, Leistungsaustausch und Vertragsmanagement. Das Unternehmen vergibt Lizenzen und bietet Beratung, Projektmanagement und Dienstleistungen für Unternehmen und Behörden an.
Unsere Kompetenzen zeigen sich insbesondere:
• in der Digitalisierung und Automatisierung von Dauerschuldverhältnissen
• mit unbegrenzter Zahl von Vertragspartnern, Leistungen und Objekten
• mit automatisierten Vertragsprozessen
• mit täglich tausenden von automatisierten Buchungen
• mit voller Integration in die bestehende IT-Landschaft.
Unsere Produkte sind in 52 Ländern mit unterschiedlichen Sprachen und Währungen im Einsatz. Zusammen mit unseren Partnern top.legal (https://www.top.legal), whitepaper.id (whitepaper-id.com) und innowise (innowise.de) sind wir ein Team mit langjährigem Vertrags-Know-How, hochzertifizierter SAP-Kompetenz und über 1.500 Experten, mit dem wir seit vielen Jahren integrierte IT-Lösungen erfolgreich bereitstellen und betreuen.
Mehr erfahren Sie unter https://leganta.ai und https://leganta.de
Kontakt: Hugo Christian Rieß, Dipl.-Volkswirt und Dipl.-Mathematiker, Geschäftsführer, E-Mail: hcr@sbc-systems.de
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
Geschäftsführer
Telefon: +491628222278
E-Mail: hcr@sbc-systems.de


LEGANTA®: Ereignisse first!
LEGANTA® verfolgt einen grundlegend anderen Ansatz.
Im Mittelpunkt stehen nicht Prozesse, sondern Ereignisse. Prozesse sind lediglich die sichtbaren Folgen von Ereignissen. Diese Perspektive ermöglicht eine neue Form der Unternehmenssteuerung, bei der Verträge, Risiken, Handlungen und Automatisierungen aus der Dynamik von Ereignissen heraus entstehen. Die Grundlage dafür bildet die Betrachtung von Verträgen als digitale Modelle zukünftiger Ereignisse
Vom Prozessdenken zum Ereignisdenken
Klassische Systeme folgen einer einfachen Logik:
Prozess → Ereignis
Ein Prozessschritt wird ausgeführt und erzeugt anschließend ein Ereignis.
LEGANTA® kehrt diese Logik um:
Ereignis → Folgeereignisse → Prozesse
Ein Ereignis verändert die Realität des Unternehmens. Diese Veränderung erzeugt weitere Ereignisse, aus denen automatisch Prozesse, Entscheidungen und Aktionen entstehen. Der Prozess ist somit nicht die Ursache, sondern das Ergebnis einer Ereigniskette.
Diese Sichtweise entspricht wesentlich stärker der tatsächlichen Unternehmensrealität. Unternehmen werden nicht durch Prozessdiagramme gesteuert, sondern durch Kundenaufträge, Lieferverzögerungen, Marktveränderungen, regulatorische Änderungen, Zahlungsereignisse oder Ressourcenengpässe. All diese Faktoren sind Ereignisse, die Konsequenzen nach sich ziehen.
Der Vertrag als Generator von Ereignissen
Die eigentliche Innovationsbasis von LEGANTA® liegt im Vertrag.
Jeder Vertrag enthält bereits eine Vielzahl zukünftiger Ereignisse:
- Lieferverpflichtungen
- Zahlungsansprüche
- Fristen
- Service-Level-Vereinbarungen
- Wartungsintervalle
- Eskalationen
- Risiken
Ein Vertrag ist somit weit mehr als ein Dokument. Er wird zum digitalen Zwilling der geschäftlichen Realität. Aus ihm entstehen kontinuierlich neue Ereignisse, die überwacht, bewertet und automatisiert verarbeitet werden können.
Das Modell lautet:
Vertrag → Verpflichtungen → Ereignisse → Aktionen
Sobald ein Vertrag abgeschlossen wird, kennt LEGANTA® bereits zahlreiche zukünftige Ereignisse und deren mögliche Konsequenzen. Dadurch wird Vertragsmanagement zu einem vorausschauenden Steuerungsinstrument.
Ereignisse als Grundlage von Risikokosten
Ein wesentlicher Unterschied zu klassischen Contract-Lifecycle-Management-Systemen besteht darin, dass LEGANTA® Risiken nicht als statische Bewertungen betrachtet.
Jedes Risiko entsteht aus Ereignissen oder aus der Wahrscheinlichkeit zukünftiger Ereignisse.
Beispielsweise kann ein Lieferantenausfall folgende Ereigniskette erzeugen:
- Lieferverzug
- Produktionsverzug
- verspätete Auslieferung
- Vertragsstrafe
- Margenverlust
- Kundenverlust
LEGANTA® berechnet nicht nur das ursprüngliche Ereignis, sondern die gesamte Kaskade möglicher Folgeereignisse. Dadurch werden Risikokosten transparent und bereits vor ihrem Eintritt quantifizierbar.
Risiken werden somit nicht isoliert bewertet, sondern als dynamische Konsequenzen eines Ereignisnetzwerks verstanden.
Externe und interne Ereignisse in einem Modell
LEGANTA® verbindet zwei Welten:
Externe Ereignisse
Aus Markt, Lieferketten, Gesetzgebung, Wettbewerb, Wetter, Finanzmärkten oder IoT-Systemen entstehen kontinuierlich neue Ereignisse. Diese werden über die Ontosphere erfasst und bewertet.
Interne Ereignisse
Verträge erzeugen interne Verpflichtungen, Rechte, Fristen und Leistungszusagen. Aber auch die Lücken in den Verträgen werden aufgespürt. Auch sie stellen die Basis für zukünftige Ereignisse dar.
Die eigentliche Intelligenz entsteht dort, wo externe Ereignisse auf bestehende Vertragsverpflichtungen treffen.
LEGANTA® beantwortet dann automatisch Fragen wie:
- Welche Verträge sind betroffen?
- Welche Verpflichtungen können nicht mehr erfüllt werden?
- Welche Fristen geraten in Gefahr?
- Welche Risiken entstehen?
- Welche Kosten sind zu erwarten?
- Welche Folgeereignisse müssen ausgelöst werden?
Damit entsteht ein geschlossenes Modell aus Realität, Verpflichtungen und Konsequenzen.
Vollständige Vertragsautomatisierung durch Ereignisse
Die vollständige Automatisierung von Verträgen wird erst möglich, wenn nicht Dokumente oder Workflows, sondern Ereignisse im Zentrum stehen.
Ein Beispiel:
Vertragsereignis: Lieferung bis 01.09. vereinbart.
Externes Ereignis: Lieferant meldet Produktionsausfall.
LEGANTA® erkennt automatisch:
- betroffene Verträge
- gefährdete Liefertermine
- mögliche Vertragsstrafen
- Umsatzrisiken
- Eskalationsbedarf
- alternative Beschaffungsmöglichkeiten
Anschließend werden automatisch die erforderlichen Prozesse gestartet:
- Einkauf erhält Handlungsaufträge.
- Produktion passt die Planung an.
- Vertrieb informiert Kunden.
- Management erhält Risikoberichte.
- Digitale Workflows werden ausgelöst.
Die Automatisierung entsteht nicht durch vorher modellierte Prozessketten, sondern durch die automatische Ableitung notwendiger Reaktionen aus Ereignissen.
Der Ereignisgraph als Unternehmensmodell
Statt linearer Prozesse verwendet LEGANTA® ein Netzwerk aus Ereignissen.
Ein einzelnes Ereignis kann mehrere Folgeereignisse erzeugen, die wiederum weitere Ereignisse auslösen.
Dadurch entsteht ein Ereignisgraph, der die reale Dynamik eines Unternehmens wesentlich genauer beschreibt als traditionelle Prozessmodelle.
LEGANTA® berechnet dabei:
- direkte Konsequenzen
- indirekte Konsequenzen
- Eintrittswahrscheinlichkeiten
- wirtschaftliche Auswirkungen
- Verantwortlichkeiten
- zeitliche Abhängigkeiten
Das Unternehmen wird dadurch als dynamisches System von Ereignissen und Verpflichtungen modelliert.
Unternehmenssteuerung der nächsten Generation
LEGANTA® ist deshalb weder ein klassisches ERP-System, noch ein BPM-System, noch ein reines Workflow- oder BI-Werkzeug.
LEGANTA® ist eine Contract-Driven Event Intelligence Platform.
Die zentrale Idee lautet:
Unternehmen bestehen nicht aus Prozessen. Unternehmen bestehen aus Verträgen, Verpflichtungen und Ereignissen.
Verträge definieren die Unternehmenslogik. Ereignisse verändern die Realität. LEGANTA® berechnet die daraus entstehenden Konsequenzen, Risiken, Kosten und Handlungen. Prozesse entstehen anschließend automatisch als sichtbare Umsetzung dieser Ereignisketten.
Damit werden Ereignisse zum bestimmenden Element der Unternehmenssteuerung, zur Grundlage der Risikobewertung und zum Schlüssel für eine vollständig automatisierte Vertragswelt.
Die LEGANTA® Business Software ist ein SaaS-basiertes Produkt der SBC Systems GmbH. Gegründet im Jahr 2009 und mit Sitz in Frankfurt am Main, entwickelt und vertreibt SBC Systems GmbH innovative KI-Softwarelösungen zur Automatisierung von Geschäftsbeziehungen, Leistungsaustausch und Vertragsmanagement. Das Unternehmen vergibt Lizenzen und bietet Beratung, Projektmanagement und Dienstleistungen für Unternehmen und Behörden an.
Unsere Kompetenzen zeigen sich insbesondere:
• in der Digitalisierung und Automatisierung von Dauerschuldverhältnissen
• mit unbegrenzter Zahl von Vertragspartnern, Leistungen und Objekten
• mit automatisierten Vertragsprozessen
• mit täglich tausenden von automatisierten Buchungen
• mit voller Integration in die bestehende IT-Landschaft.
Unsere Produkte sind in 52 Ländern mit unterschiedlichen Sprachen und Währungen im Einsatz. Zusammen mit unseren Partnern whitepaper.id (whitepaper-id.com) und innowise (innowise.de) sind wir ein Team mit hochzertifizierter SAP-Kompetenz und über 1.500 Experten, mit dem wir seit vielen Jahren integrierte IT-Lösungen erfolgreich bereitstellen und betreuen.
Mehr erfahren Sie unter https://leganta.ai und https://leganta.de Kontakt: Hugo Christian Rieß, Dipl.-Volkswirt und Dipl.-Mathematiker, Geschäftsführer, E-Mail: hcr@sbc-systems.de
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
Geschäftsführer
Telefon: +491628222278
E-Mail: hcr@sbc-systems.de
