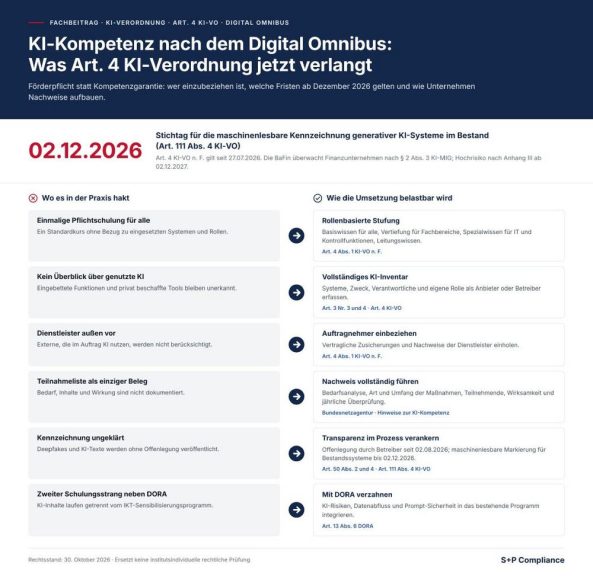
KI-Kompetenz nach dem Digital Omnibus: Was Art. 4 KI-Verordnung jetzt verlangt
KI-Kompetenz ist die erste Pflicht der europäischen KI-Verordnung, die bereits gilt, und zugleich eine der ersten, die der Gesetzgeber wieder geändert hat. Seit dem 27. Juli 2026 ist der sogenannte Digital Omnibus zur KI in Kraft. Er formuliert Art. 4 der KI-Verordnung neu: Anbieter und Betreiber von KI-Systemen müssen nicht mehr „nach besten Kräften sicherstellen“, dass ihr Personal über ein „ausreichendes Maß“ an KI-Kompetenz verfügt, sondern Maßnahmen ergreifen, um deren Entwicklung zu unterstützen (Art. 4 Abs. 1 KI-VO n. F.).
In der Praxis wird die Änderung teilweise als Entwarnung gelesen. Das greift zu kurz. Die Pflicht bleibt bestehen, sie gilt für jede Organisation, die etwa einen Chatbot, ein Übersetzungswerkzeug oder eine KI-gestützte Auswertung beruflich einsetzt, und sie ist seit Ende Juli 2026 einer konkreten Aufsichtsbehörde zugeordnet. Für Kreditinstitute, Versicherer und andere Finanzunternehmen ist das die Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin).
Gleichzeitig verschiebt der Omnibus die Fristen für Hochrisiko-KI-Systeme und setzt einen neuen Stichtag für die maschinenlesbare Kennzeichnung KI-generierter Inhalte. Wer KI-Kompetenz, Transparenzpflichten und die Vorbereitung auf Hochrisiko-Anwendungen jetzt in einem gemeinsamen Rahmen organisiert, vermeidet doppelte Strukturen und kann im Prüfungsfall belegen, was wann für wen getan wurde.
Was der Digital Omnibus an Art. 4 KI-Verordnung tatsächlich ändert
Grundlage ist die Verordnung (EU) 2024/1689 zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz (KI-Verordnung, KI-VO; englisch EU AI Act). Ihre Kapitel I und II, also die allgemeinen Bestimmungen einschließlich Art. 4 und die verbotenen Praktiken nach Art. 5, gelten seit dem 2. Februar 2025; die übrigen Bestimmungen gelten grundsätzlich seit dem 2. August 2026 (Art. 113 KI-VO). Geändert wurde die KI-VO durch die Verordnung (EU) 2026/1744 vom 8. Juli 2026, veröffentlicht im Amtsblatt am 24. Juli 2026 und am dritten Tag danach, dem 27. Juli 2026, in Kraft getreten (Art. 4 VO (EU) 2026/1744).
Der neue Art. 4 Abs. 1 KI-VO verpflichtet Anbieter und Betreiber, Maßnahmen zu ergreifen, um die Entwicklung der KI-Kompetenz ihres Personals und anderer Personen zu unterstützen, die in ihrem Auftrag mit dem Betrieb und der Nutzung von KI-Systemen befasst sind. Zu berücksichtigen bleiben technische Kenntnisse, Erfahrung, Aus- und Fortbildung, der Einsatzkontext und die Personen, bei denen die Systeme eingesetzt werden. Neu ist der ausdrückliche Satz, dass die Pflicht nicht dazu verpflichtet, für irgendeine Person ein bestimmtes Niveau an KI-Kompetenz zu garantieren.
Ebenfalls neu sind zwei Unterstützungsaufträge an die öffentliche Hand. Kommission und Mitgliedstaaten fördern die Bemühungen der Unternehmen, insbesondere kleiner und mittlerer Unternehmen (KMU); die Kommission veröffentlicht dazu praktische Beispiele auf ihrer zentralen Informationsplattform (Art. 4 Abs. 2 KI-VO n. F.). Das Europäische Gremium für Künstliche Intelligenz nimmt Empfehlungen an, die sich an europäischen Kompetenzrahmen orientieren (Art. 4 Abs. 3 KI-VO n. F.). Die Begriffsbestimmung bleibt unverändert: KI-Kompetenz umfasst Fähigkeiten, Kenntnisse und Verständnis, um KI-Systeme sachkundig einzusetzen und sich ihrer Chancen, Risiken und möglichen Schäden bewusst zu sein (Art. 3 Nr. 56 KI-VO).
Nach Einschätzung von S+P Compliance verschiebt die Neufassung den Prüfungsmaßstab vom Ergebnis zum Prozess. Ob einzelne Beschäftigte ein bestimmtes Niveau erreichen, ist nicht mehr der Kern. Entscheidend ist, ob das Unternehmen geeignete, auf Rolle und Risiko zugeschnittene Maßnahmen geplant, durchgeführt und fortgeschrieben hat. Genau dafür braucht es Nachweise.
Neue Fristen für Kennzeichnungspflicht, Verbote und Hochrisiko-KI
Für die Planung sind vier Stichtage maßgeblich, die der Omnibus neu gefasst oder ergänzt hat:
- Seit dem 2. August 2026 gelten die Transparenzpflichten nach Art. 50 KI-VO, etwa die Offenlegung von Deepfakes und von KI-generierten Texten zu Angelegenheiten von öffentlichem Interesse durch Betreiber (Art. 50 Abs. 4 KI-VO).
- Bis zum 2. Dezember 2026 müssen Anbieter generativer KI-Systeme, die vor dem 2. August 2026 in Verkehr gebracht wurden, die maschinenlesbare Kennzeichnung nach Art. 50 Abs. 2 KI-VO umsetzen (Art. 111 Abs. 4 KI-VO n. F.). Ab demselben Tag gelten die neu eingefügten Verbote nicht einvernehmlicher intimer Inhalte und von Darstellungen sexuellen Kindesmissbrauchs (Art. 5 Abs. 1 Buchst. ba und bb in Verbindung mit Art. 113 Abs. 3 Buchst. a KI-VO n. F.).
- Ab dem 2. Dezember 2027 gelten die Anforderungen an Hochrisiko-KI-Systeme nach Art. 6 Abs. 2 in Verbindung mit Anhang III, darunter die Kreditwürdigkeitsprüfung natürlicher Personen sowie Risikobewertung und Preisbildung in der Lebens- und Krankenversicherung (Art. 113 Abs. 3 Buchst. c KI-VO n. F.).
- Ab dem 2. August 2028 gelten sie für Hochrisiko-KI-Systeme nach Art. 6 Abs. 1 in Verbindung mit Anhang I, also für KI als Sicherheitsbauteil regulierter Produkte.
Für die KI-Kennzeichnungspflicht gibt es zudem einen freiwilligen Umsetzungsrahmen. Der Praxisleitfaden zur Transparenz KI-generierter Inhalte wurde am 10. Juni 2026 veröffentlicht und von der Kommission am 9. Juli 2026 als angemessen eingestuft; er adressiert Art. 50 Abs. 2, 4 und 5 KI-VO (Bundesnetzagentur, Praxisleitfaden). Seine Anwendung ist freiwillig, die Transparenzpflichten selbst sind verbindlich. Wer den Leitfaden nicht nutzt, muss die Angemessenheit seiner eigenen Maßnahmen nachweisen können.
Wer KI-Kompetenz in Deutschland beaufsichtigt
Die nationale Zuständigkeit regelt das Gesetz zur Durchführung der KI-Verordnung vom 22. Juli 2026, dessen Artikel 1 das KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG) enthält. Es wurde am 28. Juli 2026 im Bundesgesetzblatt verkündet (BGBl. 2026 I Nr. 223) und ist am 29. Juli 2026 in Kraft getreten. Die Bundesnetzagentur ist zentrale Anlaufstelle nach Art. 70 Abs. 2 KI-VO und allgemeine Marktüberwachungsbehörde.
Für Finanzunternehmen, die von der BaFin oder der Europäischen Zentralbank (EZB) beaufsichtigt werden, ist die BaFin Marktüberwachungsbehörde (§ 2 Abs. 3 KI-MIG). Nach ihrer eigenen Darstellung überwacht sie derzeit die Einhaltung der Verbote nach Art. 5, der Transparenzpflichten nach Art. 50 und der Pflicht zur KI-Kompetenz nach Art. 4 KI-VO; ab dem 2. Dezember 2027 kommen die Hochrisiko-Anwendungen nach Anhang III Nr. 5 Buchst. b und c hinzu (BaFin, KI-Marktüberwachung). Art. 4 erfasst nach Auffassung der BaFin grundsätzlich alle Personen, die KI-Systeme betreiben oder nutzen. Die fachliche Einordnung, was die Marktüberwachung durch die BaFin für Banken und Versicherer bedeutet, sollte daher mit der Aufsichtsplanung des Hauses verbunden werden.
Bei der Sanktionierung ist zu unterscheiden. Art. 99 Abs. 3 bis 5 KI-VO enthält Bußgeldrahmen für Verbote, für bestimmte Betreiber- und Anbieterpflichten einschließlich Art. 50 sowie für unrichtige Auskünfte. Die nationalen Bußgeldtatbestände in § 15 KI-MIG betreffen Informationspflichten, die Grundrechte-Folgenabschätzung und das Erläuterungsrecht nach Art. 86 KI-VO. Einen ausdrücklichen Bußgeldtatbestand für Art. 4 KI-VO enthält keine der beiden Vorschriften. Die Bundesnetzagentur weist allerdings darauf hin, dass fehlende KI-Kompetenz als Verletzung der Sorgfaltspflicht angesehen werden kann, insbesondere wenn ein Schaden entsteht.
Als Empfehlungen ohne Bindungswirkung sind zwei Veröffentlichungen einzuordnen. Die Bundesnetzagentur beschreibt drei Grundsteine: Bedarf ermitteln, Maßnahmen gestalten sowie dokumentieren, evaluieren und auffrischen. Nicht vorgeschrieben sind danach standardisierte Trainings, externe Zertifizierungen oder ein KI-Beauftragter (Bundesnetzagentur, KI-Kompetenz). Die BaFin-Orientierungshilfe zu IKT-Risiken beim Einsatz von KI vom 18. Dezember 2025 ordnet KI-Anwendungen in die Anforderungen der Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor (DORA) ein und ist ebenfalls nicht verbindlich.
Wie verbreitet KI-Nutzung laut amtlichen Daten ist
Nach der Erhebung zur Nutzung von Informations- und Kommunikationstechnologien des Statistischen Bundesamts (Destatis) setzten 2025 26 % der Unternehmen mit mindestens zehn Beschäftigten KI ein, nach 20 % im Jahr 2024 und 12 % im Jahr 2023. Bei Unternehmen mit 250 und mehr Beschäftigten lag der Anteil bei 57 %, bei 50 bis 249 Beschäftigten bei 36 % und bei 10 bis 49 Beschäftigten bei 23 % (Destatis, IKT-Erhebung 2025). Unter den Unternehmen, die einen KI-Einsatz erwogen, KI aber nicht nutzten, nannten 72 % fehlendes Wissen als Grund, 62 % Unklarheit über rechtliche Folgen und 60 % Bedenken beim Datenschutz.
Für die Finanzwirtschaft liefert die Deutsche Bundesbank höhere Werte. Im Finanzstabilitätsbericht 2025 gaben auf Basis der Unternehmensbefragung des zweiten Quartals 2025 mit rund 7.290 teilnehmenden Unternehmen 44 % an, KI zu nutzen, nach 26 % im Vorjahr; im Finanz- und Versicherungssektor waren es 54 %. Weniger bedeutende Institute setzen KI nach einer Umfrage von BaFin und Bundesbank unter 152 Instituten zum Jahresende 2024 überwiegend in unterstützenden Prozessen ein (Bundesbank, Finanzstabilitätsbericht 2025). Die BaFin verweist zudem auf Daten der Europäischen Bankenaufsichtsbehörde (EBA), nach denen der Anteil bedeutender Institute mit Nutzung generativer KI von rund 40 % Ende 2024 auf über 60 % im ersten Quartal 2025 stieg (BaFin, Risiken im Fokus 2026).
Belastbare amtliche Daten dazu, wie viele Unternehmen Maßnahmen zur KI-Kompetenz eingeführt haben, fehlen. Ebenso liegen bislang keine veröffentlichten Zahlen zu Prüfungen oder Maßnahmen der Marktüberwachungsbehörden nach Art. 4 KI-VO vor. Die Zahlen zeigen aber zweierlei: Die Nutzung wächst schneller als die organisatorische Begleitung, und fehlendes Wissen ist der häufigste Hemmschuh. Beides spricht dafür, KI-Kompetenz nicht als Einmalschulung, sondern als laufenden Steuerungsprozess zu behandeln.
KI-Kompetenz als Steuerungsaufgabe der Geschäftsleitung
Ausgangspunkt ist ein vollständiges KI-Inventar. Es erfasst alle eingesetzten KI-Systeme einschließlich in Standardsoftware eingebetteter Funktionen und privat beschaffter Werkzeuge, die dienstlich genutzt werden, mit Einsatzzweck, verantwortlicher Stelle und der eigenen Rolle als Anbieter oder Betreiber. Ohne dieses Inventar lässt sich weder der Kreis der nach Art. 4 KI-VO einzubeziehenden Personen bestimmen noch erkennen, wo Kennzeichnungs- oder künftige Hochrisiko-Pflichten entstehen.
Die Verantwortung liegt bei der Geschäftsleitung. Sie legt fest, wer Inventar und Kompetenzprogramm führt, welche Funktionen beteiligt sind und in welchem Turnus berichtet wird. Bewährt hat sich eine fachlich verantwortliche Stelle mit Mandat, die Informationssicherheit, Datenschutz, Compliance-Funktion und Personalentwicklung koordiniert. Ein KI-Beauftragter ist nach Art. 4 KI-VO nicht vorgeschrieben, die Funktion kann aber als organisatorische Lösung sinnvoll sein. Für Geschäftsführer und Prokuristen gehört dazu, die eigene Rolle bei der Freigabe von KI-Anwendungen und bei der Überwachung ihrer Risiken zu kennen.
Bei Finanzunternehmen sollte das Programm mit den Pflichten aus DORA verzahnt werden. Art. 13 Abs. 6 DORA verlangt Programme zur Sensibilisierung für IKT-Sicherheit und Schulungen zur digitalen operationalen Resilienz für alle Beschäftigten und die Leitungsebene. Inhalte zu KI-Risiken, Datenabfluss und Prompt-Sicherheit lassen sich dort integrieren, statt einen zweiten Schulungsstrang aufzubauen. Die laufenden Entwicklungen dazu werden in einem Update zu DORA regelmäßig aufgegriffen.
Rollenbasierte Maßnahmen, Kennzahlen und Nachweise
Die Maßnahmen richten sich nach Rolle und Risiko, wie es Art. 4 Abs. 1 KI-VO mit dem Verweis auf Kenntnisse, Erfahrung und Einsatzkontext vorgibt. Sinnvoll ist eine Stufung:
- Basiswissen für alle Nutzenden: Funktionsweise, typische Fehlerbilder, Umgang mit vertraulichen Daten, interne Nutzungsregeln.
- Vertiefung für Fachbereiche mit entscheidungsnahen Anwendungen, etwa Kreditprozesse, Geldwäscheprävention oder Kundenkommunikation, einschließlich der Offenlegungspflichten nach Art. 50 Abs. 4 KI-VO.
- Spezialwissen für Entwicklung, IT und Kontrollfunktionen: Modellrisiken, Tests, Protokollierung, Lieferantensteuerung und, bei eigenen generativen Anwendungen, die Kennzeichnung nach Art. 50 Abs. 2 KI-VO.
- Leitungswissen für Geschäftsleitung und Führungskräfte: Rollen nach der KI-VO, Risikoappetit, Freigabeentscheidungen und Berichtswesen.
Externe Personen, die im Auftrag des Unternehmens KI-Systeme bedienen, etwa Dienstleister oder Leiharbeitskräfte, sind nach dem Wortlaut einzubeziehen. Hier genügen häufig vertragliche Zusicherungen und Nachweise des Dienstleisters.
Als Kennzahlen eignen sich die Abdeckungsquote je Zielgruppe, der Anteil neuer KI-Anwendungen mit abgeschlossener Einweisung vor Produktivsetzung, die Zahl gemeldeter Fehlnutzungen sowie offene Feststellungen aus Kontrollen. Die Bundesnetzagentur empfiehlt, Art der Maßnahme, inhaltlichen und zeitlichen Umfang sowie die teilnehmenden Personen zu dokumentieren. Hinzu kommen nach Einschätzung von S+P Compliance die Bedarfsanalyse, die Begründung der Stufung und die Wirksamkeitsauswertung. Diese Unterlagen sollten so geführt werden, dass sie einer Anfrage der BaFin oder der Bundesnetzagentur ohne Aufbereitung standhalten.
Proportionalität ist ausdrücklich angelegt. Ein kleines Wertpapierinstitut, das lediglich einen Textassistenten nutzt, kann mit einer Nutzungsrichtlinie, einer kurzen Pflichtschulung und einer jährlichen Aktualisierung auskommen. Ein Institut, das KI in der Kreditwürdigkeitsprüfung einsetzt oder plant, sollte das Kompetenzprogramm bereits jetzt auf die Hochrisiko-Anforderungen ab dem 2. Dezember 2027 ausrichten, insbesondere auf die menschliche Aufsicht nach Art. 26 Abs. 2 KI-VO, die geschultes und befugtes Personal voraussetzt.
Prüfliste für die KI-Kompetenz im Unternehmen
- Liegt ein aktuelles KI-Inventar mit Einsatzzweck, Verantwortlichen und Rolle als Anbieter oder Betreiber vor?
- Ist die Zuständigkeit für das Kompetenzprogramm durch die Geschäftsleitung festgelegt und dokumentiert?
- Gibt es eine Bedarfsanalyse je Zielgruppe, die Kenntnisse, Erfahrung und Einsatzkontext berücksichtigt (Art. 4 Abs. 1 KI-VO)?
- Sind externe Personen, die im Auftrag KI-Systeme nutzen, erfasst und vertraglich eingebunden?
- Sind Offenlegungspflichten nach Art. 50 Abs. 4 KI-VO in Kommunikationsprozessen verankert?
- Ist geklärt, ob eigene generative Anwendungen bis zum 2. Dezember 2026 maschinenlesbar zu kennzeichnen sind (Art. 111 Abs. 4 KI-VO)?
- Sind Schulungsinhalte zu KI mit dem Programm nach Art. 13 Abs. 6 DORA abgestimmt?
- Werden Art, Umfang, Teilnehmende und Wirksamkeit der Maßnahmen dokumentiert und mindestens jährlich überprüft?
- Erhält die Geschäftsleitung regelmäßig einen Bericht mit Kennzahlen und offenen Punkten?
- Sind mögliche Hochrisiko-Anwendungen nach Anhang III Nr. 5 identifiziert und mit einem Fahrplan bis Dezember 2027 versehen?
Warum die neue KI-Kompetenz-Pflicht mehr Dokumentation verlangt, nicht weniger
Die Neufassung von Art. 4 KI-VO nimmt den Unternehmen eine nicht erfüllbare Ergebnisgarantie ab. Sie ersetzt sie durch eine Pflicht, deren Erfüllung sich fast ausschließlich über Nachweise zeigt: Bedarf, Maßnahmen, Teilnahme, Auswertung. Mit der klaren Zuständigkeit von BaFin und Bundesnetzagentur ist zudem absehbar, dass diese Nachweise angefragt werden, auch wenn bisher keine veröffentlichten Prüfungszahlen vorliegen.
Für die kommenden Monate empfiehlt sich eine Reihenfolge: zuerst Inventar und Zuständigkeiten, dann die Kennzeichnungsfragen vor dem 2. Dezember 2026, anschließend der Fahrplan für Hochrisiko-Anwendungen. Zu beobachten bleiben die praktischen Beispiele der Kommission nach Art. 4 Abs. 2 KI-VO und die Empfehlungen des KI-Gremiums, die den Maßstab für angemessene Maßnahmen weiter konkretisieren dürften. Die Verantwortung dafür liegt nicht allein bei IT oder Personalentwicklung, sondern auch bei der Compliance-Funktion.
Häufige Fragen zu KI-Kompetenz
Gilt die Pflicht zur KI-Kompetenz nach dem Digital Omnibus noch?
Ja. Art. 4 KI-VO gilt seit dem 2. Februar 2025 und wurde durch die Verordnung (EU) 2026/1744 mit Wirkung zum 27. Juli 2026 neu gefasst, nicht gestrichen. Anbieter und Betreiber müssen weiterhin Maßnahmen ergreifen, um die Entwicklung der KI-Kompetenz ihres Personals zu unterstützen. Entfallen ist lediglich die Pflicht, ein ausreichendes Kompetenzniveau sicherzustellen.
Wer muss in Maßnahmen zur KI-Kompetenz einbezogen werden?
Einbezogen werden das eigene Personal und andere Personen, die im Auftrag des Unternehmens mit Betrieb und Nutzung von KI-Systemen befasst sind, etwa Dienstleister oder Leiharbeitskräfte. Die BaFin geht davon aus, dass Art. 4 grundsätzlich alle Personen erfasst, die KI-Systeme betreiben oder nutzen. Umfang und Tiefe richten sich nach Rolle, Vorkenntnissen und Einsatzkontext.
Wie lässt sich KI-Kompetenz gegenüber der Aufsicht nachweisen?
Die KI-VO schreibt kein Format und keine Zertifizierung vor. Die Bundesnetzagentur empfiehlt, Art der Maßnahmen, inhaltlichen und zeitlichen Umfang sowie die teilnehmenden Personen zu dokumentieren. Ergänzend sollten Bedarfsanalyse, Zielgruppenstufung, Wirksamkeitsauswertung und Berichte an die Geschäftsleitung vorliegen, damit die Angemessenheit der Maßnahmen nachvollziehbar ist.
Was ändert sich am 2. Dezember 2026 bei der KI-Kennzeichnungspflicht?
Anbieter generativer KI-Systeme, die vor dem 2. August 2026 in Verkehr gebracht wurden, müssen bis zum 2. Dezember 2026 die maschinenlesbare Kennzeichnung nach Art. 50 Abs. 2 KI-VO umsetzen. Für Betreiber gelten die Offenlegungspflichten nach Art. 50 Abs. 4 bereits seit dem 2. August 2026. Am selben Dezembertag greifen neue Verbote nach Art. 5.
Welche Behörde prüft KI-Kompetenz bei Banken und Versicherern?
Für Finanzunternehmen, die von der BaFin oder der EZB beaufsichtigt werden, ist nach § 2 Abs. 3 KI-MIG die BaFin Marktüberwachungsbehörde. Sie überwacht derzeit Art. 4, Art. 5 und Art. 50 KI-VO. Für andere Unternehmen ist grundsätzlich die Bundesnetzagentur zuständig, die zugleich zentrale Anlaufstelle und KI-Service-Desk für Fragen zur Umsetzung ist.
Drohen Bußgelder bei fehlender KI-Kompetenz?
Weder Art. 99 Abs. 3 bis 5 KI-VO noch § 15 KI-MIG enthalten einen ausdrücklichen Bußgeldtatbestand für Art. 4 KI-VO. Die Marktüberwachungsbehörden können jedoch Nachweise anfordern und Maßnahmen verlangen. Zudem kann fehlende KI-Kompetenz nach Hinweis der Bundesnetzagentur als Sorgfaltspflichtverletzung gewertet werden, etwa bei Schäden durch fehlerhafte KI-Nutzung.
Quellen
Verordnung (EU) 2024/1689 des Europäischen Parlaments und des Rates vom 13. Juni 2024 zur Festlegung harmonisierter Vorschriften für künstliche Intelligenz (KI-Verordnung), Amtsblatt der Europäischen Union L vom 12. Juli 2024, Art. 3, 4, 5, 26, 50, 99, 111 und 113: Verordnung (EU) 2024/1689 bei EUR-Lex.
Verordnung (EU) 2026/1744 vom 8. Juli 2026 zur Änderung der Verordnung (EU) 2024/1689 (Digital Omnibus zur KI), Amtsblatt der Europäischen Union L vom 24. Juli 2026: Verordnung (EU) 2026/1744 bei EUR-Lex.
Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor (DORA), Art. 13 Abs. 6, Amtsblatt der Europäischen Union L 333 vom 27. Dezember 2022: Verordnung (EU) 2022/2554 bei EUR-Lex.
Gesetz zur Durchführung der Verordnung (EU) 2024/1689 vom 22. Juli 2026, Artikel 1: KI-Marktüberwachungs- und Innovationsförderungsgesetz (KI-MIG), Bundesgesetzblatt 2026 I Nr. 223 vom 28. Juli 2026: Regelungstext im Bundesgesetzblatt.
KI-Marktüberwachung, Bundesanstalt für Finanzdienstleistungsaufsicht, abgerufen am 30. Oktober 2026: Zuständigkeit der BaFin nach der KI-Verordnung.
Orientierungshilfe zu IKT-Risiken beim Einsatz von KI in Finanzunternehmen, Bundesanstalt für Finanzdienstleistungsaufsicht, 18. Dezember 2025: BaFin-Orientierungshilfe zu KI und IKT-Risiken.
Risiken im Fokus 2026, Trend Digitalisierung, Bundesanstalt für Finanzdienstleistungsaufsicht, abgerufen am 30. Oktober 2026: BaFin-Einschätzung zur KI-Nutzung im Finanzsektor.
KI-Kompetenz, Bundesnetzagentur, abgerufen am 30. Oktober 2026: Hinweise der Bundesnetzagentur zur KI-Kompetenz nach Art. 4.
Praxisleitfaden für die Transparenz KI-generierter Inhalte, Bundesnetzagentur, abgerufen am 30. Oktober 2026: Einordnung des Praxisleitfadens zu Art. 50.
Bundesnetzagentur übernimmt zentrale Rolle bei der KI-Aufsicht, Pressemitteilung, Bundesnetzagentur, 29. Juli 2026: Pressemitteilung zum Inkrafttreten des KI-MIG.
Unternehmen, die Künstliche Intelligenz nutzen, IKT-Erhebung 2025, Statistisches Bundesamt, Stand 24. November 2025: Destatis-Tabelle zur KI-Nutzung in Unternehmen.
Gründe gegen die Nutzung von Künstlicher Intelligenz, Tabelle 52911-0005, Statistisches Bundesamt, abgerufen am 30. Oktober 2026: GENESIS-Tabelle zu Hemmnissen der KI-Nutzung.
Finanzstabilitätsbericht 2025, Deutsche Bundesbank, November 2025: Stabilitätslage im deutschen Finanzsystem.
Über S+P Compliance
S+P Compliance ist eine Compliance-Beratung mit Sitz in München und unterstützt von der BaFin beaufsichtigte Institute bei regulatorischen und organisatorischen Aufgaben. Das Haus übernimmt ausgelagerte Kontrollfunktionen, darunter Geldwäscheprävention, MaRisk-Compliance und Interne Revision. S+P Compliance betreibt ein nach ISO/IEC 27001:2022 zertifiziertes Informationssicherheitsmanagementsystem. Zum fachlichen Weiterbildungsangebot des S+P Unternehmerforums gehören Seminare zur KI-Compliance nach der KI-Verordnung, zur digitalen operationalen Resilienz nach DORA und für Geschäftsführer. Die Angebote richten sich an Geschäftsleitungen sowie Fach- und Führungskräfte regulierter Unternehmen.
S&P Unternehmerforum GmbH
Feringastr. 12 A
85774 Unterföhring bei München
Telefon: +49 (89) 45242970100
Telefax: +49 (89) 45242970299
http://www.sp-unternehmerforum.de
E-Mail: cb@sp-unternehmerforum.de

Digitale Transformation 2026/2027: Regulatorische Taktgeber, Datenzugang und Umsetzungsfähigkeit
Schlüsselwörter: digitale Transformation, E-Rechnung, Data Act, KI-Governance, Prozessarchitektur, Umsetzungsnachweis
1 Problemstellung: Transformation hat einen Kalender bekommen
Digitalisierungsprogramme wurden über Jahre mit Effizienz-, Kunden- und Wettbewerbsargumenten begründet. Diese Begründungen sind weiterhin richtig, aber sie sind nicht mehr die maßgebliche Steuerungsgröße. Maßgeblich ist inzwischen ein Kalender: Eine Reihe von Rechtsakten legt fest, zu welchem Datum welche Prozesse in strukturierter, maschinenverarbeitbarer und überprüfbarer Form vorliegen müssen.
Das verändert die Projektlogik in drei Punkten. Erstens verschiebt sich die Priorisierung: Fristgebundene Vorhaben verdrängen Vorhaben mit freiem Zeitfenster, unabhängig von deren Wertbeitrag. Zweitens verschiebt sich der Erfolgsmaßstab: Nicht die Einführung eines Systems zählt, sondern die belegbare Erfüllung einer Anforderung zum Stichtag. Drittens verschiebt sich die Verantwortung: Da mehrere der einschlägigen Regelungskreise Pflichten unmittelbar an die Geschäftsleitung adressieren, ist Transformation kein delegierbares IT-Thema mehr.
Der praktische Befund aus Umsetzungsprojekten ist dabei bemerkenswert stabil: Der Engpass liegt selten in der Verfügbarkeit von Technologie, sondern in uneinheitlichen Stammdaten, historisch gewachsenen Prozessvarianten, fehlender Zuständigkeitsklärung und in nicht dokumentierten Entscheidungen. Genau diese Punkte entscheiden 2027 über Fristentreue.
2 Die regulatorischen Taktgeber im Überblick
2.1 Elektronische Rechnung: der Stichtag 1. Januar 2027
Seit dem 1. Januar 2025 liegt eine E-Rechnung nur dann vor, wenn die Rechnung in einem strukturierten elektronischen Format ausgestellt, übermittelt und empfangen wird und eine elektronische Verarbeitung ermöglicht; Papierrechnungen und unstrukturierte Formate wie ein einfaches PDF-Dokument gelten als sonstige Rechnung. Ebenfalls seit dem 1. Januar 2025 müssen inländische Unternehmen den Empfang von E-Rechnungen sicherstellen, und zwar ohne Ausnahmen.[bundesfinanzministerium]
Für die Ausstellung gilt eine gestufte Übergangsregelung. Für Umsätze, die nach dem 31. Dezember 2024 und vor dem 1. Januar 2027 ausgeführt werden, kann bis zum 31. Dezember 2026 weiterhin auf Papier oder — mit Zustimmung des Empfängers — in einem anderen elektronischen Format abgerechnet werden. Für Umsätze nach dem 31. Dezember 2026 gilt diese Erleichterung nur noch, wenn der Gesamtumsatz des ausstellenden Unternehmers im vorangegangenen Kalenderjahr nicht mehr als 800.000 Euro betragen hat; für den elektronischen Datenaustausch nach der EDI-Empfehlung besteht eine eigene Übergangsvariante bis zum 31. Dezember 2027. Die Ausstellungspflicht selbst ist in § 14 Abs. 2 UStG verankert.[gesetze-im-internet][gesetze-im-internet]
Daraus ergeben sich zwei klare Planungsaussagen. Erstens: Unternehmen mit mehr als 800.000 Euro Gesamtumsatz im Jahr 2026 müssen ab dem 1. Januar 2027 strukturiert ausstellen. Zweitens: Für alle übrigen endet die Erleichterung mit dem 31. Dezember 2027, sodass der 1. Januar 2028 der allgemeine Stichtag ist. Bemerkenswert ist die Rückwirkung dieser Schwelle: Die Umsatzentwicklung des Jahres 2026 entscheidet über die Pflichtenlage 2027 — die Entscheidung über die Projektpriorität muss also vor Kenntnis des endgültigen Jahresergebnisses fallen.
Das BMF weist zudem darauf hin, dass die Einführung eines Meldesystems zur zeitnahen und transaktionsbezogenen elektronischen Meldung bestimmter Rechnungsangaben an die Finanzverwaltung vorgesehen ist. Auf europäischer Ebene ist dieser Schritt bereits angelegt: Das im März 2025 verabschiedete Paket zur Mehrwertsteuer im digitalen Zeitalter führt digitale Meldepflichten für grenzüberschreitende B2B-Umsätze ab dem 1. Juli 2030 ein; Mitgliedstaaten mit nationalen Echtzeit-Meldesystemen müssen ihre Systeme bis zum 1. Januar 2035 angleichen.[taxation-customs.ec.europa][bundesfinanzministerium]
Die strategische Konsequenz: Wer die E-Rechnung 2027 nur als Formatthema löst, baut zweimal. Wer sie als Einstieg in strukturierte, prüffähige Transaktionsdaten versteht, schafft die Basis für die Meldelogik der 2030er Jahre.
2.2 Data Act: Datenzugang, Wechselrechte und Altvertragsumstellung
Die Datenverordnung gilt allgemein seit dem 12. September 2025. Die Pflicht nach Artikel 3 Abs. 1 greift für vernetzte Produkte und mit ihnen verbundene Dienste, die nach dem 12. September 2026 in Verkehr gebracht wurden. Kapitel IV gilt für Verträge, die nach dem 12. September 2025 geschlossen wurden, und für Altverträge unter bestimmten Voraussetzungen ab dem 12. September 2027. Ab dem 12. Januar 2027 dürfen für den Vollzug eines Anbieterwechsels keine Wechselentgelte mehr erhoben werden; bis dahin sind nur ermäßigte Entgelte zulässig.[eur-lex.europa]
Für Transformationsvorhaben sind zwei Wirkungen entscheidend. Erstens entsteht eine Verhandlungsposition: Der Wegfall der Wechselentgelte und die Portabilitätsanforderungen verbessern die Ablösefähigkeit von Cloud- und Plattformdiensten und damit die Verhandlungslage bei Vertragsverlängerungen im Jahr 2027. Zweitens entsteht Handlungsdruck auf der Vertragsseite: Bestehende Datenlizenz-, Cloud- und Wartungsverträge sind auf Vereinbarkeit mit den Kapiteln III und IV zu prüfen, bevor die Altvertragsstufe greift.
2.3 Künstliche Intelligenz: Kompetenz jetzt, Konformität 2027 und 2028
Die Verbote und die Pflicht zur KI-Kompetenz aus der KI-Verordnung sind seit dem 2. Februar 2025 anwendbar (Verordnung (EU) 2024/1689). Die Kompetenzpflicht trifft Anbieter und Betreiber unabhängig von Wirtschaftszweig und Größe und erfasst eigenes Personal sowie Personen, die im Auftrag der Organisation mit dem Betrieb oder der Nutzung befasst sind, etwa Auftragnehmer und Dienstleister; der Maßstab ist ein Bemühensmaßstab unter Berücksichtigung von Vorkenntnissen, Einsatzkontext und betroffenen Personengruppen, eine Zertifizierungspflicht für Schulungen besteht nicht (Bundesnetzagentur, Hinweispapier zu KI-Kompetenzen).
Die Transparenzpflichten nach Artikel 50 gelten seit dem 2. August 2026. Die Anforderungen an Hochrisiko-KI-Systeme wurden durch die als KI-Omnibus bezeichnete Verordnung (EU) 2026/1744 — im Amtsblatt veröffentlicht am 24. Juli 2026, in Kraft seit dem 27. Juli 2026 — auf den 2. Dezember 2027 für eigenständige Systeme nach Anhang III und auf den 2. August 2028 für Hochrisiko-KI in Produkten nach Anhang I verschoben.
Die Verschiebung ist keine Entlastung, sondern eine Verlagerung in dasselbe Zeitfenster, in dem E-Rechnung, Data-Act-Altverträge und Resilienzanforderungen zusammenlaufen. Für die Programmplanung heißt das: Das Jahr 2027 ist kapazitativ bereits stark vorbelegt, bevor freiwillige Digitalisierungsvorhaben überhaupt eingeplant sind.
2.4 Informationssicherheit und operationale Resilienz
Die Digitalisierung von Prozessen erhöht die Abhängigkeit von IKT-Systemen und Dienstleistern und aktiviert damit eigene Pflichtenkreise. Im Finanzsektor definiert, genehmigt, überwacht und verantwortet das Leitungsorgan die Umsetzung aller Vorkehrungen des IKT-Risikomanagementrahmens und trägt die letztendliche Verantwortung für das Management der IKT-Risiken (Artikel 5 Verordnung (EU) 2022/2554); die BaFin hat hierzu Umsetzungshinweise veröffentlicht und betont, dass die Mitglieder des Leitungsorgans ihre Kenntnisse zu IKT-Risiken aktiv auf dem neuesten Stand halten müssen (BaFin, Aufsichtsmitteilung mit Umsetzungshinweisen zur DORA).
Außerhalb des Finanzsektors ist das NIS-2-Umsetzungsgesetz am 6. Dezember 2025 in Kraft getreten (BSI). Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen müssen die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen, haften bei Pflichtverletzung nach den gesellschaftsrechtlichen Regeln ihrer Rechtsform und müssen regelmäßig an Schulungen teilnehmen (§ 38 BSIG in der Darstellung des BSI).
Digitalisierung ohne parallelen Resilienznachweis erzeugt damit ein Haftungsdelta: Der Prozess wird schneller, die Abhängigkeit größer, der Nachweis der Beherrschbarkeit bleibt aus.
2.5 Barrierefreiheit digitaler Angebote
Die Anforderungen des Barrierefreiheitsstärkungsgesetzes gelten seit dem 28. Juni 2025; die Verordnungsermächtigung zur Konkretisierung der Anforderungen ist auf Anhang I der Richtlinie (EU) 2019/882 bezogen. Für Unternehmen, die im Zuge der Transformation Kundenportale, Onlineshops, Buchungsstrecken oder Self-Service-Funktionen neu aufsetzen, ist Barrierefreiheit deshalb keine nachgelagerte Optimierung, sondern eine Anforderung an die Spezifikation. Nachträgliche Anpassungen sind regelmäßig teurer als die anfängliche Berücksichtigung.[gesetze-im-internet]
3 Das eigentliche Nadelöhr: Datenqualität und Prozessarchitektur
Alle genannten Anforderungen haben eine gemeinsame technische Voraussetzung: strukturierte, eindeutige, vollständige und historisierte Daten. Genau hier liegt in der Praxis die Ursache verfehlter Stichtage.
Die E-Rechnung setzt konsistente Stammdaten zu Geschäftspartnern, Steuermerkmalen, Leistungsbeschreibungen und Referenzen voraus; abweichende Schreibweisen, Dubletten und fehlende Pflichtfelder führen zu Ablehnungen, nicht zu Warnungen. Der Data Act setzt voraus, dass klar bestimmbar ist, welche Daten ein vernetztes Produkt erzeugt, wo sie liegen, wem sie zuzuordnen sind und in welcher Form sie bereitgestellt werden können. Die KI-Verordnung setzt voraus, dass Datenherkunft, Verarbeitungszweck und Modellverwendung dokumentiert sind. Und die Resilienzanforderungen setzen voraus, dass Prozess-, System- und Dienstleisterlandschaft in einem konsistenten Verzeichnis abgebildet ist.
Praktisch folgt daraus eine Reihenfolge, die viele Programme umkehren. Zuerst ist die Prozess- und Datenlandkarte zu erstellen, dann die Bereinigung von Stammdaten und Prozessvarianten, dann die Systemauswahl. Wird die Reihenfolge umgekehrt, wird die bestehende Unordnung digitalisiert und dadurch verfestigt — mit dem Nebeneffekt, dass Fehler künftig schneller und in größerer Zahl auftreten.
Ein zweiter, häufig unterschätzter Punkt ist die Schnittstellenverantwortung. Bei einer strukturierten Rechnungsverarbeitung berühren sich Vertrieb, Einkauf, Buchhaltung, Steuern, IT und Recht. Ohne eine benannte Prozessverantwortung über Bereichsgrenzen hinweg entsteht ein Zuständigkeitsvakuum an genau den Stellen, an denen Daten übergeben werden.
4 Governance der Transformation: Rollen, Entscheidungen, Nachweise
Da mehrere Regelungskreise Pflichten unmittelbar an die Geschäftsleitung richten, ist die Transformationsgovernance selbst Teil der Pflichterfüllung.
Erforderlich ist erstens eine Zuordnung von Pflicht zu Rolle: Welche Anforderung wird von wem erfüllt, mit welcher Vertretung und mit welcher Berichtslinie. Zweitens eine Entscheidungsdokumentation für wesentliche Architektur-, Dienstleister- und Priorisierungsentscheidungen, die Anlass, Informationsgrundlage, geprüfte Alternativen, Risikobewertung und Beschluss festhält. Drittens ein Nachweisregister, das je Anforderung den Erfüllungsstand, das zugrunde liegende Dokument und den Prüfzeitpunkt ausweist.
Der Grund für diese Formalisierung ist nicht bürokratisch, sondern beweisrechtlich: Verletzt eine Geschäftsleitung ihre Umsetzungs- und Überwachungspflichten, haftet sie für schuldhaft verursachte Schäden nach den gesellschaftsrechtlichen Regeln ihrer Rechtsform (§ 38 Abs. 2 BSIG in der Darstellung des BSI); zu den erforderlichen Aufsichtsmaßnahmen im Unternehmen gehören ausdrücklich Bestellung, sorgfältige Auswahl und Überwachung von Aufsichtspersonen (§ 130 Abs. 1 OWiG). Ein Transformationsprogramm ohne dokumentierte Zuständigkeits- und Überwachungskette erfüllt diesen Maßstab nicht, auch wenn es technisch erfolgreich ist.
5 Kompetenz als Engpassfaktor
Transformation scheitert selten an fehlender Einsicht, häufig an fehlender Umsetzungskompetenz an den Schnittstellen. Drei Kompetenzfelder sind 2026 und 2027 besonders relevant.
Erstens die regulatorische Übersetzungsfähigkeit: die Fähigkeit, eine Rechtsnorm in eine Prozess- und Datenanforderung zu überführen und umgekehrt eine bestehende Prozesslösung auf Normkonformität zu prüfen. Zweitens die KI-Kompetenz im Sinne der KI-Verordnung, die rollenbezogen aufzubauen und nachzuweisen ist (Bundesnetzagentur). Drittens die Führungskompetenz zur Steuerung parallel laufender, fristgebundener Vorhaben unter Ressourcenkonkurrenz — einschließlich der Fähigkeit, Vorhaben begründet zu verschieben oder zu beenden.
Strukturierte Formate hierzu bieten die S+P Seminare zur digitalen Transformation; die führungsseitige Flankierung behandeln die Leadership & Führung Online-Seminare.
6 Umsetzungslogik für 2026 und 2027
Sinnvoll ist eine Abfolge, die Abhängigkeiten und Stichtage berücksichtigt.
Der erste Schritt ist die Stichtagsmatrix je Gesellschaft: Welche Anforderung greift zu welchem Datum, mit welcher Schwelle, und welche Vorarbeit ist dafür wann abgeschlossen. Für die E-Rechnung ist dabei die Umsatzprognose 2026 die entscheidende Eingangsgröße.[gesetze-im-internet]
Der zweite Schritt ist die Bestandsaufnahme von Daten, Prozessen, Systemen und Dienstleistern in einem gemeinsamen Verzeichnis. Getrennte Verzeichnisse für IT, Auslagerungen, KI-Systeme und Datenschutz erzeugen Widersprüche, die in Prüfungen auffallen.
Der dritte Schritt ist die Vertragsdurchsicht mit Blick auf Portabilität, Wechselmodalitäten, Datenzugangsrechte und Prüfrechte, bevor die Altvertragsstufe des Data Act im September 2027 greift.[eur-lex.europa]
Der vierte Schritt ist die technische Umsetzung mit ausreichendem Testvorlauf. Für die E-Rechnung bedeutet dies einen Parallelbetrieb im zweiten Halbjahr 2026, nicht im Dezember 2026, weil Fehler in Formaten und Stammdaten erst im Austausch mit echten Geschäftspartnern sichtbar werden.
Der fünfte Schritt ist die Wirksamkeitsprüfung: Fehlerquoten in der Rechnungsverarbeitung, Durchlaufzeiten, Anteil manueller Nachbearbeitung, Anzahl offener Feststellungen und Aktualität der Verzeichnisse. Ohne solche Messgrößen bleibt der Erfüllungsstand eine Behauptung.
7 Limitationen
Die genannten Fristen und Schwellen sind an den jeweiligen Rechtsnormen und amtlichen Veröffentlichungen belegt, können sich jedoch durch Änderungsrechtsakte verschieben, wie die Verlagerung der Hochrisiko-Termine der KI-Verordnung im Juli 2026 gezeigt hat. Die Anwendbarkeit einzelner Pflichtenkreise hängt von Rechtsform, Größe, Sektor und Einrichtungseinordnung ab und ist im Einzelfall zu bestimmen; insbesondere die Einordnung als besonders wichtige oder wichtige Einrichtung sowie die Anwendbarkeit des BFSG erfordern eine gesellschaftsbezogene Prüfung. Aussagen zu typischen Umsetzungsengpässen beruhen auf Praxisbeobachtung und sind keine statistisch abgesicherten Befunde. Steuerliche und rechtliche Bewertungen im Einzelfall bleiben der individuellen Prüfung vorbehalten.
8 Fazit
Digitale Transformation ist 2027 keine Gestaltungsfrage mehr, sondern zunächst eine Termin- und Nachweisfrage. Die obligatorische E-Rechnung greift für umsatzstarke Unternehmen ab dem 1. Januar 2027 und für alle übrigen ab dem 1. Januar 2028; der Data Act erreicht 2027 seine Altvertrags- und Wechselstufen; die Hochrisiko-Anforderungen der KI-Verordnung folgen ab Dezember 2027; Resilienz- und Barrierefreiheitsanforderungen gelten bereits.[gesetze-im-internet][eur-lex.europa]
Wer diese Anforderungen einzeln abarbeitet, zahlt sie mehrfach. Wer sie auf eine gemeinsame Grundlage stellt — bereinigte Stammdaten, dokumentierte Prozesse, ein konsistentes Verzeichnis von Systemen und Dienstleistern, klare Rollen und eine belastbare Entscheidungsdokumentation —, erfüllt sie in einem Zug und gewinnt dabei genau die Transparenz, mit der Digitalisierung ursprünglich begründet wurde. Die Gestaltungsfrage kehrt damit zurück, aber erst auf der zweiten Stufe: nach der Fristentreue.
S+P Seminare und Qualifizierung
S+P Seminare Digitale Transformation: https://sp-unternehmerforum.de/sp-seminare-digitale-transformation/
Leadership & Führung – Seminare und Expertenwissen: https://sp-unternehmerforum.de/leadership-online-seminare/
Quellenverzeichnis
Gesetze und Rechtsakte
§ 14 UStG, Ausstellung von Rechnungen, <a href="https://www.gesetze-im-internet.de/ustg_1980/__14.html[gesetze-im-internet]“ target=“_blank“>https://www.gesetze-im-internet.de/…
§ 27 UStG, allgemeine Übergangsvorschriften, insbesondere Absatz 38 zur obligatorischen E-Rechnung, <a href="https://www.gesetze-im-internet.de/ustg_1980/__27.html[gesetze-im-internet]“ target=“_blank“>https://www.gesetze-im-internet.de/…
§ 130 OWiG, Verletzung der Aufsichtspflicht in Betrieben und Unternehmen, https://www.gesetze-im-internet.de/owig_1968/_130.html
§ 3 BFSG, Verordnungsermächtigung und Geltungsbeginn zum 28. Juni 2025, <a href="https://www.gesetze-im-internet.de/bfsg/__3.html[gesetze-im-internet]“ target=“_blank“>https://www.gesetze-im-internet.de/…
Verordnung (EU) 2023/2854 (Datenverordnung / Data Act), <a href="https://eur-lex.europa.eu/eli/reg/2023/2854/oj?locale=de[eur-lex.europa]“ target=“_blank“>https://eur-lex.europa.eu/…
Verordnung (EU) 2022/2554 (DORA), Artikel 5 Governance und Organisation, https://eur-lex.europa.eu/legal-content/DE/TXT/HTML/?uri=CELEX:32022R2554
Verordnung (EU) 2024/1689 (KI-Verordnung), https://eur-lex.europa.eu/eli/reg/2024/1689/oj?locale=de
Behörden und Aufsicht
Bundesministerium der Finanzen, Fragen und Antworten zur Einführung der obligatorischen E-Rechnung, <a href="https://www.bundesfinanzministerium.de/Content/DE/FAQ/e-rechnung.html[bundesfinanzministerium]“ target=“_blank“>https://www.bundesfinanzministerium.de/…
Europäische Kommission, VAT in the Digital Age, <a href="https://taxation-customs.ec.europa.eu/taxation/vat/vat-digital-age-vida_en[taxation-customs.ec.europa]“ target=“_blank“>https://taxation-customs.ec.europa.eu/…
BaFin, Aufsichtsmitteilung mit Umsetzungshinweisen zur DORA, https://www.bafin.de/SharedDocs/Downloads/DE/Anlage/Aufsichtsmitteilung/dl_2024_07_08_Aufsichtsmitteilung_Umsetzungshinweise_DORA.pdf?_blob=publicationFile&v=2
BSI, Schulungspflicht für Geschäftsleitungen nach § 38 BSIG, https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/NIS-2/nis-2-geschaeftsleitungsschulung.pdf?_blob=publicationFile&v=7
BSI, Pressemitteilung vom 05.12.2025 zum Inkrafttreten des NIS-2-Umsetzungsgesetzes, https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/251205_NIS-2-Umsetzungsgesetz_in_Kraft.html
Bundesnetzagentur, Hinweispapier zu KI-Kompetenzen nach Artikel 4 KI-Verordnung, https://www.bundesnetzagentur.de/DE/Fachthemen/Digitales/KI/functions/Hinweispapier.pdf?blob=publicationFile&v=2
Über S+P Seminare
S+P Unternehmerforum GmbH mit Sitz in München ist ein führender Anbieter für praxisnahe, rollenbasierte Weiterbildung im deutschsprachigen Raum. Seit der Gründung im Jahr 2004 unterstützt S+P Fach- und Führungskräfte sowie C-Level-Manager:innen aus der Finanzwirtschaft und Industrie dabei, sich gezielt weiterzuentwickeln und regulatorisch sowie strategisch sicher zu handeln.
S+P bietet ein breites Portfolio an Online-Seminaren, E-Learnings, Zertifikatslehrgängen und Executive Education Programmen. Themenschwerpunkte sind unter anderem Compliance, Geldwäscheprävention, Risikomanagement, Projektmanagement, Finance, Leadership und digitale Transformation.
Ein Alleinstellungsmerkmal ist die S+P Tool Box – mit sofort einsetzbaren Arbeitshilfen wie Leitfäden, Checklisten, Gantt-Plänen und Risikochecks. Zusätzlich steht allen Teilnehmer:innen die digitale Lernplattform S+P Lounge zur Verfügung.
Mit dem Zertifikat S+P Certified und dem digitalen Karriere-Badge dokumentieren Absolvent:innen ihre Kompetenz sichtbar – für Arbeitgeber, Kunden und Netzwerke.
Teilnehmer bewerten S+P Seminare auf ProvenExpert mit 4,65 von 5 Sternen. Für jedes gebuchte Seminar pflanzt S+P im Rahmen des ESG-Projekts „Dein Seminar, dein Baum, deine Zukunft“ einen Baum in Deutschland.
Mehr Informationen unter: www.sp-unternehmerforum.de
S&P Unternehmerforum GmbH
Feringastr. 12 A
85774 Unterföhring bei München
Telefon: +49 (89) 45242970100
Telefax: +49 (89) 45242970299
http://www.sp-unternehmerforum.de
Geschäftsführer
Telefon: +498945242970100
E-Mail: as@sp-unternehmerforum.de

Leadership & Führung 2026/2027: KI-Governance, OKR und Haftungsschutz
Schlüsselwörter: Führungsverantwortung, Business Judgment Rule, KI-Governance, OKR, psychologische Sicherheit, Kontrollnachweise
1 Problemstellung: Zwei Entwicklungen, ein Handlungsbedarf
Die Debatte über Führung verläuft überwiegend in zwei getrennten Sprachwelten. Die eine ist verhaltenswissenschaftlich und fragt nach Motivation, Bindung, Vertrauen und Teamleistung. Die andere ist juristisch und fragt nach Sorgfaltspflicht, Organisationsverschulden und persönlicher Haftung. Beide Diskurse beschreiben denselben Gegenstand, verwenden aber unterschiedliche Erfolgsmaßstäbe — und genau deshalb bleibt Führungskräfteentwicklung häufig wirkungslos in Bezug auf das, was im Streitfall zählt.
Die empirische Ausgangslage ist eindeutig. Nach den Erhebungen von Gallup stabilisiert sich die emotionale Bindung auf einem der niedrigsten Werte seit Erhebungsbeginn im Jahr 2001; die Mehrheit der Beschäftigten arbeitet im sogenannten Energiesparmodus, erfüllt Aufgaben also zuverlässig, ohne Eigeninitiative zu zeigen. Fehlende Bindung wirkt über Fehlzeiten, Wechselbereitschaft, geringere Verantwortungsübernahme für Qualität und Kunden sowie nachlassende Ideeneinbringung unmittelbar auf Leistungs- und Wettbewerbsfähigkeit.
Die rechtliche Ausgangslage hat sich zeitgleich verschärft. Für Geschäftsleitungen bestimmter Einrichtungen bestehen seit Dezember 2025 gesetzliche Umsetzungs-, Überwachungs- und Schulungspflichten im Bereich der Informationssicherheit; im Finanzsektor verlangt das Aufsichtsrecht seit 2025 aktiv aktualisierte Kenntnisse des Leitungsorgans zu IKT-Risiken; und die KI-Verordnung verpflichtet Anbieter und Betreiber unabhängig von Branche und Größe zum Aufbau von KI-Kompetenz. Die Konsequenz: Qualifizierung von Führungskräften ist keine Personalentwicklungsoption mehr, sondern in Teilbereichen eine dokumentationspflichtige Rechtspflicht.
2 Die rechtliche Architektur der Führungsverantwortung
2.1 Die gesellschaftsrechtliche Grundpflicht und ihre Beweislastverteilung
Vorstandsmitglieder haben bei ihrer Geschäftsführung die Sorgfalt eines ordentlichen und gewissenhaften Geschäftsleiters anzuwenden; eine Pflichtverletzung liegt nicht vor, wenn das Mitglied bei einer unternehmerischen Entscheidung vernünftigerweise annehmen durfte, auf der Grundlage angemessener Information zum Wohle der Gesellschaft zu handeln (§ 93 Abs. 1 AktG). Für die GmbH gilt der Maßstab der Sorgfalt eines ordentlichen Geschäftsmannes (§ 43 Abs. 1 GmbHG).
Praktisch entscheidend ist nicht der Sorgfaltsmaßstab, sondern die Beweislast. Ist streitig, ob die erforderliche Sorgfalt angewandt wurde, trifft die Beweislast das Organmitglied selbst (§ 93 Abs. 2 AktG). Für die GmbH hat das Oberlandesgericht Nürnberg entsprechend entschieden, dass der Geschäftsführer darzulegen und erforderlichenfalls zu beweisen hat, dass er seinen Sorgfaltspflichten nachgekommen ist, ihn kein Verschulden trifft oder der Schaden auch bei pflichtgemäßem Alternativverhalten eingetreten wäre (OLG Nürnberg, Endurteil vom 30.03.2022 – 12 U 1520/19).
Damit ist die zentrale Führungskonsequenz benannt: Nicht die Entscheidung selbst, sondern ihre dokumentierte Vorbereitung entscheidet über die Haftungslage. Die Business Judgment Rule ist kein Schutzschild, das im Nachhinein behauptet werden kann, sondern eine Beweisaufgabe, die vorab organisiert werden muss.
2.2 Organisationspflicht und Compliance-Management-System
Das Landgericht München I hat mit Urteil vom 10. Dezember 2013 (5 HK O 1387/10, Siemens/Neubürger) entschieden, dass ein Vorstandsmitglied im Rahmen seiner Legalitätspflicht dafür Sorge zu tragen hat, dass das Unternehmen so organisiert und beaufsichtigt wird, dass keine Gesetzesverstöße erfolgen; das Gericht gab der auf Schadensersatz gerichteten Klage in Höhe von 15 Millionen Euro statt. Das Oberlandesgericht Nürnberg hat diese für den Aktienvorstand entwickelte Organisationspflicht auf die GmbH-Geschäftsführung übertragen (OLG Nürnberg, 12 U 1520/19).
Führungstechnisch folgt daraus, dass Delegation Verantwortung nicht beendet. Sie verlagert sie auf die Ebene der Auswahl, Instruktion und Überwachung — und erzeugt dort eine eigene Nachweispflicht.
2.3 Aufsichtspflicht und Bußgeldrisiko
Ordnungswidrig handelt, wer als Inhaber eines Betriebes oder Unternehmens vorsätzlich oder fahrlässig die erforderlichen Aufsichtsmaßnahmen unterlässt, um Zuwiderhandlungen zu verhindern, die den Inhaber treffen und mit Strafe oder Geldbuße bedroht sind; zu diesen Maßnahmen gehören ausdrücklich die Bestellung, sorgfältige Auswahl und Überwachung von Aufsichtspersonen (§ 130 Abs. 1 OWiG). Ist die Pflichtverletzung mit Strafe bedroht, kann die Aufsichtspflichtverletzung mit einer Geldbuße bis zu einer Million Euro geahndet werden (§ 130 Abs. 3 OWiG); flankierend tritt die Verbandsgeldbuße hinzu (§ 30 OWiG).
Die Norm ist für Führungskräfte deshalb so relevant, weil sie nicht eigenes Fehlverhalten sanktioniert, sondern unterlassene Organisation. Die Benennung eines Verantwortlichen ohne dokumentierte Auswahlentscheidung, Zuständigkeitsabgrenzung und Überwachung erfüllt die Anforderung nicht.
2.4 Sektorale Qualifikations- und Schulungspflichten
Im Bereich der Informationssicherheit sind Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen verpflichtet, die Risikomanagementmaßnahmen umzusetzen und ihre Umsetzung zu überwachen; bei Pflichtverletzung haften sie für schuldhaft verursachte Schäden nach den Regeln des für die Rechtsform maßgeblichen Gesellschaftsrechts, und sie müssen regelmäßig an Schulungen teilnehmen, um Risiken und Risikomanagementpraktiken erkennen, bewerten und in ihrer Auswirkung auf die erbrachten Dienste beurteilen zu können (§ 38 BSIG, Auslegungshilfe des BSI zur Geschäftsleitungsschulung). Das zugrunde liegende Umsetzungsgesetz trat am 6. Dezember 2025 in Kraft (BSI).
Im Finanzsektor definiert, genehmigt, überwacht und verantwortet das Leitungsorgan die Umsetzung aller Vorkehrungen des IKT-Risikomanagementrahmens und trägt die letztendliche Verantwortung für das Management der IKT-Risiken (Artikel 5 Verordnung (EU) 2022/2554). Die BaFin weist ausdrücklich darauf hin, dass Artikel 5 Abs. 4 DORA von den Mitgliedern des Leitungsorgans ausreichende Kenntnisse und Fähigkeiten zu den zu managenden IKT-Risiken fordert, die aktiv auf dem neuesten Stand zu halten sind (BaFin, Aufsichtsmitteilung mit Umsetzungshinweisen zur DORA).
Ergänzend hat die BaFin am 22. Oktober 2025 ihr Fit-and-Proper-Rundschreiben 11/2025 (BA) zu Mitgliedern der Geschäftsleitung sowie von Verwaltungs- und Aufsichtsorganen veröffentlicht, das mehrere bisherige Merkblätter zusammenfasst und für Prüfungszwecke ab dem 1. Januar 2026 zugrunde zu legen ist (BaFin-Rundschreiben 11/2025 (BA), BaFin-Meldung vom 22.10.2025).
Aus der Zusammenschau ergibt sich ein methodisch wichtiger Befund: Der Gesetzgeber hat Führungsqualifikation in mehreren Regelungskreisen von einer Erwartung in eine Pflicht mit Nachweisbezug überführt. Eine Weiterbildungsteilnahme ohne dokumentierte Inhalts-, Aktualitäts- und Rollenzuordnung erfüllt diesen Maßstab nicht.
3 KI-Governance als originäre Führungsaufgabe
Die Verordnung (EU) 2024/1689 gilt in Stufen. Verbote und die Pflicht zur KI-Kompetenz sind seit dem 2. Februar 2025 anwendbar (Artikel 4 und 5 Verordnung (EU) 2024/1689). Die Kompetenzpflicht trifft Anbieter und Betreiber von KI-Systemen unabhängig von Wirtschaftszweig und Organisationsgröße und erstreckt sich auf eigenes Personal sowie auf Personen, die im Auftrag der Organisation mit dem Betrieb oder der Nutzung befasst sind, etwa Auftragnehmer und Dienstleister (Bundesnetzagentur, Hinweispapier zu KI-Kompetenzen). Der Maßstab ist ein Bemühensmaßstab: Die Verpflichteten müssen nach besten Kräften sicherstellen, dass ein ausreichendes Maß an KI-Kompetenz vorliegt, wobei technische Kenntnisse, Erfahrung, Ausbildung, Einsatzkontext und betroffene Personengruppen zu berücksichtigen sind; eine Pflicht zu zertifizierten Schulungen besteht nicht (Bundesnetzagentur).
Die Transparenzpflichten nach Artikel 50 gelten seit dem 2. August 2026; die Anforderungen an Hochrisiko-KI-Systeme wurden durch die als KI-Omnibus bezeichnete Verordnung (EU) 2026/1744 — veröffentlicht im Amtsblatt am 24. Juli 2026, in Kraft seit dem 27. Juli 2026 — auf den 2. Dezember 2027 für eigenständige Systeme nach Anhang III und auf den 2. August 2028 für Hochrisiko-KI nach Anhang I verschoben. Für die Planung 2027 ist damit ein doppelter Zeitdruck angelegt: Die Kompetenz- und Transparenzpflichten gelten bereits, die Hochrisiko-Konformität muss im Jahr 2027 aufgebaut sein.
Für die Führungsebene folgen daraus drei Aufgaben, die nicht an die IT delegierbar sind. Erstens die Bestandsaufnahme: Welche KI-Systeme werden im Unternehmen eingesetzt, in welcher Rolle — als Anbieter oder als Betreiber — und mit welcher Risikoeinordnung. Zweitens die Kompetenzzuordnung: Welche Rollen benötigen welches Kompetenzniveau, und wie wird dies nachgewiesen. Drittens die Entscheidungsdisziplin: Wer KI-gestützte Auswertungen zur Entscheidungsgrundlage macht, muss Datenherkunft, Modellgrenzen, Parametrisierung und Nachvollziehbarkeit dokumentieren — andernfalls fehlt gerade jene angemessene Informationsgrundlage, die das Haftungsprivileg voraussetzt (§ 93 Abs. 1 Satz 2 AktG).
Als Ordnungsrahmen für die organisatorische Umsetzung steht mit ISO/IEC 42001:2023 ein Managementsystemstandard für künstliche Intelligenz zur Verfügung, der Anforderungen an Einrichtung, Umsetzung, Aufrechterhaltung und kontinuierliche Verbesserung eines KI-Managementsystems festlegt. Der Standard ersetzt keine Rechtspflicht, liefert aber die Struktur, in der Rollen, Kontrollen und Nachweise systematisch verortet werden können.
Wer diese Themen führungsseitig aufbauen will, findet strukturierte Formate in den Leadership & Führung Online-Seminaren.
4 OKR: Wirkmechanismus, Evidenz und typische Implementierungsfehler
Objectives and Key Results verbinden eine qualitative Richtungsaussage mit messbaren Ergebnisindikatoren. Der zugrunde liegende Wirkmechanismus ist nicht neu, sondern beruht auf der Zielsetzungstheorie von Locke und Latham: Spezifische und anspruchsvolle Ziele führen zu höherer Leistung als die allgemeine Aufforderung, sein Bestes zu geben; die Theorie ist über mehrere Jahrzehnte und hunderte Studien hinweg empirisch gestützt. OKR ist demnach eine anwendungsorientierte Ausgestaltung eines gut belegten Prinzips, nicht ein eigenständig validiertes Wirkmodell.
Genau diese Unterscheidung erklärt die verbreiteten Fehlschläge. Erstens: Werden ambitionierte Key Results zur Grundlage individueller Leistungsbeurteilung oder variabler Vergütung gemacht, entsteht ein rationaler Anreiz zu konservativer Zielsetzung — die Methode zerstört dann genau die Ambition, die sie erzeugen soll. Zweitens: Werden Objectives als Aufgabenlisten formuliert, verschwindet der Fokuseffekt, weil Priorisierung ausbleibt. Drittens: Ohne definierte Messlogik pro Key Result verlagert sich die Diskussion von der Zielerreichung auf die Interpretation der Messung. Empirische Implementierungsanalysen arbeiten entsprechend förderliche und hinderliche Faktoren heraus, statt eine generelle Wirksamkeit zu unterstellen.
Für regulierte Organisationen kommt eine spezifische Anschlussfrage hinzu: Zielsysteme müssen so gestaltet sein, dass sie Compliance-Verhalten nicht konterkarieren. Ein Vertriebsziel ohne Gegengewicht in Qualitäts-, Kontroll- oder Beanstandungsindikatoren erzeugt eine strukturelle Fehlanreizlage, die im Schadensfall als Organisationsmangel bewertbar ist. OKR wird damit zum Governance-Instrument: Die Zielarchitektur ist Teil der internen Kontrollumgebung, nicht nur der Motivationspraxis.
5 Wirksamkeitsbedingungen: Was empirisch trägt
Führungswirksamkeit lässt sich nicht auf Persönlichkeitsmerkmale reduzieren. Zwei Forschungsstränge sind für die Praxis besonders belastbar.
Psychologische Sicherheit — die gemeinsame Überzeugung, dass ein Team sicher ist für interpersonelles Risiko — ist seit der Grundlagenarbeit von Edmondson (Administrative Science Quarterly, 1999) als Vorbedingung für Lernverhalten in Arbeitsteams etabliert und wurde durch den meta-analytischen Review von Frazier und Kollegen systematisiert; die Wirkung auf Teamleistung verläuft dabei über Lernverhalten als Mediator. Für regulierte Organisationen ist dies mehr als ein Klimafaktor: Eine Kultur, in der Beobachtungen und Fehler nicht berichtet werden, erzeugt systematisch unvollständige Informationsgrundlagen — und untergräbt damit sowohl Hinweisgebersysteme als auch die Informationsbasis unternehmerischer Entscheidungen.
Transformationale Führung gilt weiterhin als der am besten belegte Ansatz; neuere evidenzbasierte Übersichten kommen zu dem Ergebnis, dass jüngere Führungsmodelle wenig inkrementelle Validität über transformationale Führung hinaus aufweisen. Gleichzeitig ist die Kehrseite belegt: Nach meta-analytischen Befunden sind transformationale und destruktive Führung die stärksten Prädiktoren für die psychische Gesundheit von Mitarbeitenden — in positiver wie negativer Richtung. Führungsverhalten ist damit ein Gesundheits- und Fluktuationsfaktor, nicht nur ein Leistungsfaktor.
Methodische Einschränkung: Die Befunde beruhen überwiegend auf Querschnittsdesigns mit Selbstauskünften, sodass Kausalrichtung und Effektstärke mit Vorsicht zu interpretieren sind. Für die Praxis genügt die robuste Kernaussage: Klarheit über Ziele, Sicherheit im Widerspruch und Konsistenz zwischen Anspruch und Verhalten sind die wirksamsten Hebel — und sie sind gestaltbar.
6 Haftungsschutz als Systemaufgabe
Aus der Zusammenschau der Abschnitte 2 bis 5 ergibt sich ein Handlungsmodell, das Haftungsschutz nicht als Versicherungsfrage, sondern als Entscheidungsdisziplin begreift.
Erstens ist die Informationsgrundlage vorab zu organisieren. Da das Haftungsprivileg voraussetzt, dass das Organmitglied vernünftigerweise annehmen durfte, auf Grundlage angemessener Information zum Wohle der Gesellschaft zu handeln (§ 93 Abs. 1 AktG), ist bei wesentlichen Entscheidungen festzuhalten, welche Informationen vorlagen, welche Alternativen geprüft wurden, welche Risiken erkannt und wie sie bewertet wurden. Diese Dokumentation entsteht zum Entscheidungszeitpunkt oder gar nicht.
Zweitens ist Delegation als Kontrollkette auszugestalten. Da zu den erforderlichen Aufsichtsmaßnahmen ausdrücklich Bestellung, sorgfältige Auswahl und Überwachung von Aufsichtspersonen zählen (§ 130 Abs. 1 OWiG), sind Auswahlkriterien, Zuständigkeitsabgrenzung, Berichtswege und Überwachungshandlungen zu dokumentieren.
Drittens ist die eigene Qualifikation nachweisbar zu halten. Dies gilt für IKT-Risiken im Finanzsektor (Artikel 5 Abs. 4 Verordnung (EU) 2022/2554; BaFin-Umsetzungshinweise), für Informationssicherheit bei besonders wichtigen und wichtigen Einrichtungen (§ 38 Abs. 3 BSIG in der Darstellung des BSI) und für KI-Kompetenz branchenübergreifend (Bundesnetzagentur).
Viertens ist die Grenze der Versicherungslösung zu kennen. Schließt die Gesellschaft eine Versicherung zur Absicherung eines Vorstandsmitglieds ab, ist ein Selbstbehalt von mindestens 10 Prozent des Schadens bis mindestens zur Höhe des Eineinhalbfachen der festen jährlichen Vergütung vorzusehen (§ 93 Abs. 2 AktG). Eine Organhaftpflichtversicherung verlagert somit das finanzielle Risiko teilweise, aber nicht die Beweislast und nicht die Organisationspflicht.
Fünftens ist die Verbindung zur Führungskultur herzustellen. Eine Organisation, in der Risiken nicht nach oben berichtet werden, kann die geforderte angemessene Informationsgrundlage strukturell nicht erzeugen. Psychologische Sicherheit ist damit nicht nur ein Leistungsfaktor, sondern eine Voraussetzung wirksamer Haftungsvorsorge.
7 Umsetzung: Ein Führungssystem für 2026 und 2027
Die Umsetzung folgt zweckmäßig einer Reihenfolge, die Abhängigkeiten berücksichtigt.
Zu Beginn steht eine Pflichtenlandkarte je Gesellschaft und Rolle. Zu klären ist, welche Regelungskreise greifen — Informationssicherheit nach dem novellierten BSIG, digitale operationale Resilienz nach DORA, KI-Verordnung, Eignungsanforderungen nach dem Fit-and-Proper-Rundschreiben — und welche Pflichten davon persönlich beim Organ liegen. Eine gruppenweite Einheitslösung führt hier regelmäßig zu Über- und Unterabdeckung gleichzeitig.
Darauf folgt die Entscheidungsdokumentation. Für wesentliche Entscheidungen ist ein schlanker, verbindlicher Standard festzulegen: Anlass, Informationsgrundlage, geprüfte Alternativen, Risikobewertung, Beschluss, Verantwortlicher, Überprüfungstermin. Entscheidend ist nicht der Umfang, sondern die Durchgängigkeit.
Anschließend ist die Zielarchitektur zu justieren. Objectives und Key Results sind auf Fokuswirkung zu prüfen, von individueller Leistungsbeurteilung zu trennen und mit Qualitäts- und Kontrollindikatoren so zu verbinden, dass keine einseitigen Anreize entstehen.
Parallel ist das Qualifizierungs- und Nachweissystem aufzubauen: rollenbezogene Curricula, Aktualisierungsintervalle, Teilnahme- und Inhaltsnachweise sowie eine Zuordnung zu den jeweils einschlägigen Pflichten. Für die Verbindung von Führungskompetenz, KI-Governance und Haftungsvorsorge eignen sich die Leadership & Führung Seminare mit Expertenwissen.
Abschließend ist die Wirksamkeitsprüfung zu verankern. Führung ist messbar über Indikatoren wie Bindung, Fluktuation, Fehlzeiten, Meldeverhalten in Hinweisgebersystemen, Bearbeitungsdauer eskalierter Themen und Wiederholungsquote von Feststellungen. Ohne solche Kennzahlen bleibt Führungsentwicklung eine Aufwandsposition ohne belegbaren Nutzen.
8 Limitationen
Die zitierten Rechtsnormen und Aufsichtsdokumente sind mit Fundstelle belegt, können sich jedoch durch Änderungsrechtsakte verschieben, wie der KI-Omnibus im Juli 2026 gezeigt hat. Die Reichweite der Pflichten aus dem novellierten BSIG hängt von der Einordnung der Einrichtung ab und ist im Einzelfall zu bestimmen. Die referenzierte Führungsforschung beruht überwiegend auf Querschnittsdesigns mit Selbstauskünften; die Befragungsergebnisse zur Mitarbeiterbindung sind repräsentative Erhebungsdaten, keine kausalen Wirkungsnachweise einzelner Führungsmaßnahmen. Rechtliche Bewertungen im konkreten Einzelfall bleiben der individuellen Prüfung vorbehalten.
9 Fazit
Führung wird 2026 und 2027 an drei Punkten gleichzeitig gefordert. Sie muss wirksam sein, weil Bindung und Vertrauen auf historisch niedrigem Niveau liegen und unmittelbar auf Produktivität durchschlagen. Sie muss kompetent sein, weil Qualifikation in mehreren Regelungskreisen zur nachweispflichtigen Rechtspflicht geworden ist. Und sie muss nachweisbar sein, weil im Streitfall das Organmitglied selbst darlegen muss, seine Sorgfaltspflichten erfüllt zu haben (§ 93 Abs. 2 AktG; OLG Nürnberg, 12 U 1520/19).
Die zentrale Einsicht ist die Deckungsgleichheit dieser drei Anforderungen. Klare Ziele, offene Fehlerkultur, dokumentierte Entscheidungsgrundlagen und überwachte Delegation erzeugen gleichzeitig Führungswirkung und Haftungsschutz. Wer diese Elemente getrennt behandelt — Führung im Personalbereich, Haftung in der Rechtsabteilung, KI im IT-Bereich — erzeugt Aufwand ohne Absicherung. Wer sie in einem System verbindet, erhält beides.
S+P Seminare und Qualifizierung
Leadership & Führung – Seminare und Expertenwissen: https://sp-unternehmerforum.de/leadership-online-seminare/
Quellenverzeichnis
Gesetze und Rechtsakte
§ 93 AktG, Sorgfaltspflicht und Verantwortlichkeit der Vorstandsmitglieder, https://www.gesetze-im-internet.de/aktg/_93.html
§ 43 GmbHG, Haftung der Geschäftsführer, https://www.gesetze-im-internet.de/gmbhg/_43.html
§ 30 OWiG, Geldbuße gegen juristische Personen und Personenvereinigungen, https://www.gesetze-im-internet.de/owig_1968/_30.html
§ 130 OWiG, Verletzung der Aufsichtspflicht in Betrieben und Unternehmen, https://www.gesetze-im-internet.de/owig_1968/_130.html
Verordnung (EU) 2022/2554 (DORA), Artikel 5 Governance und Organisation, https://eur-lex.europa.eu/legal-content/DE/TXT/HTML/?uri=CELEX:32022R2554
Verordnung (EU) 2024/1689 (KI-Verordnung), Artikel 4 KI-Kompetenz und Artikel 5 verbotene Praktiken, https://eur-lex.europa.eu/eli/reg/2024/1689/oj?locale=de
Rechtsprechung
OLG Nürnberg, Endurteil vom 30.03.2022 – 12 U 1520/19, https://www.gesetze-bayern.de/Content/Document/Y-300-Z-BECKRS-B-2022-N-9637?hl=true
LG München I, Urteil vom 10.12.2013 – 5 HK O 1387/10 (Siemens/Neubürger), NZG 2014, 345 (ohne Verlinkung)
Aufsicht und Behörden
BaFin, Rundschreiben 11/2025 (BA) zu Mitgliedern der Geschäftsleitung sowie von Verwaltungs- und Aufsichtsorganen, https://www.bafin.de/SharedDocs/Veroeffentlichungen/DE/Rundschreiben/2025/rs_geschaeftsleiter_KWG_ZAG_KAGB.html
BaFin, Meldung vom 22.10.2025 zu Fit and Proper, https://www.bafin.de/SharedDocs/Veroeffentlichungen/DE/Meldung/2025/meldung_2025_10_22_Fit_and_Proper.html
BaFin, Aufsichtsmitteilung mit Umsetzungshinweisen zur DORA, https://www.bafin.de/SharedDocs/Downloads/DE/Anlage/Aufsichtsmitteilung/dl_2024_07_08_Aufsichtsmitteilung_Umsetzungshinweise_DORA.pdf?_blob=publicationFile&v=2
BSI, Schulungspflicht für Geschäftsleitungen nach § 38 BSIG, https://www.bsi.bund.de/SharedDocs/Downloads/DE/BSI/NIS-2/nis-2-geschaeftsleitungsschulung.pdf?_blob=publicationFile&v=7
BSI, Pressemitteilung vom 05.12.2025 zum Inkrafttreten des NIS-2-Umsetzungsgesetzes, https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/251205_NIS-2-Umsetzungsgesetz_in_Kraft.html
Bundesnetzagentur, Hinweispapier zu KI-Kompetenzen nach Artikel 4 KI-Verordnung, https://www.bundesnetzagentur.de/DE/Fachthemen/Digitales/KI/functions/Hinweispapier.pdf?blob=publicationFile&v=2
Weitere Quellen ohne Verlinkung
Gallup, Engagement Index Deutschland 2025
ISO/IEC 42001:2023, Information technology — Artificial intelligence — Management system
Edmondson, Psychological Safety and Learning Behavior in Work Teams, Administrative Science Quarterly 44 (1999), 350–383
Frazier, Fainshmidt, Klinger, Pezeshkan und Vracheva, Psychological Safety: A Meta-Analytic Review and Extension, Personnel Psychology
Locke und Latham, Building a Practically Useful Theory of Goal Setting and Task Motivation, American Psychologist 57 (2002)
Evidenzbasierter Review zur Wirksamkeit transformationaler Führung, Human Resource Development International (2022)
Über S+P Seminare
S+P Unternehmerforum GmbH mit Sitz in München ist ein führender Anbieter für praxisnahe, rollenbasierte Weiterbildung im deutschsprachigen Raum. Seit der Gründung im Jahr 2004 unterstützt S+P Fach- und Führungskräfte sowie C-Level-Manager:innen aus der Finanzwirtschaft und Industrie dabei, sich gezielt weiterzuentwickeln und regulatorisch sowie strategisch sicher zu handeln.
S+P bietet ein breites Portfolio an Online-Seminaren, E-Learnings, Zertifikatslehrgängen und Executive Education Programmen. Themenschwerpunkte sind unter anderem Compliance, Geldwäscheprävention, Risikomanagement, Projektmanagement, Finance, Leadership und digitale Transformation.
Ein Alleinstellungsmerkmal ist die S+P Tool Box – mit sofort einsetzbaren Arbeitshilfen wie Leitfäden, Checklisten, Gantt-Plänen und Risikochecks. Zusätzlich steht allen Teilnehmer:innen die digitale Lernplattform S+P Lounge zur Verfügung.
Mit dem Zertifikat S+P Certified und dem digitalen Karriere-Badge dokumentieren Absolvent:innen ihre Kompetenz sichtbar – für Arbeitgeber, Kunden und Netzwerke.
Teilnehmer bewerten S+P Seminare auf ProvenExpert mit 4,65 von 5 Sternen. Für jedes gebuchte Seminar pflanzt S+P im Rahmen des ESG-Projekts „Dein Seminar, dein Baum, deine Zukunft“ einen Baum in Deutschland.
Mehr Informationen unter: www.sp-unternehmerforum.de
S&P Unternehmerforum GmbH
Feringastr. 12 A
85774 Unterföhring bei München
Telefon: +49 (89) 45242970100
Telefax: +49 (89) 45242970299
http://www.sp-unternehmerforum.de
Geschäftsführer
Telefon: +498945242970100
E-Mail: as@sp-unternehmerforum.de


Transformation & Leadership: Wie du mit KI, Agilität und smarter Führung dein Unternehmen neu ausrichtest
Wenn du als Geschäftsführerin oder Geschäftsführer zukunftsfähig bleiben willst, brauchst du mehr als operative Exzellenz. Du brauchst eine klare Digitale Transformation Roadmap, den strategischen Einsatz von KI und ein modernes Führungsverständnis.
In diesem Artikel erfährst du, wie du mit KI im Management Seminar, Generative AI für Führungskräfte, Agile Leadership im Mittelstand und Smarter Working Methoden deine Organisation neu ausrichtest – strukturiert, effizient und resilient.
1. Transformation beginnt im Kopf der Führung
Transformation ist kein IT-Projekt. Sie ist ein Führungsprojekt.
Viele Unternehmen investieren in Software, Automatisierung oder neue Tools – aber unterschätzen die kulturelle Dimension. Ohne klare Vision, ohne Priorisierung und ohne Veränderungsbereitschaft auf Führungsebene bleibt jede Digitalstrategie Stückwerk.
Transformation & Leadership bedeutet für dich:
- strategische Neuausrichtung statt reiner Prozessoptimierung
- Mut zu strukturellen Veränderungen
- klare Kommunikation der Ziele
- aktive Einbindung deiner Führungskräfte
Gerade im Mittelstand entscheidet die Haltung der Geschäftsführung über Erfolg oder Stillstand.
2. KI im Management Seminar: Warum du als Führungskraft KI verstehen musst
Künstliche Intelligenz ist längst kein Zukunftsthema mehr – sie verändert Entscheidungsprozesse, Controlling, Marketing, Personal und sogar strategische Planung.
Ein KI im Management Seminar vermittelt dir nicht nur technische Grundlagen, sondern vor allem:
- Wie du KI strategisch in deine Organisation integrierst
- Welche Use Cases für dein Geschäftsmodell relevant sind
- Wie du Risiken (Datenschutz, Governance, Haftung) steuerst
- Wie du KI-Projekte priorisierst und bewertest
Ohne fundiertes Verständnis besteht die Gefahr, dass KI-Initiativen isoliert laufen oder an den tatsächlichen Geschäftsbedürfnissen vorbeigehen.
3. Generative AI für Führungskräfte: Produktivität neu denken
Generative AI für Führungskräfte eröffnet dir völlig neue Möglichkeiten in der täglichen Managementarbeit.
Du kannst generative KI einsetzen für:
- Strategieentwürfe und Szenarioanalysen
- Vorbereitung von Board-Präsentationen
- Markt- und Wettbewerbsanalysen
- Vertragsentwürfe und Richtlinien
- Ideengenerierung im Innovationsprozess
Richtig eingesetzt führt generative KI zu einer erheblichen Effizienzsteigerung der Geschäftsführung.
Statt Stunden mit Recherche oder Textentwürfen zu verbringen, kannst du dich stärker auf strategische Entscheidungen konzentrieren. Entscheidend ist jedoch: Du bleibst verantwortlich. KI unterstützt – sie ersetzt keine unternehmerische Entscheidung.
4. Digitale Transformation Roadmap: Vom Aktionismus zur Struktur
Viele Unternehmen starten Digitalprojekte ohne übergeordnete Struktur. Das Ergebnis: Parallelprojekte, Budgetüberschreitungen und Frustration.
Eine wirksame Digitale Transformation Roadmap umfasst:
1. Analysephase
- Geschäftsmodell überprüfen
- Wertschöpfungskette digital bewerten
- Kundenerwartungen analysieren
2. Zieldefinition
- Strategische Prioritäten festlegen
- Messbare KPIs definieren
- Ressourcen planen
3. Umsetzungsstruktur
- Governance-Modell festlegen
- Projektportfolio priorisieren
- Verantwortlichkeiten klären
4. Monitoring & Anpassung
- Regelmäßige Review-Zyklen
- KPI-Tracking
- Risikomanagement integrieren
Mit einer klaren Roadmap verhinderst du operative Überforderung und schaffst Orientierung im gesamten Unternehmen.
5. Smarter Working Methoden: Produktiver führen ohne Dauerstress
Digitale Transformation bedeutet nicht automatisch mehr Arbeitsbelastung. Im Gegenteil: Mit den richtigen Smarter Working Methoden kannst du deine Organisation effizienter machen.
Dazu gehören:
- Fokus-Meeting-Strukturen mit klarer Agenda
- Entscheidungsroutinen mit definierten Eskalationswegen
- Priorisierung nach strategischem Impact
- Reduktion unnötiger Reportings
- KI-gestützte Analyse-Tools
Smarter Working bedeutet, deine Managementprozesse systematisch zu verschlanken.
Das Ziel ist nicht mehr Arbeit – sondern bessere Ergebnisse bei gleichem oder geringerem Ressourceneinsatz.
6. Effizienzsteigerung Geschäftsführung: Die 5 größten Hebel
Die Effizienzsteigerung der Geschäftsführung gelingt nicht durch Mehrarbeit, sondern durch Systematik.
1. Klare Entscheidungsarchitektur
Definiere, welche Entscheidungen zentral und welche dezentral getroffen werden.
2. Transparente KPIs
Ohne valide Kennzahlen keine Steuerung. KPI-Systeme müssen strategische Ziele widerspiegeln.
3. Digitale Reporting-Tools
Echtzeitdaten statt Excel-Monster.
4. Delegationsklarheit
Führung bedeutet nicht Kontrolle jedes Details.
5. KI-Integration
Automatisiere wiederkehrende Analyse- und Dokumentationsaufgaben.
Wenn du diese Hebel kombinierst, steigt nicht nur die Geschwindigkeit deiner Organisation – sondern auch ihre strategische Fokussierung.
7. Resilienz für Führungskräfte: Stabil bleiben in unsicheren Zeiten
Transformation bringt Unsicherheit mit sich. Märkte schwanken, Lieferketten verändern sich, regulatorische Anforderungen steigen.
Resilienz für Führungskräfte bedeutet:
- emotionale Stabilität
- Entscheidungsfähigkeit unter Druck
- langfristiges Denken trotz kurzfristiger Krisen
- gesunde Selbstführung
Resilienz ist kein Soft Skill – sie ist ein Wettbewerbsfaktor.
Wenn du als Führungskraft instabil wirst, überträgt sich das sofort auf deine Organisation.
Resilienz entsteht durch:
- klare Werte
- strukturiertes Risikomanagement
- strategische Szenarioplanung
- kontinuierliche Weiterbildung
8. Modernes Zeitmanagement für Manager: Fokus statt Reaktion
Viele Führungskräfte sind reaktiv unterwegs. Sie reagieren auf E-Mails, Meetings, kurzfristige Themen – statt strategisch zu steuern.
Modernes Zeitmanagement für Manager basiert auf drei Prinzipien:
1. Strategische Zeitblöcke
Reserviere feste Zeiten für Strategiearbeit – nicht nur für operative Themen.
2. Meeting-Reduktion
Jedes Meeting braucht Ziel, Agenda und Entscheidung.
3. Priorisierung nach Wertbeitrag
Nicht Dringlichkeit entscheidet, sondern strategischer Impact.
Zeitmanagement ist Führungsdisziplin. Wenn du deinen Kalender nicht aktiv steuerst, steuert er dich.
9. Agile Leadership im Mittelstand: Beweglichkeit ohne Chaos
Agilität wird oft missverstanden. Agile Leadership bedeutet nicht permanente Veränderung oder fehlende Struktur.
Agile Leadership im Mittelstand heißt:
- klare Vision + flexible Umsetzung
- iterative Projektsteuerung
- schnelle Feedbackschleifen
- cross-funktionale Zusammenarbeit
Gerade im Mittelstand liegt ein großer Vorteil: kurze Entscheidungswege.
Wenn du diese mit agilen Methoden kombinierst, entsteht eine hohe Innovationsgeschwindigkeit – ohne Konzernbürokratie.
Wichtig ist jedoch:
- Rollen klar definieren
- Verantwortung transparent machen
- Prioritäten regelmäßig überprüfen
Agilität braucht Führung – nicht Beliebigkeit.
10. Transformation & Leadership als integriertes Konzept
Die einzelnen Bausteine greifen ineinander:
- KI im Management Seminarvermittelt strategische Kompetenz
- Generative AI für Führungskräftesteigert operative Effizienz
- Eine klare Digitale Transformation Roadmapschafft Struktur
- Smarter Working Methodenerhöhen Produktivität
- Effizienzsteigerung der Geschäftsführungstärkt Wettbewerbsfähigkeit
- Resilienz für Führungskräftesichert Stabilität
- Modernes Zeitmanagement für Managerschafft Fokus
- Agile Leadership im Mittelstandsorgt für Dynamik
Transformation ist kein Einzelprojekt – sie ist ein System.
11. Warum Weiterbildung der Schlüssel ist
Die Anforderungen an Führung verändern sich schneller als klassische Ausbildungssysteme reagieren.
Ein spezialisiertes KI im Management Seminar oder Programme zu Transformation & Leadership helfen dir:
- technologische Trends einzuordnen
- strategische Kompetenz auszubauen
- Führungsinstrumente zu modernisieren
- deine Organisation zukunftsfähig auszurichten
Wer heute nicht kontinuierlich lernt, verliert morgen strategische Handlungsfähigkeit.
12. Dein nächster Schritt: Von der Erkenntnis zur Umsetzung
Transformation beginnt nicht mit einem Tool – sondern mit einer Entscheidung.
Wenn du:
- deine Digitale Transformation Roadmapklar definieren willst,
- die Potenziale von Generative AI für Führungskräftegezielt nutzen möchtest,
- deine Effizienzsteigerung als Geschäftsführungsystematisch angehen willst,
- Resilienz für Führungskräftestärken möchtest,
- und Agile Leadership im Mittelstandwirksam implementieren willst,
dann brauchst du einen strukturierten Kompetenzaufbau.
Transformation & Leadership ist keine Mode – sondern die Voraussetzung für nachhaltigen Unternehmenserfolg.
Die Frage ist nicht, ob sich dein Unternehmen verändert.
Die Frage ist, ob du die Veränderung aktiv gestaltest.
Jetzt ist der richtige Zeitpunkt, deine Führungsrolle neu zu definieren – strategisch, digital und zukunftsorientiert.
S&P Unternehmerforum GmbH
Feringastr. 12 A
85774 Unterföhring bei München
Telefon: +49 (89) 45242970100
Telefax: +49 (89) 45242970299
http://www.sp-unternehmerforum.de
E-Mail: cb@sp-unternehmerforum.de

Dein Masterplan: C-Suite Power Grid 2026 & Dynamic Shared Ownership (DSO)
Um diese Konzepte zu verknüpfen, musst du die hierarchische Struktur deiner C-Suite in ein flüssiges, dezentrales Netzwerk überführen. Hier ist der Fahrplan, wie du diese Welten verschmilzt:
1. Die Synthese: Vom Titel zum "System Owner"
In der klassischen Struktur arbeiten Chief AI Officers oder RevOps Leader oft in ihren eigenen Silos. Durch die Verknüpfung mit DSO machst du deine C-Suite zu einem Enabling Team.
2. Strategische Verknüpfung der 4 Hebel mit DSO-Mechanismen
Nutze DSO als Werkzeugkasten, um die vier Hebel des Power Grids zu aktivieren:
A. Effizienz-Eigentümerschaft durch Dezentralisierung
Statt Mikromanagement zu betreiben, definierst du im DSO-Modell klare rollenbasierte Verantwortungssysteme.
- Deine Praxis:Ein Team "besitzt" ein Projekt (z.B. CRM-Einführung). Du gibst den Rahmen vor, das Team entscheidet über Ressourcen. Die Effizienz steigt durch direkte Rechenschaftspflicht (Ownership).
B. KPI-Integration & Performance-basierte Zuweisung
Deine KPI-Scorecards werden im DSO-Modell dynamisch.
- Deine Verknüpfung:Eigentum und Entscheidungsbefugnis verteilst du nicht nach Dienstjahren, sondern nach messbarem Beitrag zum System. Wer die Datenqualität verbessert, erhält mehr "Stimmgewicht".
C. Schnelle Lernzyklen & Feedback-Loops
DSO liefert dir die Struktur für die geforderten schnellen Lernzyklen durch institutionalisierte Feedback-Schleifen.
- Deine Umsetzung:Nach jedem Sprint bewertest du die Eigentumsverteilung neu. Passt die Rolle noch zur Fähigkeit? Wenn nicht, passt du sie adaptiv an.
D. Emotionale Intelligenz & Adaptive Leadership
Selbstreflexion ist deine Voraussetzung, um Macht abgeben zu können.
- Deine Strategie:Lebe DSO vor, indem du eigene blinde Flecken offenlegst und Verantwortung dorthin delegierst, wo die höchste Expertise sitzt – nicht dort, wo der höchste Titel ist.
3. Der Turbo: Kreativität durch KI & DSO
Die dezentrale Entscheidungsfindung wird für dich erst durch KI wirklich skalierbar.
- KI als Co-Pilot:Nutze KI-Werkzeuge als neutrale Instanz in deinen DSO-Teams, um die Ideengenerierung zu objektivieren.
- Innovation:Wenn dein Team durch DSO die Freiheit und durch KI die Daten-Power bekommt, entstehen Lösungen schneller, als du es zentral jemals steuern könntest.
Deine nächsten Schritte (Action Plan)
Starte die Verknüpfung am besten mit einem 90-Tage-Pilotprojekt:
- Identifikation:Wähle einen Bereich (z.B. RevOps), der aktuell unter Silos leidet.
- Rollen-Design:Definiere Rollen basierend auf dem Power Grid (z.B. Wer ist "System Owner" für Kundendaten?).
- DSO-Modus:Führe für 90 Tage dezentrale Entscheidungsrechte und wöchentliche Feedback-Loops ein.
- KI-Support:Implementiere ein KI-Tool zur Fortschrittsmessung deiner KPIs.
Beispiel für Internen Workshop
Workshop-Titel: "The 2026 Executive OS: Power Grid meets DSO"
Strategie ist wertlos ohne das richtige Betriebssystem. Im Workshop ‚Executive OS 2026‘ verknüpfen wir die strategischen Hebel mit der Umsetzungskraft von Dynamic Shared Ownership. Wir bauen keine Silos, wir bauen ein System. Sei bereit, Verantwortung neu zu definieren.
Dauer: 1 Tag (ca. 6-7 Stunden)
Teilnehmer: C-Suite, Heads of Departments, Transformations-Verantwortliche.
Phase 1: Mindset & Standortbestimmung (90 Min.)
- Keynote:Kurz-Präsentation des C-Suite Power Grid 2026. Warum reicht das alte Modell nicht mehr? (Stichworte: Komplexität, KI-Geschwindigkeit).
- Silo-Check:Jede Führungskraft bewertet anonym: "Wo blockiert unser aktuelles Silo-Denken die Geschwindigkeit?"
- Einführung DSO:Vorstellung des Konzepts der "dynamischen Anteile" an Verantwortung statt starrer Job-Descriptions.
Phase 2: Rollen-Mapping 2026 (120 Min.)
- Interaktive Übung:Wir mappen die klassischen Titel auf die 4 neuen Rollen.
- Chief AI Officer:Wer hält die Governance?
- RevOps Leader:Wo bricht die Kette zwischen Marketing, Sales und Erfolg?
- DSO-Transfer:Zuordnung von "Decision Rights".
- Aufgabe:Definieren Sie drei kritische Entscheidungen, die bisher "oben" hingen und nun per DSO direkt in die Teams wandern (Dezentralisierung).
Phase 3: Die 4 Hebel in der Praxis (90 Min.)
- Work-Stream „Effizienz-Eigentum“:Wie nutzen wir KI, um operative Exzellenz messbar zu machen?
- Scorecard-Design:Entwurf einer integrierten Scorecard, die nicht nur Finanzziele, sondern "System-Gesundheit" und "Lernzyklen" (Power Grid Hebel 3) belohnt.
- Feedback-Loop Simulation:Kurzes Rollenspiel zur "Emotionalen Intelligenz" (Hebel 4): Wie reagiert die Führungskraft, wenn ein Team eine "falsche" Entscheidung im DSO-Modus trifft? (Lernkultur vs. Fehlervermeidung).
Phase 4: Der 90-Tage-Implementierungsplan (60 Min.)
Tipp:
https://sp-unternehmerforum.de/sp-seminare-digitale-transformation/seminar-dynamic-shared-ownership/
Über S+P Seminare
S+P Unternehmerforum GmbH mit Sitz in München ist ein führender Anbieter für praxisnahe, rollenbasierte Weiterbildung im deutschsprachigen Raum. Seit der Gründung im Jahr 2004 unterstützt S+P Fach- und Führungskräfte sowie C-Level-Manager:innen aus der Finanzwirtschaft und Industrie dabei, sich gezielt weiterzuentwickeln und regulatorisch sowie strategisch sicher zu handeln.
S+P bietet ein breites Portfolio an Online-Seminaren, E-Learnings, Zertifikatslehrgängen und Executive Education Programmen. Themenschwerpunkte sind unter anderem Compliance, Geldwäscheprävention, Risikomanagement, Projektmanagement, Finance, Leadership und digitale Transformation.
S&P Unternehmerforum GmbH
Feringastr. 12 A
85774 Unterföhring bei München
Telefon: +49 (89) 45242970100
Telefax: +49 (89) 45242970299
http://www.sp-unternehmerforum.de
E-Mail: cb@sp-unternehmerforum.de


Die 9. MaRisk-Novelle: Paradigmenwechsel vom Regelkatalog zur Begründungslogik
9. MaRisk Novelle _ Update Seminar MaRisk 10.0
Die deutsche Bankenaufsicht steht vor einer der bedeutendsten Weichenstellungen seit Einführung der Mindestanforderungen an das Risikomanagement (MaRisk) im Jahr 2005. Mit der 9. MaRisk-Novelle, deren Konsultation für Anfang 2026 angekündigt ist und deren Inkrafttreten bis Ende 2026 erwartet wird, vollzieht die BaFin gemeinsam mit der Deutschen Bundesbank einen grundlegenden Paradigmenwechsel: weg von der detailorientierten „Checkbox-Compliance" hin zu einer prinzipienbasierten, proportionalitätsgetriebenen Aufsichtslogik, bei der die prüfbare Begründungskette zum zentralen Nachweis der Angemessenheit wird.
Die Novelle reagiert damit auf eine seit der Finanzkrise 2008/2009 kontinuierlich gestiegene Regulierungsdichte, die durch internationale Vereinbarungen, europäische Leitlinien und nationale Detailvorgaben zu einem als überkomplex empfundenen Regelwerk geführt hat. Gleichzeitig integriert die Aufsicht zentrale Elemente aus DORA, CRD VI, ESG-Regelwerk und den jüngsten EBA-Guidelines, um regulatorische Doppelungen abzubauen und Widersprüche zwischen nationalen und europäischen Vorgaben zu vermeiden.
Dieser Fachartikel analysiert die wesentlichen Inhalte der 9. MaRisk-Novelle, ordnet die neue Institutsklassifizierung und die differenzierten Anforderungen nach Größenklassen ein und zeigt konkrete Handlungsfelder für sehr kleine, kleine (SNCI) sowie mittelgroße und große Institute auf.
Aufsichtsphilosophie: Rückkehr zu den Ursprüngen
Von der Detailvorgabe zur Prinzipienorientierung
Die 9. MaRisk-Novelle markiert eine bewusste Rückbesinnung auf die ursprüngliche Konzeption der MaRisk aus dem Jahr 2005: qualitativ hochwertige, risikoadäquate Steuerung auf Basis fundierter Eigenverantwortung statt formaler Regelerfüllung. Die Aufsicht verfolgt dabei zwei Hauptziele:
Ziel 1: Reduktion der Komplexität
Die MaRisk sollen lesbarer, schlanker und weniger redundant werden. Dies soll erreicht werden durch Streichung von Doppelungen und Allgemeinplätzen, Zusammenfassung inhaltlich ähnlicher Vorgaben, Verzicht auf Wiederholung gesetzlicher Vorgaben, Vergrößerung der Ermessensspielräume durch weniger granulare Vorgaben sowie deutliche Reduktion der Verweise auf europäische Leitlinien.
Ziel 2: Stärkung der Proportionalität
Die Novelle führt eine neue Institutsklassifizierung mit differenzierten Anforderungen ein und schafft mehr Öffnungsklauseln für kleine und sehr kleine Institute. Dabei bleibt die individuelle Beurteilung nach Art, Umfang, Komplexität und Risikogehalt der Geschäftsaktivitäten möglich, wobei dieser Grundsatz voraussichtlich an zentraler Stelle ausgeführt wird. Die Verantwortung für die Anwendung von Öffnungsklauseln liegt bei der Geschäftsleitung und kann im Rahmen bankgeschäftlicher Prüfungen von der Aufsicht hinterfragt werden.
Keine Checkbox-Compliance – die prüfbare Begründungskette zählt
Das zentrale Leitbild der 9. Novelle lautet: Institute sollen keine formalen Detailanforderungen mehr „abhaken", sondern prüfbare Begründungsketten zur Angemessenheit ihrer gewählten Lösungen darstellen. Dies bedeutet konkret:
- Mehr Gestaltungsspielräume: Die MaRisk legen Ziele und Grundsätze fest, die Institute entscheiden selbst über die Umsetzung. Maßgeblich ist, dass die Banken erklären können, warum sie sich für welche Maßnahmen entschieden haben und dass die Aufsicht dies als angemessen anerkennt.
- Wesentlichkeit und Fokussierung: Institute müssen nicht jedes noch so kleine Risiko bis ins kleinste Detail regeln. Es reicht, auf wesentliche Risiken zu fokussieren und darauf zu achten, dass kumulierte unwesentliche Risiken sich nicht zu einem wesentlichen Risiko formen.
- Doppelte Proportionalität: Die MaRisk berücksichtigen künftig stärker, wie groß und komplex ein Institut ist, wodurch kleinere Institute weniger strenge Auflagen erhalten. Dies ist kein Freifahrtschein – die Angemessenheit muss sorgfältig begründet werden.
Die Aufsicht hat angekündigt, dass sich diese neue Philosophie auch auf die Prüfungspraxis auswirken wird: Prüfer werden künftig stärker die Qualität der Begründungen und die Plausibilität der institutsspezifischen Ansätze bewerten statt formale Regelkonformität abzuprüfen.
Neue Institutsklassifizierung und Proportionalitätslogik
Drei Größenklassen mit differenzierten Anforderungen
Die 9. MaRisk-Novelle führt eine neue Institutsklassifizierung ein, die sich an Bilanzsummen und der EU-Definition für „kleine und nicht-komplexe Institute" (Small and Non-Complex Institutions, SNCI) nach Art. 4 Abs. 1 Nr. 145 CRR orientiert: (Table 1: Neue Institutsklassifizierung der 9. MaRisk-Novelle)
Etwa drei Viertel der deutschen Kreditinstitute – rund 950 Häuser – fallen unter die SNCI-Definition und können somit von den vorgesehenen Erleichterungen profitieren. Dies stellt eine erhebliche Ausweitung gegenüber früheren Proportionalitätsansätzen dar, bei denen die Aufsicht auf wesentlich geringere Bilanzsummen abgestellt hatte.
Aufsichtsmitteilung vom 26.11.2024 als Vorläufer
Mit der Aufsichtsmitteilung vom 26.11.2024 zu „Erleichterungen im Risikomanagement für kleine und sehr kleine Kreditinstitute" hat die BaFin bereits konkrete Vereinfachungen beschrieben, die als Vorgriff auf die 9. Novelle verstanden werden und in die endgültige MaRisk-Fassung integriert werden sollen. Diese Mitteilung definiert erstmals einheitlich die Größenklassen und beschreibt Erleichterungen in folgenden Bereichen:
- Vereinfachte Risikoinventur mit Fokus auf wesentliche Risiken
- Reduzierte Anzahl und Komplexität von Stresstests
- Möglichkeit zur Funktionenbündelung (z.B. Compliance- und Auslagerungsbeauftragte)
- Nutzung gruppen- oder verbundinterner Lösungen zur Bewertung von Dienstleistern
- Schlankere Berichterstattung und Prozessdokumentation
- Verzicht auf separate Berichte für Sanierungsindikatoren bei sehr kleinen Instituten
Die BaFin betont, dass die Verantwortung für die Nutzung dieser Erleichterungen bei der Geschäftsleitung liegt und dass die Entscheidungen im Rahmen von Prüfungen plausibel begründet und dokumentiert sein müssen.
Integration und Abgrenzung europäischer Regelwerke
DORA: Klare Trennung zwischen IKT und sonstigen Risiken
Ein zentrales Anliegen der 9. MaRisk-Novelle ist die saubere Abgrenzung zwischen nationalen MaRisk-Anforderungen und den europäischen DORA-Vorgaben (Digital Operational Resilience Act), um Doppelregulierung zu vermeiden.
DORA-Zuständigkeit
DORA soll vorrangig IKT-Risiken, IKT-Drittparteien, digitale Resilienz, Meldepflichten für IKT-Vorfälle sowie Resilienztests regeln. Die detaillierten Anforderungen für IKT-Auslagerungen werden vollständig von DORA abgedeckt.
MaRisk-Zuständigkeit
Die MaRisk bleiben für Nicht-IKT-Themen der zentrale nationale Rahmen: sonstige Auslagerungen (z.B. Zahlungsverkehrsabwicklung, Kreditbearbeitung, Portfolioverwaltung), klassische operationelle Risiken ohne IKT-Bezug, ESG-Risiken und übergreifende Governance- und Proportionalitätsprinzipien.
Anpassungen in AT 7.3 und AT 9
Insbesondere AT 7.3 (Notfallmanagement) und AT 9 (Auslagerungen) sollen deutlich klarer abgrenzen, was DORA vollständig abdeckt und wofür weiterhin die MaRisk maßgeblich bleiben. Im Auslagerungsmanagement nach AT 9 bedeutet dies, dass die MaRisk nur noch übergreifende Governance- und Proportionalitätsprinzipien setzen, während DORA die konkreten Anforderungen für IKT-Auslagerungen ausdifferenziert.
Praktische Konsequenz für Institute
Institute müssen ihre Dienstleister künftig in zwei Stränge sauber trennen: IKT-Drittparteien, die ausschließlich unter die DORA-Logik fallen (mit DORA-spezifischen Verträgen, Risikobewertungen, Resilienztests und Meldewegen), und sonstige Dienstleister, die mit der MaRisk-/EBA-Logik gesteuert werden (klassisches Auslagerungsmanagement nach AT 9, EBA-Guidelines on Outsourcing).
ESG-Risiken: Harmonisierung der Anforderungen
Die 7. MaRisk-Novelle hatte ESG-Risiken bereits quer über alle Risikoarten (Kredit-, Marktpreis-, Liquiditäts- und operationelle Risiken) integriert, was in der Praxis zu teils sehr hohen Aufwänden und Überschneidungen mit dem BaFin-Merkblatt zum Umgang mit Nachhaltigkeitsrisiken und EBA-Guidelines geführt hat.
Die 9. Novelle soll hier Abhilfe schaffen durch:
- Präzisierung einzelner ESG-Anforderungen mit überschneidungsfreien Schnittstellen
- Vereinheitlichte Anforderungen zu Prozessen und Dokumentationspflichten
- Klarere Vorgaben zur ESG-Berichterstattung und Offenlegung
- Systematische und risikoorientierte Integration in Risikoinventur und Risikostrategie ohne übermäßigen Formalisierungsgrad
Für kleine Institute (SNCI) wird erwartet, dass ESG-Risiken zwar systematisch erfasst werden müssen, die Dokumentationstiefe und -frequenz aber deutlich unterhalb der Anforderungen an große Institute liegen darf.
IRRBB und CSRBB: Feinjustierung nach der 8. Novelle
Die 8. MaRisk-Novelle (Mai 2024) hatte die EBA-Leitlinien zu Zinsänderungsrisiken im Anlagebuch (IRRBB) und Kreditspreadrisiken im Anlagebuch (CSRBB) umgesetzt und einen neuen Bereich BTR 5 für Kreditspreadrisiken eingeführt. In der Praxis sind jedoch offene Auslegungsfragen hinsichtlich bestimmter CSRBB-Vorgaben entstanden, insbesondere zur Integration in bestehende Risikomess- und Steuerungssysteme.
Die 9. Novelle soll hier Klarstellungen bringen:
- Detailfragen zur Modellierung und Messung von Kreditspreadrisiken
- Harmonisierung der Schnittstellen zu Risikotragfähigkeit, Stresstests und Berichterstattung
- Proportionale Anforderungen für kleinere Institute, die weniger komplexe Anlagebücher haben
- Klarere Abgrenzung zwischen IRRBB- und CSRBB-Komponenten
CRD VI und EBA-Leitlinien: Reduktion dynamischer Verweise
Die MaRisk enthielten bislang zahlreiche dynamische Verweise auf EBA-Guidelines, was in der Praxis dazu führte, dass Institute bei jeder Aktualisierung einer Leitlinie prüfen mussten, ob und wie sich dies auf ihre MaRisk-Compliance auswirkt. Die 9. Novelle soll die Anzahl dieser Verweise deutlich reduzieren und künftig weitgehend darauf verzichten.
Stattdessen werden ausgewählte Inhalte aus CRD VI und EBA-Leitlinien entweder direkt in die MaRisk integriert oder es werden klare Referenzpunkte geschaffen, um Widersprüche zu EU-Recht zu vermeiden. Europäische Leitlinien bleiben relevant, werden aber nicht mehr im gleichen Umfang in die MaRisk „hineinzitiert".
Zentrale inhaltliche Handlungsfelder
Risikoinventur, Wesentlichkeit und Risikotragfähigkeit
Die 9. MaRisk-Novelle führt eine klare Wesentlichkeitsschwelle ein, um Institute zu entlasten, die bislang auch marginale Risiken aufwändig dokumentieren und steuern mussten.
Wesentlichkeitsschwelle: 5 Prozent des RDP
Als Orientierungsgröße für Wesentlichkeit wird ein Schwellenwert von 5 Prozent des ökonomischen Risikodeckungspotenzials (RDP) diskutiert. Risiken, die unterhalb dieser Schwelle liegen, können vereinfachten Verfahren unterliegen, etwa „Säule-1+"-Ansätzen, barwertnahen Methoden oder pauschalen Behandlungen, sofern sie kumuliert kein wesentliches Risiko darstellen.
Fokussierung auf wesentliche Risiken
Die Risikoinventur soll sich konsequent auf wesentliche Risiken konzentrieren. Unwesentliche Risiken dürfen pauschal behandelt werden, solange dokumentiert ist, dass ihre kumulative Wirkung kontrolliert bleibt und keine systemischen Gefährdungen entstehen.
Klarstellungen zum Risikodeckungspotenzial
Die MaRisk sollen Klarstellungen zum Risikodeckungspotenzial enthalten, insbesondere zur 5-Prozent-Schwelle im ökonomischen Risikotragfähigkeitskonzept und zur Abbildung standardisierter Stresstestrahmenwerke. Für Institute, die den normativen Ansatz verfolgen, werden ebenfalls Präzisierungen erwartet.
Stresstests: Reduktion und Standardisierung
Die Anzahl und Komplexität der Stresstests soll erheblich reduziert werden, insbesondere für kleinere Institute:
Risikoartenübergreifender Stresstest plus Risikoarten-Stresstests
Vorgesehen sind ein risikoartenübergreifender Stresstest sowie je ein Stresstest pro wesentlicher Risikoart. Insgesamt deutet der Entwurf auf drei bis fünf Stresstests pro Jahr hin, abhängig von Risikoprofil und Größenklasse des Instituts.
Entfall inverser Stresstests für kleine Institute
Für kleinere Institute sollen inverse Stresstests künftig entfallen oder auf qualitative Analysen beschränkt werden, sofern das übrige Stresstestprogramm eine angemessene Steuerung erlaubt.
Standardisierte Verbundszenarien
Standardisierte Verbundszenarien der Verbünde und der Aufsicht sollen stärker anerkannt werden. Institute können auf diese Szenarien zurückgreifen, müssen aber dokumentieren, dass die Verbundszenarien mit dem eigenen Risikoprofil vergleichbar sind und eine angemessene Steuerung ermöglichen.
Sensitivitätsanalysen für sehr kleine Institute
Sehr kleine Institute können sich auf einfache Sensitivitätsanalysen beschränken, sofern diese ausreichen, um die wesentlichen Risikotreiber zu identifizieren und die Risikotragfähigkeit auch unter Stressbedingungen zu bewerten.
Governance, Compliance und Interne Revision
Die 9. MaRisk-Novelle will die Anforderungen an Governance, Compliance und Interne Revision verschlanken, gleichzeitig aber qualitativ stärken.
Klarere Aufgabenzuordnung
Die Aufsicht wird etwas eindeutiger regeln, welche Aufgaben sie der Geschäftsleitung, den Aufsichtsorganen und der Compliance-Funktion zuschreibt. Der Fokus soll auf wirksamer Überwachung wesentlicher Rechtsvorschriften liegen, nicht auf formaler Dokumentation.
Funktionenbündelung für kleine Institute
Kleine Institute dürfen Compliance- und Auslagerungsbeauftragte als gemeinsame Funktion kombinieren, sofern die operative Unabhängigkeit der jeweiligen Tätigkeiten gewahrt bleibt.
Interne Revision: Fokus auf risikoorientierte Prüfung
Die konkret ausformulierten Anforderungen an die Interne Revision sollen verschlankt werden, die qualitativen Anforderungen an risikoorientierte Prüfungsplanung, IKS-Bewertung und nachvollziehbare Kontrollen werden jedoch steigen. Die Revision wird künftig stärker prüfen müssen, ob die Begründungsketten der Institute schlüssig und angemessen sind.
Modelllandschaft und Validierung
Für mittelgroße und große Institute (ab 5 Mrd. EUR Bilanzsumme) ergeben sich erweiterte Anforderungen an die Modelllandschaft:
Unabhängige Modellvalidierung
Selbst entwickelte Modelle zur Risikomessung und -steuerung müssen unabhängig validiert werden. Dies umfasst insbesondere Kreditrisikomodelle, Zinsrisikomodelle, Liquiditätsrisikomodelle und ESG-Risikomodelle.
Modellinventar
Institute müssen ein vollständiges Modellinventar erstellen, das alle eingesetzten Modelle dokumentiert, deren Einsatzbereiche beschreibt, Validierungszyklen festlegt und Verantwortlichkeiten zuordnet.
Verbundlösungen und Branchenpools
Kleinere Institute können auf Verbundlösungen oder Branchenpools zurückgreifen. Sie müssen jedoch prüfen und dokumentieren, ob und inwieweit diese Lösungen mit dem eigenen Portfolio vergleichbar sind. Anders als bei selbst entwickelten Modellen fällt die Dokumentation deutlich schlanker aus.
Handlungsfelder nach Institutsgrößen
Die konkreten Auswirkungen der 9. MaRisk-Novelle unterscheiden sich erheblich nach Institutsgröße. Tabelle 2 gibt einen Überblick über die zentralen Handlungsfelder je Größenklasse.
Sehr kleine Institute (bis 1 Mrd. EUR Bilanzsumme)
Sehr kleine Institute profitieren besonders stark von der Proportionalität der 9. MaRisk-Novelle. Die bereits im November 2024 von der BaFin angekündigten Erleichterungen sollen in die Verordnung einfließen.
Umsetzungsaufwand: Gering bis moderat. Der Aufwand entsteht vor allem dabei, nachvollziehbar zu begründen, weshalb die gewählten Vereinfachungen für das eigene Risikoprofil angemessen sind und ob die regulatorischen Mindestnormen für das eigene Ambitionsniveau ausreichen.
Zentrale Handlungsfelder:
- Risikoinventur und Risikotragfähigkeit: Konzentration auf wesentliche Risiken mit einem Schwellenwert von 5 Prozent des ökonomischen Risikodeckungspotenzials; Nutzung vereinfachter Verfahren wie „Säule 1+"-Ansätze oder barwertnahe Verfahren.
- Stresstests: Reduktion auf einen risikoartenübergreifenden Stresstest und je einen Test pro wesentlicher Risikoart; einfache Sensitivitätsanalysen können ausreichend sein; inverse Stresstests können qualitativ erfolgen oder gänzlich entfallen.
- Funktionenbündelung: Compliance- und Auslagerungsbeauftragte dürfen als gemeinsame Funktion kombiniert werden, sofern deren operative Tätigkeiten weiter unabhängig voneinander stattfinden können.
- Auslagerungsmanagement: Nutzung gruppen- oder verbundinterner Lösungen zur Bewertung von Dienstleistern; Trennung zwischen IKT-Drittparteien (DORA-Logik) und sonstigen Dienstleistern (MaRisk-Logik).
- Dokumentation: Schlankere Berichterstattung und Prozessdokumentation; keine separaten Berichte für Sanierungsindikatoren erforderlich.
Kleine Institute / SNCI (1-5 Mrd. EUR Bilanzsumme)
Kleine Institute erhalten ebenfalls deutliche Erleichterungen, gegenüber sehr kleinen Instituten steigt der Aufwand jedoch bei differenzierteren Nachweisen[7].
Umsetzungsaufwand: Moderat. Der Aufwand fällt vor allem für eine Gap-Analyse an, die die heutige MaRisk-Implementation an die Proportionalitätslogik anpasst, idealerweise pro AT/BT-Modul. Dazu kommen anzupassende Dokumente wie MaRisk-Handbücher, Prozessbeschreibungen und Richtlinien, um die Proportionalitätsargumentation zu verankern. Risikoberichte dürfen gestrafft werden, müssen aber ihre Aussagekraft behalten. Schulungen sind nötig, damit die Prinzipienlogik institutsintern gelebt wird.
Zentrale Handlungsfelder:
- Risikomanagement: Wesentliche Risiken stehen im Fokus; unwesentliche dürfen pauschal behandelt werden, sofern sie kumuliert kein wesentliches Risiko ergeben.
- Stresstests: Drei bis fünf Stresstests pro Jahr; inverse Stresstests dürfen auf qualitative Analysen beschränkt werden oder entfallen, sofern das Stresstestprogramm eine angemessene Steuerung erlaubt; Nutzung standardisierter Verbundszenarien möglich.
- Modellvalidierung: Bei Verbundlösungen oder Branchenpools muss geprüft werden, ob und inwieweit sie sich mit dem eigenen Portfolio vergleichen lassen; die Dokumentation fällt deutlich schlanker aus als bei selbst entwickelten Modellen.
- ESG-Integration: ESG-Risiken müssen systematisch und risikoorientiert in die Risikoinventur und Risikostrategie aufgenommen werden, jedoch ohne übermäßigen Formalisierungsgrad.
- •CRD VI/DORA-Umsetzung: MaRisk-Strukturen geben den Referenzrahmen vor, während IT-Governance und Auslagerungsdokumentation an DORA-Anforderungen anzupassen sind.
Besonderheit: Verbundinstitute
Zentrale fachliche und technische Verbundanbieter müssen sich weiterhin dem vollen MaRisk-Umfang unterwerfen, weil viele ihrer Mitgliedsinstitute die SNCI-Kriterien nicht erfüllen. Einzelne Verbundinstitute profitieren deshalb womöglich nur begrenzt von den Erleichterungen, falls sie auf standardisierte Verbundlösungen zurückgreifen wollen.
Mittelgroße und große Institute (ab 5 Mrd. EUR Bilanzsumme)
Mittelgroße und große Institute müssen sich auf größeren Aufwand einstellen. Der Schwerpunkt liegt darauf, von der detail- auf die prinzipienorientierte Steuerung umzustellen und neue Regelwerke zu integrieren.
Umsetzungsaufwand: Erheblich. Es steht ein umfassender konzeptioneller und operativer Umbau bevor. Dies zieht eine strategisch neu ausgerichtete Risikosteuerung nach sich sowie eine Governance und Risikokultur, die die Gesamtverantwortung der Geschäftsleitung stärker in den Vordergrund rückt.
Zentrale Handlungsfelder:
- Konzeptioneller Umbau: Change Management wird erheblichen Aufwand nach sich ziehen, um die Steuerungslogiken innerhalb des Instituts von detaillierten Vorgaben auf eigenverantwortliche Prinzipienorientierung umzustellen.
- Systemanpassungen: Bestehende IT-Systeme müssen um Datenfelder für ESG-Risiken ergänzt sowie um DORA-Compliance und Auslagerungsmanagement erweitert werden.
- Ressourcenaufbau: Fachkräfte und Schulungen sind nötig, um die eingesetzten Modelle zu validieren, ESG-Risikomanagement zu betreiben und DORA-Compliance zu gewährleisten.
- Dokumentation: Richtlinien, Handbücher und Arbeitsanweisungen (SfO) müssen in allen betroffenen Bereichen überarbeitet werden, insbesondere mit Blick auf Angemessenheit und Begründungsfähigkeit der gewählten Ansätze.
- Vertragsmanagement: Je nach Größe und Komplexität des Instituts müssen bis zu mehrere hundert Auslagerungsverträge angepasst werden, um DORA-Anforderungen für IKT-Drittparteien zu erfüllen und MaRisk-Anforderungen für sonstige Auslagerungen zu gewährleisten.
- Prüfungsvorbereitung: Externe Wirtschaftsprüfer kontrollieren, ob die Vorgaben eingehalten werden; nachweisbare Compliance und schlüssige Begründungsketten sind unverzichtbar.
- Internationale und komplexe Geschäftsaktivitäten: Zusätzlicher Aufwand entsteht bei internationaler Ausrichtung; einige Geschäftsaktivitäten erfordern Beobachtung von Veröffentlichungen des Baseler Ausschusses und des Financial Stability Boards.
Konkreter Vorbereitungs- und Anpassungsbedarf
Unabhängig von der Größe sollten sich alle Institute bereits frühzeitig auf die 9. MaRisk-Novelle vorbereiten. Tabelle 3 fasst die zentralen Vorbereitungsschritte mit Zeitplan zusammen.
Gap-Analyse und Rechtskataster
Die Gap-Analyse ist der zentrale Startpunkt für die Vorbereitung. Institute sollten systematisch abgleichen, welche Anforderungen der neuen MaRisk bereits erfüllt sind, wo Anpassungsbedarf besteht und welche Erleichterungen genutzt werden können. Die Analyse sollte idealerweise pro AT- und BT-Modul erfolgen und folgende Fragen beantworten:
- Welche bestehenden Prozesse und Dokumentationen entsprechen bereits der Prinzipienlogik?
- Wo bestehen unnötige Detailvorgaben, die verschlankt werden können?
- Welche Proportionalitätserleichterungen kommen für unser Institut in Frage?
- Wie müssen Begründungsketten dokumentiert werden, um prüfungssicher zu sein?
- Welche Schnittstellen zu DORA, ESG-Regelwerk und CRD VI sind zu berücksichtigen?
Parallel dazu sollten alle neuen und geänderten Anforderungen systematisch im institutseigenen Rechtskataster erfasst werden, um Compliance-Lücken zu vermeiden und Umsetzungsverantwortlichkeiten klar zuzuordnen.
DORA-Readiness und IKT-Risikomanagement
Institute sollten ihre IKT-Themen bereits jetzt entlang der DORA-Struktur organisieren, auch wenn die 9. MaRisk-Novelle noch nicht final vorliegt:
- IKT-Risikomanagement: Identifikation, Bewertung, Steuerung und Überwachung von IKT-Risiken gemäß DORA-Vorgaben
- Incident-Management: Meldeprozesse für IKT-Vorfälle einrichten, die den DORA-Meldefristen entsprechen
- IKT-Drittparteien: Separate Governance für IKT-Drittparteien etablieren und von sonstigen Dienstleistern trennen
- Resilienztests: DORA-konforme Resilienztests vorbereiten (TLPT für kritische Institute)
- Dokumentation: Qualitative und quantitative Risikobewertungen nachvollziehbar dokumentieren, um Compliance nachzuweisen
Die MaRisk werden künftig stärker auf die Notwendigkeit verweisen, DORA-konforme Abläufe einzuführen, bleiben dabei aber auf Prinzipien- und Governance-Ebene[1].
Proportionalitätsdokumentation
Ein zentraler Erfolgsfaktor für die Nutzung von Erleichterungen ist die prüfungssichere Dokumentation der Proportionalitätsentscheidungen. Institute müssen schlüssig begründen können, warum die gewählten Vereinfachungen für ihr spezifisches Risikoprofil angemessen sind[1][2][7].
Die Dokumentation sollte enthalten:
- Beschreibung des Instituts (Größe, Komplexität, Geschäftsmodell, Risikostruktur)
- Auflistung der in Anspruch genommenen Erleichterungen pro AT/BT-Modul
- Begründung, warum jede Erleichterung für das Institut angemessen ist
- Nachweis, dass trotz Vereinfachung die Steuerungsfähigkeit und Risikotragfähigkeit gewahrt bleiben
- Eskalationsmechanismen, falls sich das Risikoprofil ändert und Erleichterungen nicht mehr angemessen sind
Die BaFin hat ausdrücklich vorbehalten, gewährte Erleichterungen für kleinere Institute auf den Prüfstand zu stellen, sollte sich deren Risikolage im Durchschnitt erheblich verschlechtern. Proportionalität ist kein Freifahrtschein, sondern erfordert begründete Eigenverantwortung.
Fachbereichseinbindung und Change Management
Die Umstellung auf Prinzipienorientierung kann nicht allein von Risikomanagement oder Compliance getragen werden. Erforderlich ist ein umfassendes Change Management, das alle betroffenen Fachbereiche einbindet:
- Geschäftsleitung: Muss die Gesamtverantwortung für Proportionalitätsentscheidungen übernehmen und diese gegenüber Aufsicht und Prüfern vertreten können
- Risikomanagement: Muss die methodischen Grundlagen für Wesentlichkeitsschwellen, Risikotragfähigkeit und Stresstests schaffen
- Compliance: Muss die regulatorischen Anforderungen in operative Umsetzungsmaßnahmen übersetzen
- IT: Muss Systeme für ESG-Daten, DORA-Compliance und Auslagerungsmanagement anpassen
- Operative Bereiche: Müssen verstehen, wie sich Prinzipienorientierung auf ihre tägliche Arbeit auswirkt
Schulungen sind nötig, damit die von der Aufsicht gewünschte Prinzipienlogik auch innerhalb der Häuser gelebt wird und nicht nur formal dokumentiert ist[7].
Kritische Erfolgsfaktoren und Ausblick
Die 9. MaRisk-Novelle stellt Institute vor einen grundlegenden Perspektivwechsel: von der formalen Regelerfüllung zur begründeten Eigenverantwortung. Dieser Wandel birgt Chancen und Risiken gleichermaßen.
Chancen der Prinzipienorientierung
- Effizientere Ressourcennutzung: Institute können sich auf wesentliche Risiken konzentrieren und Ressourcen dort einsetzen, wo sie den größten Steuerungsnutzen haben
- Flexibilität: Prinzipien bleiben stabil, während sich Detailanforderungen an veränderte Geschäftsmodelle und Technologien anpassen lassen
- Individuelle Lösungen: Institute können Steuerungsansätze entwickeln, die optimal zu ihrem Risikoprofil passen, statt generische „One-size-fits-all"-Lösungen zu implementieren
- Wettbewerbsvorteil: Institute, die überzeugende Begründungsketten aufbauen, können sich gegenüber Wettbewerbern differenzieren
Risiken und Herausforderungen
- Erhöhte Begründungslast: Die Freiheit, eigene Lösungen zu entwickeln, geht einher mit der Pflicht, diese umfassend zu begründen und zu dokumentieren
- Unklarheit in der Anfangsphase: Bis sich eine Prüfungspraxis zur neuen Prinzipienlogik etabliert hat, besteht Unsicherheit, was die Aufsicht als „angemessen" akzeptiert
- Know-how-Aufbau: Kleinere Institute müssen möglicherweise Expertise aufbauen, um Proportionalitätsentscheidungen fundiert treffen zu können
- Aufsichtliche Erwartungshaltung: Die BaFin behält sich vor, Erleichterungen zurückzunehmen, falls sich die Risikolage verschlechtert – dies erfordert kontinuierliches Monitoring
Kritische Erfolgsfaktoren
Aus den Analysen lassen sich folgende kritische Erfolgsfaktoren für die Umsetzung der 9. MaRisk-Novelle ableiten:
- Frühzeitige und systematische Vorbereitung: Gap-Analyse, Rechtskataster, DORA-Readiness sollten nicht auf den finalen Entwurf warten
- Prüfungssichere Begründungsketten: Dokumentation der Proportionalitätsentscheidungen mit klarer Argumentation, warum gewählte Ansätze angemessen sind
- Fachbereichsübergreifendes Change Management: Prinzipienorientierung muss institutsweit verstanden und gelebt werden
- Klare DORA-MaRisk-Trennung: Saubere Abgrenzung zwischen IKT-Drittparteien (DORA) und sonstigen Auslagerungen (MaRisk)
- Kontinuierliches Monitoring: Proportionalitätsentscheidungen müssen regelmäßig überprüft werden, ob sie noch zum aktuellen Risikoprofil passen
- Aktive Konsultationsbeteiligung: Institute sollten ihre praktischen Erfahrungen in die Konsultation einbringen, um praxisgerechte Regelungen zu fördern
Ausblick: Die MaRisk der Zukunft
Die 9. MaRisk-Novelle markiert eine bedeutende Weiterentwicklung des Regelwerks mit Rückbesinnung auf dessen ursprüngliche Prinzipienorientierung. Die Aufsicht signalisiert damit, dass sie den Instituten wieder mehr Verantwortung zutraut und ihnen mehr Gestaltungsspielraum geben will – vorausgesetzt, sie können fundiert begründen, warum ihre Lösungen angemessen sind.
Während sehr kleine und kleine Institute von deutlichen Erleichterungen profitieren, steht mittelgroßen und großen Instituten ein umfassender konzeptioneller und operativer Umbau bevor. Die angekündigte Vereinfachung bedeutet jedoch keine Deregulierung, sondern eine Rückkehr zu dem bereits 2005 intendierten Ansatz: qualitativ hochwertige, risikoadäquate Steuerung auf Basis fundierter Eigenverantwortung statt formaler Regelerfüllung.
Institute, die diesen Wandel als Chance begreifen und die Vorbereitungszeit bis zum Inkrafttreten der Novelle nutzen, können langfristig von effizienteren Prozessen, flexibleren Steuerungsansätzen und geringerem regulatorischem Aufwand profitieren. Entscheidend wird sein, ob es gelingt, die neue Aufsichtsphilosophie in eine gelebte Risikokultur zu übersetzen, bei der Eigenverantwortung, Wesentlichkeit und Begründungsfähigkeit im Mittelpunkt stehen.
References
Verband Öffentlicher Banken Deutschlands. (2025, Oktober 28). MaRisk-Novelle in den Startlöchern. https://www.voeb.de/fachthemen/detail/marisk-novelle-in-den-startloechern
Ad-hoc News. (2026, Februar 4). BaFin setzt 2026 auf IT-Sicherheit und Bürokratieabbau. https://www.ad-hoc-news.de/boerse/news/ueberblick/bafin-setzt-2026-auf-it-sicherheit-und-buerokratieabbau/68552591
S&P Unternehmerforum GmbH
Feringastr. 12 A
85774 Unterföhring bei München
Telefon: +49 (89) 45242970100
Telefax: +49 (89) 45242970299
http://www.sp-unternehmerforum.de
E-Mail: cb@sp-unternehmerforum.de

Die Zukunft des Führens: Digital Leadership mit Framing, ChatGPT und Künstlicher Intelligenz
Die digitale Transformation hat nicht nur die Art und Weise verändert, wie Unternehmen arbeiten, sondern auch die Anforderungen an Führungskräfte. In der heutigen schnelllebigen und zunehmend vernetzten Welt ist Digital Leadership zu einem entscheidenden Erfolgsfaktor geworden. Doch wie können Führungskräfte die Chancen der Digitalisierung nutzen und gleichzeitig die Herausforderungen bewältigen?
In diesem Blogbeitrag werfen wir einen Blick auf die Rolle von Framing, ChatGPT und Künstlicher Intelligenz im Kontext des Digital Leadership
Die Zukunft des Führens – Digital Leadership mit Framing, ChatGPT & KI
DIGITAL LEADERSHIP TOOL / NUTZEN FÜR MODERNE FÜHRUNG
Framing
Setze gezielt sprachliche Rahmen, um Wahrnehmung zu steuern, Entscheidungen zu beeinflussen und Motivation zu erzeugen.
ChatGPT
Nutze den virtuellen Assistenten für schnelle Analysen, Entscheidungsunterstützung und interne Kommunikation – rund um die Uhr.
Künstliche Intelligenz (KI)
Analysiere Daten in Echtzeit, erkenne Trends, automatisiere Prozesse und triff fundierte Entscheidungen für nachhaltigen Erfolg.
Empathie & Menschlichkeit
Technologie ersetzt nicht die menschliche Verbindung – fördere eine Kultur des Vertrauens, Respekts und der Zusammenarbeit.
Ethik & Verantwortung
Handle digital, aber verantwortungsvoll. Integriere Datenschutz, Fairness und transparente Algorithmen in deine Führungspraxis.
Dein S+P Vorteil
Wissen ist gut. Austausch ist besser. Praxisnutzen ist S+P.
Erlebe modernes Leadership mit sofort einsetzbaren Tools, Peer-Learning und Digital-Kompetenz auf C-Level.
Führe die Zukunft an: Digital Leadership mit Framing und AI!
Führungskräfte müssen bereit sein, sich auf Veränderungen einzustellen, flexibel zu sein und Innovationen zu fördern. Sie müssen die Vorteile der Digitalisierung nutzen, aber auch die damit verbundenen Risiken und Herausforderungen verstehen und bewältigen.
Der Einsatz von Framing, ChatGPT und Künstlicher Intelligenz kann Digital Leaders dabei unterstützen, diese Aufgaben zu bewältigen und erfolgreich zu sein. Es ist jedoch wichtig, dass diese Technologien verantwortungsvoll eingesetzt werden und ethische Überlegungen berücksichtigt werden.
Die Integration von Menschlichkeit und Empathie in die digitale Führung bleibt entscheidend, um Mitarbeiter zu motivieren, Vertrauen aufzubauen und eine positive Unternehmenskultur zu schaffen.
Insgesamt bietet die Kombination aus Digital Leadership, Framing, ChatGPT und Künstlicher Intelligenz ein vielversprechendes Potenzial, um Unternehmen in der digitalen Ära erfolgreich zu führen.
Framing: Die Macht der Sprache
Framing bezieht sich auf die Art und Weise, wie Informationen präsentiert werden, um eine bestimmte Wahrnehmung oder Interpretation zu beeinflussen. In einer digitalen Welt, in der Kommunikation über verschiedene Kanäle stattfindet, ist die Fähigkeit, Botschaften effektiv zu vermitteln und Menschen zu mobilisieren, von entscheidender Bedeutung. Digital Leaders müssen in der Lage sein, Inhalte so zu „rahmen“, dass sie in der digitalen Landschaft wirksam sind und die gewünschten Ergebnisse erzielen.
- Lerne die Kunst des Framings, um deine Botschaften effektiv zu vermitteln und Menschen zu mobilisieren.
- Nutze die Macht der Sprache, um Informationen in der digitalen Welt wirksam zu präsentieren und die gewünschten Ergebnisse zu erzielen.
ChatGPT: Der virtuelle Assistent
ChatGPT ist ein Beispiel für die fortschreitende Entwicklung der Künstlichen Intelligenz. Als virtueller Assistent kann ChatGPT menschenähnliche Konversationen führen und komplexe Aufgaben automatisieren. Im Kontext des Digital Leadership kann ein ChatGPT beispielsweise als interaktiver Ratgeber dienen, der Führungskräfte bei der Entscheidungsfindung unterstützt, Informationen bereitstellt oder Fragen beantwortet. Durch die Integration von ChatGPT können Führungskräfte ihre Effizienz steigern und gleichzeitig wertvolle Ressourcen sparen.
- Erkunde die Möglichkeiten des virtuellen Assistenten ChatGPT und integriere ihn in deine Führungspraxis.
- Nutze ChatGPT als interaktiven Ratgeber, um bei Entscheidungen zu unterstützen, Informationen bereitzustellen und Fragen zu beantworten.
- Steigere deine Effizienz und spare wertvolle Ressourcen durch die Automatisierung komplexer Aufgaben.
Künstliche Intelligenz: Der Weg in die Zukunft
Die Nutzung von Künstlicher Intelligenz ermöglicht es Digital Leaders, Daten in Echtzeit zu analysieren und fundierte Entscheidungen zu treffen. AI-Tools können beispielsweise Prognosen erstellen, Trends erkennen und Handlungsempfehlungen geben. Darüber hinaus können KI-gestützte Systeme bei der Personalisierung von Kundenerlebnissen und der Optimierung von Geschäftsprozessen unterstützen. Die Integration von Künstlicher Intelligenz in den Führungsprozess eröffnet neue Möglichkeiten und hilft, den digitalen Wandel effektiv zu gestalten.
- Erforsche die Einsatzmöglichkeiten von Künstlicher Intelligenz und integriere sie in deinen Führungsprozess.
- Nutze AI-Tools zur Echtzeitdatenanalyse, um fundierte Entscheidungen zu treffen.
- Prognostiziere Trends, personalisiere Kundenerlebnisse und optimiere Geschäftsprozesse mithilfe von KI-gestützten Systemen.
Zusammenfassung:
Digital Leadership erfordert ein neues Denken und neue Werkzeuge. Die Kombination aus Framing, ChatGPT und Künstlicher Intelligenz bietet Führungskräften die Möglichkeit, in der digitalen Welt erfolgreich zu sein. Durch die bewusste Nutzung von Framing können Botschaften gezielt gestaltet werden, um positive Wahrnehmungen und Handlungen zu erzeugen. ChatGPT dient als virtueller Assistent und unterstützt Führungskräfte bei der Entscheidungsfindung und der Bewältigung komplexer Aufgaben.
Die Integration von Künstlicher Intelligenz eröffnet neue Wege, um effizienter zu arbeiten, Daten zu analysieren und fundierte Entscheidungen zu treffen. Durch den Einsatz von KI-gestützten Tools können Unternehmen ihre Prozesse optimieren, Kunden besser verstehen und personalisierte Lösungen anbieten.
Jetzt anmelden und erfolgreich werden!
In diesem Seminar wirst du folgendes lernen:
Im Seminar „Digital Leadership Excellence: Kreativität und Innovation mit ChatGPT & AI“ erhältst du wertvolle Impulse, um dein Unternehmen fit für die Zukunft zu machen. In Zeiten der Digitalisierung und Innovation ist es entscheidend, die richtigen Führungstechniken zu beherrschen und virtuelle Teams erfolgreich zu leiten. Durch den gezielten Einsatz von ChatGPT & AI kannst du die Kreativität und Innovation in deinem Unternehmen vorantreiben.
Erfahre, wie du CATWOE zur umfassenden Unternehmensanalyse einsetzt, mit der WHY-Technik und dem Wheel of Change Ziele erreichen kannst und wie du die VeSiEr-Methode zur Kompetenzentwicklung deiner Mitarbeiter nutzt. Lass dich inspirieren und entwickle deine Führungsexzellenz im digitalen Zeitalter. Sichere dir noch heute deinen Platz im Seminar „Digital Leadership Excellence: Kreativität und Innovation mit ChatGPT & AI“.
Leadership-Wissen praxisnah vertiefen
Möchtest du dein Leadership-Wissen gezielt erweitern? Bei S+P Seminare findest du praxisnahe Impulse und fundierte Beiträge, die dich auf deinem Weg zur modernen Führungskraft unterstützen.
Entdecke zum Beispiel, was das Accountability-Prinzip für deinen Führungsstil bedeuten kann und welche Rolle Verantwortungsübernahme im Team spielt.
Wenn dich interessiert, wie du Feedback effektiv einsetzt, liefert dir der Beitrag 5 Wege Feedback effektiv zu nutzen wertvolle Praxistipps.
Du möchtest wissen, was einen Top Performer ausmacht? Hier erfährst du, wie du dein Potenzial und das deines Teams voll entfalten kannst.
Richte deinen Blick auf die Megatrends für deine Karriere: Im Artikel Karriere-Gamechanger: Die Top 10 Mega-Skills für deinen Erfolg lernst du, welche Fähigkeiten für echte High Performer und zukünftige Leader unverzichtbar sind.
Mehr Selbstkenntnis bekommst du mit dem Johari-Fenster – ein Tool für offenes Miteinander und authentische Führung.
Klarheit und Zielorientierung sind entscheidend? Dann schau dir an, wie du mit SMART Zielen und Leadership dein Team wirklich voranbringst.
Und wenn du wissen möchtest, wie du deine Mitarbeitenden motivierst und förderst, findest du im Beitrag Mitarbeiter richtig fordern: Strategien für ein motiviertes Team ausführliche Anleitungen.
Mit diesen praxisnahen Artikeln bleibst du bei S+P Seminare immer am Puls der Zeit und kannst dich Schritt für Schritt zu einer noch besseren Führungskraft entwickeln!
S&P Unternehmerforum GmbH
Feringastr. 12 A
85774 Unterföhring bei München
Telefon: +49 (89) 45242970100
Telefax: +49 (89) 45242970299
http://www.sp-unternehmerforum.de

Der Compliance Officer 2030: Vom Regelhüter zum Gestalter regulatorischer Wertschöpfung
Schlüsselwörter: Compliance-Funktion, AMLR, DORA, KI-Verordnung, CSRD, Fit and Proper, Kontrollnachweise
1 Problemstellung
Die verbreitete Erzählung vom Wandel „vom Kontrolleur zum Business Partner" beschreibt ein Ergebnis, nicht dessen Ursache. Analytisch belastbar ist der Wandel erst, wenn er auf drei prüfbare Verschiebungen zurückgeführt wird.
Die erste Verschiebung ist normativ: Anforderungen verlagern sich von nationalen Gesetzen mit Auslegungsspielraum auf unmittelbar anwendbare EU-Verordnungen mit einheitlichem Maßstab. Die zweite ist technologisch: Kontrollausführung und Berichtswesen werden werkzeuggestützt, wodurch sich die Wertschöpfung der Funktion von der Durchführung zur Kalibrierung und Wirksamkeitsprüfung verlagert. Die dritte ist organisatorisch: Compliance verliert das Monopol auf Regelkonformität, weil ICT-Risiko, Nachhaltigkeit und KI-Governance in andere Zweitlinienfunktionen hineinreichen und damit Abgrenzung und Zusammenarbeit erzwingen.
Der Beitrag beantwortet, welche Pflichten diesen Wandel datiert erzwingen, welche Kompetenzen dafür erforderlich sind und wie eine Umsetzungsreihenfolge aussieht, die Nachweisfähigkeit erzeugt statt Aktivität.
2 Der normative Treiber: Pflichtenkalender bis 2029
2.1 Digitale operationale Resilienz
Die Verordnung (EU) 2022/2554 über die digitale operationale Resilienz im Finanzsektor ist am 17. Januar 2023 in Kraft getreten und seit dem 17. Januar 2025 verbindlich anzuwenden. Sie gilt als sektorspezifischer Rechtsakt im Sinne von Artikel 4 der NIS-2-Richtlinie, wodurch die Abgrenzung zur allgemeinen Cybersicherheitsregulierung normativ vorgezeichnet ist. Für die Compliance-Funktion bedeutet das eine dauerhafte Schnittstellenaufgabe: Informationsregister, Vertragsanforderungen an IKT-Dienstleister, Vorfallmeldung und Testpflichten sind nicht delegierbar an die IT allein, weil ihre Nachweisführung aufsichtlich adressiert wird.[bsi.bund][bafin]
Außerhalb des Finanzsektors ist die NIS-2-Richtlinie in Deutschland durch das NIS2-Umsetzungs- und Cybersicherheitsstärkungsgesetz umgesetzt worden, das am 5. Dezember 2025 verkündet wurde und am 6. Dezember 2025 in Kraft trat. Für Unternehmensgruppen mit gemischtem Profil entsteht damit die Aufgabe, für jede Einheit den zutreffenden Regelungskreis zu bestimmen, statt einen einheitlichen Standard über alle Gesellschaften zu legen.[bsi.bund][btl-recht]
2.2 Geldwäscheprävention unter unmittelbar anwendbarem Recht
Die Verordnung (EU) 2024/1624 gilt ab dem 10. Juli 2027 unmittelbar; zum selben Datum läuft die Umsetzungsfrist der Richtlinie (EU) 2024/1640 ab. Die neue EU-Behörde zur Bekämpfung von Geldwäsche hat ihre Befugnisse und ihre operative Tätigkeit am 1. Juli 2025 aufgenommen.[eur-lex.europa][eur-lex.europa][bundesfinanzministerium][brak][eur-lex.europa]
Dies ist die methodisch bedeutsamste Veränderung des Jahrzehnts für die Funktion: Interne Richtlinien, die heute auf das Geldwäschegesetz verweisen, verlieren mit dem Geltungsbeginn ihre Bezugsnorm. Rolle und Zuständigkeiten des Geldwäschebeauftragten sind zudem europäisch vorgeprägt (EBA/GL/2022/05). Parallel wird die Sanktions- und Embargo-Compliance als eigener Kontrollkreis ausgeprägt: Die Leitlinien EBA/GL/2024/14 und EBA/GL/2024/15 zu internen Strategien, Verfahren und Kontrollen im Hinblick auf restriktive Maßnahmen gelten seit dem 30. Dezember 2025 (EBA). Wer Sanktionsprüfung weiterhin als Unterfall der Geldwäscheprävention führt, arbeitet damit gegen die normative Struktur.
2.3 KI-Governance mit gestaffelten Fristen
Die Verordnung (EU) 2024/1689 gilt in Stufen. Die Verbote nach Artikel 5 und die Pflicht zur KI-Kompetenz nach Artikel 4 sind seit dem 2. Februar 2025 anwendbar; die Bundesnetzagentur bestätigt die Geltung der Kompetenzpflicht für Anbieter und Betreiber unabhängig von Wirtschaftszweig und Organisationsgröße, einschließlich beauftragter Dienstleister. Pflichten für Modelle mit allgemeinem Verwendungszweck greifen seit dem 2. August 2025, die Transparenzpflichten nach Artikel 50 seit dem 2. August 2026.[aiacto][artificialintelligenceact][bundesnetzagentur]
Entscheidend für die Planung bis 2030 ist die Verschiebung der aufwendigsten Pflichten: Der KI-Omnibus, Verordnung (EU) 2026/1744, wurde am 24. Juli 2026 im Amtsblatt veröffentlicht und trat am 27. Juli 2026 in Kraft; die Anforderungen an Hochrisiko-KI-Systeme gelten nunmehr ab dem 2. Dezember 2027 für eigenständige Systeme nach Anhang III und ab dem 2. August 2028 für Hochrisiko-KI nach Anhang I. Die Verschiebung verschafft Vorbereitungszeit, verkürzt aber nicht den Aufbauaufwand — sie verlagert ihn in die Jahre 2027 und 2028.[kpmg][frankfurt-main.ihk][caroline-herrmann]
2.4 Nachhaltigkeit nach der Vereinfachungswelle
Die Berichtspflichten wurden zweifach verändert. Zunächst verschob die „Stop-the-Clock"-Richtlinie (EU) 2025/794, veröffentlicht am 16. April 2025, die zeitliche Anwendung. Anschließend bestätigte das Europäische Parlament im Dezember 2025 den Trilog-Kompromiss zum ersten Omnibus-Paket; berichtspflichtig sind künftig grundsätzlich Unternehmen mit mehr als 1.000 Beschäftigten und mehr als 450 Millionen Euro Nettoumsatz. Für die Lieferkettenrichtlinie sind die Umsetzung bis zum 26. Juli 2028 und die Anwendung ab dem 26. Juli 2029 vorgesehen; Standards für die Prüfung mit begrenzter Sicherheit sollen bis zum 1. Juli 2027 verabschiedet werden.[drsc][kpmg][kpmg-law][mofo][idw]
Fachliche Konsequenz: Die verbreitete Aussage, ESG-Compliance werde bis 2030 flächendeckend Standard, ist in dieser Allgemeinheit nicht mehr zutreffend. Der Kreis der berichtspflichtigen Unternehmen wurde deutlich verengt. Bestehen bleibt die Relevanz für große Unternehmen, für Zulieferer im Berichtsumfang großer Kunden sowie im Bereich irreführender Nachhaltigkeitsaussagen, der unabhängig von Berichtspflichten lauterkeits- und aufsichtsrechtlich sanktionierbar ist.
2.5 Kryptowerte
Die Verordnung (EU) 2023/1114 über Märkte für Kryptowerte trat am 29. Juni 2023 in Kraft; die Vorschriften gelten in Stufen und sind seit dem 30. Dezember 2024 vollständig anwendbar. Für die Compliance-Funktion entsteht hier weniger ein neues Thema als ein Präzedenzfall: Ein zuvor unregulierter Marktbereich wurde binnen weniger Jahre in ein Erlaubnis-, Melde- und Governance-Regime überführt. Dieses Muster ist das wahrscheinlichste Modell für weitere Digitalthemen bis 2030.[eur-lex.europa][bundesbank]
2.6 Persönliche Eignung und Verantwortung
Die BaFin hat am 22. Oktober 2025 ihr Fit-and-Proper-Rundschreiben 11/2025 (BA) zu Mitgliedern der Geschäftsleitung sowie von Verwaltungs- und Aufsichtsorganen veröffentlicht, das mehrere bisherige Merkblätter zusammenfasst und für Prüfungszwecke ab dem 1. Januar 2026 zugrunde zu legen ist; es verweist unter anderem auf EBA/GL/2021/06 zur Eignungsbewertung und EBA/GL/2021/05 zur internen Governance. Damit wird die Qualifikationsanforderung an Leitungs- und Aufsichtsorgane zu einem prüfbaren Sachverhalt — und die Kompetenzentwicklung der Zweitlinienfunktionen zu einer Governance-Frage, nicht zu einer Frage individueller Weiterbildungsneigung.[bafin][bafin]
3 Rollenprofil 2030: Vier Funktionen statt einer
Aus dem Pflichtenkalender lässt sich das Rollenprofil ableiten, ohne auf Zuschreibungen angewiesen zu sein.
Erstens wird der Compliance Officer Auslegungsinstanz. Mit dem Übergang auf unmittelbar anwendbares Verordnungsrecht steigt die Zahl der Normen, die ohne nationalen Umsetzungsakt unmittelbar wirken, während technische Standards und Leitlinien den konkreten Maßstab erst nachgelagert definieren. Die Funktion muss daher Auslegungsentscheidungen dokumentieren und ihre Begründung nachweisbar halten.
Zweitens wird sie Kontrollarchitekt. Die Wertschöpfung verschiebt sich von der Durchführung einzelner Prüfungen zur Gestaltung von Kontrollen, die ihre eigene Evidenz erzeugen. Eine Kontrolle ohne dokumentierten Ausführungsnachweis gilt in der Prüfung als nicht durchgeführt — unabhängig davon, wie sorgfältig sie tatsächlich ausgeführt wurde.
Drittens wird sie Systemverantwortliche für automatisierte Verfahren. Monitoring, Screening und Berichtswesen laufen werkzeuggestützt. Die verantwortliche Aufgabe ist nicht die Bedienung, sondern die Kalibrierung: Schwellenwerte, Trefferlogik, Unschärfegrade, Listenaktualität, Testverfahren und die dokumentierte Wirksamkeitsprüfung.
Viertens wird sie Schnittstellenfunktion zwischen Regulatorik, Geschäft und Technologie sowie Trägerin der Integritätskultur. Diese Rolle ist die am schwersten messbare und zugleich die, für die es keinen technischen Ersatz gibt.
Zur gezielten Vorbereitung auf dieses Profil eignet sich die Executive Education für C-Level & Aufsichtsräte — praxisnah, regulatorisch fundiert und karrierewirksam.
4 Automatisierung: Was Technologie übernimmt und was nicht
Die häufig zitierte Prognose, bis 2030 entfielen 80 Prozent der heutigen Aufgaben durch künstliche Intelligenz, bezieht sich ausdrücklich auf Datenerhebung, Nachverfolgung und Berichtswesen. Sie ist als Automatisierungsprognose für administrative Tätigkeiten zu lesen, nicht als Substitutionsprognose für die Funktion.[gartner]
Übertragen auf Compliance lässt sich die Grenze präzise ziehen. Automatisierbar sind Datenerhebung und -abgleich, Regelanwendung bei eindeutigen Sachverhalten, Vorfilterung von Treffern, Fristenverfolgung und die Erstellung standardisierter Berichtsentwürfe. Nicht automatisierbar sind Auslegungsentscheidungen bei unklarer Rechtslage, Verantwortungsübernahme gegenüber Aufsicht und Leitungsorgan, Priorisierung unter Ressourcenknappheit, Konfliktentscheidung gegen Geschäftsinteressen sowie die Beurteilung, ob ein Kontrollergebnis plausibel ist.
Daraus folgt eine eigene Sorgfaltspflicht: Wer automatisierte Verfahren zur Entscheidungsgrundlage macht, muss Datenherkunft, Modellgrenzen, Parametrisierung und Nachvollziehbarkeit dokumentieren. Die KI-Verordnung verstärkt diese Anforderung, weil bereits die Kompetenzpflicht nach Artikel 4 unabhängig von der Risikoklasse des Systems gilt. Ein regulatorisches Update lässt sich mit dem C-Level Compliance Seminar starten.[bundesnetzagentur]
5 Kompetenzprofil: Fünf Anforderungsdimensionen
Digitalkompetenz umfasst das Verständnis von Datenmodellen, Parametrisierung, Testlogik und Modellgrenzen. Erforderlich ist nicht die Fähigkeit zur Systementwicklung, sondern die Fähigkeit, Ergebnisse zu hinterfragen und Wirksamkeitstests fachlich zu spezifizieren.
Regulatorisches Know-how bedeutet die Fähigkeit, den Rechtsstand samt Geltungsdatum nachweisen zu können — für AMLR und AMLD6 zum 10. Juli 2027, für die KI-Verordnung in ihren Stufen bis 2028, für DORA in der laufenden Anwendung und für die Nachhaltigkeitsberichterstattung im veränderten Anwendungsbereich. Eine Aussage ohne Fundstelle und Datum ist in diesem Umfeld keine Fachaussage.
Kommunikationsstärke meint die Übersetzungsleistung zwischen Norm, Geschäftsmodell und Technik. Sie entscheidet darüber, ob die Funktion als Entscheidungsbeteiligte wahrgenommen wird oder als nachgelagerte Prüfstelle. Empirisch korrespondiert dies mit dem Befund, dass betriebswirtschaftliche Urteilsfähigkeit den Übergang von taktischer Problemlösung zur strategischen Partnerschaft markiert, über sie aber nur ein kleiner Teil der Befragten auf hohem Niveau verfügt.[pmi]
Change- und Projektkompetenz ist erforderlich, weil regulatorische Umsetzung strukturell Projektarbeit ist: befristet, interdisziplinär und mit festem Stichtag. Bei aufsichtsrechtlich fixierten Terminen wie dem 10. Juli 2027 entfällt der Terminspielraum vollständig, sodass sich die Anpassungslast zwangsläufig auf Umfang, Qualität oder Ressourcen verlagert. Wer diesen Zusammenhang nicht aktiv steuert, entscheidet ihn implizit.
Interkulturelle und organisatorische Kompetenz schließlich betrifft die Harmonisierung von Standards über Rechtsordnungen und Einheiten hinweg — bei gleichzeitiger Wahrung lokaler Pflichten, die durch einen Gruppenstandard nicht verdrängt werden.
Mit einer Zertifizierung als Chief Compliance Officer lässt sich dieses Profil sichtbar belegen.
6 Herausforderungen und Chancen
Die zentrale Herausforderung ist nicht die Menge neuer Regeln, sondern deren Gleichzeitigkeit bei unveränderten Ressourcen. Zwischen 2027 und 2029 verdichten sich mehrere Umstellungen: AMLR und AMLD6 zum 10. Juli 2027, Hochrisiko-KI nach Anhang III zum 2. Dezember 2027 und nach Anhang I zum 2. August 2028 sowie die Lieferkettenpflichten ab dem 26. Juli 2029. Hinzu kommt die technologische Komplexität der Integration neuer Systeme sowie ein anhaltender Wettbewerb um qualifizierte Fachkräfte, der durch prüfbare Eignungsanforderungen zusätzlich verschärft wird.
Die Chancen liegen komplementär dazu. Erstens entsteht eine strukturelle Aufwertung: Wo Kontrollqualität und Nachweisfähigkeit aufsichtlich beurteilt werden, wird Compliance zum Faktor der Handlungsfähigkeit — also zur Gestaltungsfunktion statt zur Verhinderungsinstanz. Zweitens wirkt Spezialisierung als Karrierefaktor, weil dokumentierte Qualifikation in einem Umfeld prüfbarer Eignungsanforderungen an Bedeutung gewinnt. Drittens verbindet die Funktion fachliche Methodik mit einem erkennbaren gesellschaftlichen Zweck: Integrität, Resilienz und nachhaltiges Wirtschaften.
7 Roadmap 2026 bis 2030
Der erste Schritt ist eine Bestandsaufnahme der Rechtsbezüge. Alle internen Richtlinien, Arbeitsanweisungen und Schulungsunterlagen sind darauf zu prüfen, ob sie auf Normen verweisen, die nach dem 10. Juli 2027 nicht mehr die maßgebliche Grundlage bilden. Diese Prüfung ist der günstigste Zeitpunkt für eine Konsolidierung, weil sie Versions- und Rechtsstand in einem Durchgang bereinigt.
Der zweite Schritt ist die Trennung der Kontrollkreise. Geldwäscheprävention, Sanktions- und Embargoprüfung, ICT- und Drittparteienrisiko sowie KI-Governance folgen unterschiedlichen Rechtsgrundlagen, Prüfmaßstäben und Nulltoleranzlogiken. Eine gemeinsame Kontrollmatrix ohne diese Trennung erzeugt scheinbare Abdeckung bei tatsächlichen Lücken.
Der dritte Schritt ist der Aufbau der Nachweiskette. Für jede wesentliche Kontrolle sind Anlass, Durchführender, Datum, Ergebnis, Folgemaßnahme und Aufbewahrungsort festzulegen. Dieselbe Logik ist auf automatisierte Kontrollen anzuwenden, ergänzt um Parametrisierung und Testdokumentation.
Der vierte Schritt ist die Qualifizierung mit Nachweis. Die Kompetenzpflicht nach Artikel 4 der KI-Verordnung gilt seit Februar 2025 und ist nach besten Kräften sicherzustellen; eine Zertifizierungspflicht für Schulungen bestehe dabei nicht, wohl aber eine faktische Nachweisnotwendigkeit. Für Leitungs- und Aufsichtsorgane ist zusätzlich der Maßstab des Fit-and-Proper-Rundschreibens zu berücksichtigen. Hinweise zur praktischen Umsetzung finden sich unter Fit & Proper 2025, ein sichtbarer Kompetenznachweis über S+P Certified.[bafin][bundesnetzagentur]
Der fünfte Schritt ist die Programmsteuerung. Die Umstellungen bis 2029 sind als Programm mit Meilensteinen, Abhängigkeiten, Kapazitätsplanung und Eskalationspfaden zu führen, nicht als Liste von Einzelmaßnahmen. Für Geschäftsführer in Finanzunternehmen bietet der Lehrgang Geschäftsführer Finanzunternehmen gezielte Unterstützung für die regulatorischen und strategischen Anforderungen dieser Steuerungsaufgabe.
Der sechste Schritt ist der fachliche Austausch. Auslegungsfragen zu neuen Verordnungen entstehen zeitgleich in vielen Häusern; der strukturierte Austausch über Anwendungsfälle verkürzt die eigene Klärungszeit erheblich.
8 Limitationen und methodische Einordnung
Die in Abschnitt 2 genannten Daten und Rechtsaktnummern sind belegt; sie können sich durch weitere Änderungsrechtsakte verschieben, wie der KI-Omnibus im Juli 2026 gezeigt hat. Für das Omnibus-I-Paket zur Nachhaltigkeit sind Veröffentlichung im Amtsblatt und nationale Umsetzung maßgeblich; die operative Wirkung tritt erst mit Umsetzung durch die Mitgliedstaaten ein. Die Aussagen zu Rollenwandel, Kompetenzbedarf und Automatisierungsgrad sind Prognosen auf Basis erkennbarer Pflichtenentwicklung, keine empirisch validierten Effektschätzungen; die Automatisierungsprognose stammt aus dem Jahr 2019 und ist nicht compliance-spezifisch. Vor Übernahme in Richtlinien oder Prüfungsunterlagen ist der jeweils aktuelle Rechtsstand erneut zu verifizieren.[mofo][kpmg][gartner]
9 Fazit
Der Compliance Officer 2030 ist nicht deshalb Gestalter, weil sich das Selbstbild der Funktion gewandelt hat, sondern weil die Normstruktur es erzwingt. Unmittelbar anwendbares Verordnungsrecht verlagert die Auslegungslast in das Unternehmen. Automatisierte Kontrollen verlagern die Verantwortung von der Durchführung zur Kalibrierung und Wirksamkeitsprüfung. Prüfbare Eignungsanforderungen verlagern Qualifikation von der Kür in die Pflicht.
Drei Prioritäten folgen daraus für die verbleibende Zeit bis 2027: Rechtsbezüge in allen internen Dokumenten bereinigen, Kontrollkreise fachlich trennen und für jede wesentliche Kontrolle eine belastbare Nachweiskette etablieren. Wer diese drei Punkte vor dem 10. Juli 2027 abgeschlossen hat, bewältigt die Umstellungen der Jahre 2027 bis 2029 als geplante Projektarbeit — und nicht als Reaktion auf einen Prüfungsbefund.
10 Einladung zur fachlichen Diskussion
Welche der genannten Verschiebungen wirkt in der eigenen Organisation am stärksten: die Umstellung der Rechtsbezüge zum Geltungsbeginn der AMLR, die Trennung von Sanktions- und Geldwäschelogik, die Nachweisführung für automatisierte Kontrollen oder die Kompetenzpflicht nach der KI-Verordnung? Erfahrungsberichte zu Umsetzungsreihenfolge und Ressourcenbedarf sind ausdrücklich willkommen.
Weiterführende Links für die Compliance-Karriere
Executive Education für C-Level & Aufsichtsräte
Zertifizierung Chief Compliance Officer
Lehrgang Geschäftsführer Finanzunternehmen
Karriere-Booster: Mit S+P Certified dein Profil als Führungskraft schärfen
Fit & Proper 2025: So erfüllst du die neuen BaFin-Anforderungen
Quellenverzeichnis
Rechtsakte
Verordnung (EU) 2024/1624 zur Verhinderung der Nutzung des Finanzsystems für Zwecke der Geldwäsche oder der Terrorismusfinanzierung, https://eur-lex.europa.eu/…:L_202401624[eur-lex.europa]
Richtlinie (EU) 2024/1640, https://eur-lex.europa.eu/…:32024L1640[eur-lex.europa]
Verordnung (EU) 2022/2554 (DORA), https://eur-lex.europa.eu/…:32022R2554[eur-lex.europa]
Verordnung (EU) 2024/1689 (KI-Verordnung), <a href="https://eur-lex.europa.eu/eli/reg/2024/1689/oj?locale=de[eur-lex.europa]“ target=“_blank“>https://eur-lex.europa.eu/…
Verordnung (EU) 2023/1114 (MiCA), <a href="https://eur-lex.europa.eu/eli/reg/2023/1114/oj?locale=de[eur-lex.europa]“ target=“_blank“>https://eur-lex.europa.eu/…
Richtlinie (EU) 2025/794 („Stop-the-Clock"), Einordnung des DRSC, <a href="https://www.drsc.de/news/stop-the-clock-regelung-des-omnibus-1-veroeffentlichung-im-eu-amtsblatt/[drsc]“ target=“_blank“>https://www.drsc.de/…
Aufsicht und Behörden
BaFin, Rundschreiben 11/2025 (BA) zu Mitgliedern der Geschäftsleitung sowie von Verwaltungs- und Aufsichtsorganen gemäß KWG, <a href="https://www.bafin.de/SharedDocs/Veroeffentlichungen/DE/Rundschreiben/2025/rs_geschaeftsleiter_KWG_ZAG_KAGB.html[bafin]“ target=“_blank“>https://www.bafin.de/…
BaFin, Meldung vom 22.10.2025 zum Fit-and-Proper-Rundschreiben, <a href="https://www.bafin.de/SharedDocs/Veroeffentlichungen/DE/Meldung/2025/meldung_2025_10_22_Fit_and_Proper.html[bafin]“ target=“_blank“>https://www.bafin.de/…
BaFin, DORA-Überblick, <a href="https://www.bafin.de/DE/Aufsicht/DORA/DORA_artikel.html?cms_gtp=19669326_list%253D2[bafin]“ target=“_blank“>https://www.bafin.de/…
BSI, DORA und NIS-2, <a href="https://www.bsi.bund.de/DE/Themen/Regulierte-Wirtschaft/NIS-2-regulierte-Unternehmen/NIS-2-Infopakete/NIS-2-DORA/NIS-2-DORA_node.html[bsi.bund]“ target=“_blank“>https://www.bsi.bund.de/…
BSI, Pressemitteilung vom 05.12.2025 zum Inkrafttreten des NIS2-Umsetzungsgesetzes, <a href="https://www.bsi.bund.de/DE/Service-Navi/Presse/Pressemitteilungen/Presse2025/251205_NIS-2-Umsetzungsgesetz_in_Kraft.html[bsi.bund]“ target=“_blank“>https://www.bsi.bund.de/…
Bundesnetzagentur, Hinweispapier zu KI-Kompetenzen nach Artikel 4 KI-Verordnung, https://www.bundesnetzagentur.de/…functions/Hinweispapier.pdf?_blob=publicationFile&v=2[bundesnetzagentur]
Bundesfinanzministerium, Anti-Geldwäschebehörde AMLA nimmt ihre Arbeit auf, <a href="https://www.bundesfinanzministerium.de/Content/DE/Standardartikel/Themen/Schlaglichter/Geldwaesche-bekaempfen/anti-geldwaeschebehoerde-amla-in-frankfurt.html[bundesfinanzministerium]“ target=“_blank“>https://www.bundesfinanzministerium.de/…
Deutsche Bundesbank, MiCAR — Markets in Crypto-Assets Regulation, <a href="https://www.bundesbank.de/de/aufgaben/finanzaufsicht/einzelaspekte/micar-markets-in-crypto-assets-regulation-799398[bundesbank]“ target=“_blank“>https://www.bundesbank.de/…
EBA, Leitlinien EBA/GL/2024/14 und EBA/GL/2024/15 zu restriktiven Maßnahmen, https://www.eba.europa.eu/sites/default/files/2025-02/eaeae49d-81a5-4154-8af9-5014f6ee8881/Gls%20on%20restrictive%20measures%20(EBA%20GL%202024%2014%20and%20EBA%20GL%202024%2015)_DE_COR.pdf
EBA, Leitlinien EBA/GL/2022/05 zur Rolle und zu den Zuständigkeiten des Geldwäschebeauftragten, https://www.eba.europa.eu/sites/default/files/document_library/Publications/Guidelines/2022/EBA-GL-2022-05%20GLs%20on%20AML%20compliance%20officers/Translations/1039059/GL%20on%20AMLCFT%20compliance%20officers%20(EBA%20GL%202022%2005)_DE_COR.pdf
Weitere Quellen
IDW, Omnibus-Paket zur Nachhaltigkeit — Bestätigung der vorläufigen Einigung, <a href="https://www.idw.de/news/omnibus-paket-zur-nachhaltigkeit-eu-ausschuesse-bestaetigen-vorlaeufige-einigung-zum-content-vorschlag.html[idw]“ target=“_blank“>https://www.idw.de/…
PMI, Pulse of the Profession 2025, <a href="https://www.pmi.org/-/media/pmi/documents/public/pdf/learning/thought-leadership/pulse/pulse_of_the_profession_2025-1.pdf[pmi]“ target=“_blank“>https://www.pmi.org/…
Gartner, Press Release vom 20.03.2019 zur Automatisierung von Managementaufgaben, <a href="https://www.gartner.com/en/newsroom/press-releases/2019-03-20-gartner-says-80-percent-of-today-s-project-management[gartner]“ target=“_blank“>https://www.gartner.com/…
S+P Unternehmerforum GmbH mit Sitz in München ist ein führender Anbieter für praxisnahe, rollenbasierte Weiterbildung im deutschsprachigen Raum. Seit der Gründung im Jahr 2004 unterstützt S+P Fach- und Führungskräfte sowie C-Level-Manager:innen aus der Finanzwirtschaft und Industrie dabei, sich gezielt weiterzuentwickeln und regulatorisch sowie strategisch sicher zu handeln.
S+P bietet ein breites Portfolio an Online-Seminaren, E-Learnings, Zertifikatslehrgängen und Executive Education Programmen. Themenschwerpunkte sind unter anderem Compliance, Geldwäscheprävention, Risikomanagement, Projektmanagement, Finance, Leadership und digitale Transformation.
S&P Unternehmerforum GmbH
Feringastr. 12 A
85774 Unterföhring bei München
Telefon: +49 (89) 45242970100
Telefax: +49 (89) 45242970299
http://www.sp-unternehmerforum.de
Online Marketing Managerin
Telefon: +49 89 452 429 70 113
E-Mail: at@sp-unternehmerforum.de
