VMware-Ablösung im Mittelstand: HPE VM Essentials oder Proxmox VE
2 Alternativen stehen dabei für verschiedene Ansätze:
• HPE VM Essentials – kommerziell, mit parallelem VMware-Betrieb und Herstellersupport.
• Proxmox VE – Open Source, mit maximaler Kosteneffizienz und technologischer Offenheit.
Beide basieren auf KVM und können VMware-Workloads übernehmen. Der entscheidende Unterschied liegt weniger im Hypervisor als in Management, Migrationsstrategie, Supportmodell und Kostenstruktur. Dieser Beitrag vergleicht beide Wege herstellerneutral und zeigt, für welche Ausgangslage welche Lösung besser geeignet ist.
Warum diese beiden Plattformen?
Zur VMware-Ablösung bietet der Markt mehrere Alternativen – darunter auch Nutanix, Microsoft Hyper-V oder Red Hat OpenShift Virtualization. HPE VM Essentials und Proxmox VE stehen für 2 Entscheidungsrichtungen, die im Mittelstand häufig vorkommen: kommerziell mit gesteuertem Übergang vs. Open Source mit voller Kostenkontrolle. Damit lassen sich 2 zentrale strategische Ansätze gut gegenüberstellen.
Ausgangslage: Ein typisches Szenario
Ein mittelständisches Unternehmen betreibt rund 120 virtuelle Maschinen auf VMware vSphere. Es nutzt nur einen Teil der Funktionen, die mit der bisherigen Plattform verbunden sind. Ein Plattformwechsel könnte wirtschaftlich interessant sein – aber nur, wenn Workloads, Sicherheitsanforderungen und Compliance auf der Zielplattform abgebildet werden können.
Die IT-Abteilung steht vor mehreren Fragen gleichzeitig:
- Welche Workloads und Appliances hängen an VMware?
- Welche VMware-Funktionen werden tatsächlich genutzt – und welche davon benötigt die Zielplattform?
- Wie lassen sich Storage, Backup und Netzwerksegmentierung weiterverwenden?
- Was bedeutet der Wechsel für ISO 27001, BSI IT-Grundschutz und Datenschutz?
- Wie viel internes Know-how ist für die neue Plattform erforderlich?
- Und: Welche Lösung ist über mehrere Jahre wirtschaftlich?
Die Entscheidung sollte deshalb nicht allein anhand des Lizenzpreises getroffen werden.
HPE VM Essentials
Schrittweise migrieren, VMware parallel weiterbetreiben
Eine VMware-Ablösung muss nicht an einem einzigen Stichtag erfolgen. HPE VM Essentials kann parallel zu einer bestehenden VMware-Umgebung eingeführt werden, sodass Workloads schrittweise migriert werden können.
HPE VM Essentials bietet dabei einen spezifischen Ansatz: VMware-Umgebungen und HPEs eigener KVM-basierter Hypervisor HVM lassen sich während der Übergangsphase über eine gemeinsame Managementkonsole verwalten. Das kann insbesondere für Unternehmen interessant sein, die ihre bestehende VMware-Infrastruktur zunächst weiterbetreiben und gleichzeitig HVM als neue Virtualisierungsplattform etablieren möchten.
Wie sieht der Weg in der Praxis aus?
1. Bestandsaufnahme und Feature-Mapping
ORBIT erfasst zunächst, welche VMware-Funktionen tatsächlich benötigt werden, und stellt sie den HPE-VME-Äquivalenten gegenüber. Funktionen wie Hochverfügbarkeit, Live-Migration und Distributed Workload Placement (automatische Lastverteilung) sind in HPE VME enthalten – ohne zusätzliche Bundle-Kosten. Die konkrete Funktionsweise unterscheidet sich jedoch von VMware. Das Feature-Mapping klärt, ob die Umsetzung den Anforderungen Ihrer Umgebung entspricht.
2. Abhängigkeiten und Migrationsplanung
Kritische Appliances und Drittanbieter-Tools werden auf Kompatibilität geprüft, Workloads bewertet und priorisiert. Weil HPE VME bestehende VMware-ESXi- und HVM-Cluster über eine einzige Konsole verwaltet, kann die Migration in abgestimmten Wellen erfolgen – ohne die gesamte Umgebung auf einmal umzustellen. Die Übertragung auf den neuen Hypervisor läuft über die integrierte VMware-zu-HVM-Konvertierung. Bestehende externe Storage-Systeme können dabei weiter genutzt werden.
3. Netzwerk, Sicherheit und Compliance
Für die Netzwerksegmentierung steht die Integration mit HPE Aruba Networking zur Verfügung. Der Funktionsumfang ist nicht identisch mit VMware NSX – welche Anforderungen damit abgedeckt werden, wird im Assessment validiert. Ebenso werden Berechtigungen, Protokollierung und Audit-Nachweise bewertet, damit Lücken zwischen bisheriger und neuer Umgebung frühzeitig geschlossen werden.
Kosten
HPE VME wird pro physischem CPU-Socket lizenziert. Der empfohlene US-Listenpreis beträgt 600 USD pro Socket und Jahr inklusive Support. Regionale Preise und konkrete Vertragskonditionen können abweichen. Über Mehrjahresverträge (1, 3 oder 5 Jahre) lässt sich der Preis fixieren. Bei einer Umgebung mit 10 Hosts liegt die Größenordnung bei ca. 6.000 USD pro Jahr.
Worauf Sie achten sollten
Hardware und Ökosystem
HPE VME ist als Produkt relativ jung am Markt. Das Ökosystem an Drittanbieter-Integrationen wächst, ist aber noch nicht so breit wie bei etablierten Plattformen – prüfen Sie frühzeitig, ob Ihre spezifischen Tools und Appliances unterstützt werden. Aktuell unterstützt HPE VME alle aktuellen HPE-Server-Generationen. Support für Drittanbieter-Hardware kann bei gewünschter Implementierung angefragt werden.
Backup und Datensicherung
Die Plattform bietet integrierte crash-konsistente Backup- und Restore-Funktionen: Sicherung des VM-Zustands zum Zeitpunkt des Snapshots, ohne Abstimmung mit laufenden Anwendungen. Für applikationskonsistente Backups und Disaster Recovery empfiehlt HPE ergänzend Lösungen wie Veeam oder Zerto.
Strategische Einordnung
Klären Sie, wie sich HPE VME langfristig in Ihre Infrastrukturstrategie einfügt – etwa im Hinblick auf Hybrid Cloud, Container und Automatisierung. Ein Upgrade-Pfad zu HPE Morpheus Enterprise Software mit Kubernetes-Orchestration ist vorgesehen.
Team und Einarbeitung
Für VMware-erfahrene Teams ist der Einstieg eher niedrigschwellig. Die VMware-Koexistenz und das zentrale Management erleichtern die Übergangsphase. Rechnen Sie dennoch mit einer Einarbeitungszeit, je nach Teamgröße und Vorkenntnissen. HPE bietet Schulungen und Zertifizierungen an.
Proxmox VE
Maximale Kostenkontrolle mit Open Source
Proxmox VE richtet sich an Unternehmen mit solidem Linux- und Infrastruktur-Know-how, die auf eine offene KVM-Plattform setzen und VMware vollständig ablösen möchten. Die Plattform ist Open Source und ohne Subscription vollständig nutzbar – ohne Feature-Lock und ohne Zeitlimit.
Wie sieht der Weg in der Praxis aus?
1. Bestandsaufnahme und Feature-Mapping
Auch hier steht zunächst die Frage im Mittelpunkt: Welche VMware-Funktionen werden tatsächlich benötigt, und wie lassen sie sich auf Proxmox VE abbilden? Hochverfügbarkeit, Live-Migration und Cluster-Management sind integriert. Die Umsetzung folgt jedoch anderen Mechanismen als bei VMware – welche Funktionen Ihre Anforderungen abdecken, klärt das Feature-Mapping.
2. Abhängigkeiten und Migrationsplanung
Kritische Appliances und Drittanbieter-Tools werden auf Kompatibilität geprüft. Proxmox VE bietet seit Version 8.2 einen integrierten Import-Wizard, der VMs direkt von ESXi-Hosts übernimmt und die virtuellen Disks konvertiert. Nicht jede VMware-Workload ist ohne Anpassungen 1:1 migrierbar – Betriebssysteme, virtuelle Hardware, Netzwerkabhängigkeiten und Anwendungen müssen im Einzelfall geprüft werden. Die Migration erfolgt in Phasen, beginnend mit unkritischen Workloads. Für Storage stehen ZFS und Ceph integriert zur Verfügung, bestehende iSCSI- und NFS-Systeme können parallel weiter genutzt werden.
3. Netzwerk, Sicherheit und Compliance
Für die Netzwerksegmentierung steht die integrierte SDN-Funktionalität (Software-Defined Networking) zur Verfügung. In Kombination mit Firewall und VLAN-Zonen lässt sich eine Microsegmentierung umsetzen, die die bisherige Netzwerkisolierung über VMware-Bordmittel ersetzen kann. Sicherheits- und Compliance-Anforderungen werden für die Zielumgebung neu bewertet – bestehende Nachweise lassen sich nicht pauschal übertragen, sondern müssen geprüft und ggf. ergänzt werden.
Kosten
Proxmox VE ist als Open-Source-Lösung kostenfrei nutzbar. Für den Zugriff auf das Enterprise Repository und kommerziellen Support stehen 3 Subscription-Stufen zur Verfügung: Basic (370 €), Standard (550 €) und Premium (1.100 €) – jeweils pro besetztem CPU-Socket und Jahr, netto zzgl. MwSt. Der separat verfügbare Proxmox Backup Server wird gesondert lizenziert. Bei einer Umgebung mit 10 Hosts liegt die Größenordnung zwischen 0 € (ohne Subscription) und ca. 5.500 € pro Jahr (Standard-Subscription).
Worauf Sie achten sollten
Hardware und Ökosystem
Proxmox VE ist hardwareunabhängig und an keinen bestimmten Server-Hersteller gebunden. Das Ökosystem wächst schnell, ist aber bei spezialisierten Enterprise-Tools – etwa bestimmten Backup-Lösungen, Monitoring-Integrationen oder Compliance-Werkzeugen – noch nicht so breit wie bei VMware. Klären Sie die benötigten Integrationen im Assessment.
Migrationsstrategie
Anders als bei HPE VME gibt es keinen parallelen VMware-Betrieb. Die Migration bedeutet einen vollständigen Plattformwechsel – phasenweise zwar, aber ohne Koexistenz auf Hypervisor-Ebene. Die Downtime-Planung pro Workload muss entsprechend sorgfältig erfolgen.
Support und Betriebsmodell
Der Enterprise-Support unterscheidet sich je nach Subscription-Stufe deutlich von einem klassischen Hersteller-SLA. Prüfen Sie, ob das gewählte Level zu Ihrem Betriebsmodell und gegebenenfalls zu vertraglichen Verpflichtungen gegenüber Ihren Kund*innen passt.
Team und Einarbeitung
Proxmox VE setzt solides Linux-Know-how voraus – insbesondere bei Storage-Konfiguration, Netzwerk-Setup und Troubleshooting. Für Teams aus dem VMware- und Windows-Umfeld ist die Lernkurve steiler als bei HPE VME. Rechnen Sie mit einer entsprechend längeren Einarbeitungszeit, je nach Teamgröße und Vorkenntnissen. Proxmox bietet offizielle Schulungen an, alternativ begleitet ORBIT den Wissenstransfer im Rahmen des Migrationsprojekts.
Welcher Weg passt zu Ihnen?
HPE VM Essentials, wenn Sie VMware schrittweise ablösen, den Betrieb parallel aufrechterhalten und auf Herstellersupport setzen möchten. Der besondere Vorteil: Bestehende VMware-Workloads müssen nicht an einem einzigen Stichtag auf eine neue Plattform wechseln.
Proxmox VE, wenn Sie auf Open Source und maximale Kostenkontrolle setzen, Ihr Team Linux-Kompetenz mitbringt und Sie VMware vollständig ablösen möchten. Der besondere Vorteil: technologische Offenheit, flexible Kostenstruktur und keine Bindung an einen bestimmten Hardware-Hersteller.
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
Mildred-Scheel-Straße 1
53175 Bonn
Telefon: +49 (228) 95693-0
Telefax: +49 (228) 95693-99
http://www.orbit.de
Senior Manager Communications
E-Mail: Roxana.Naumann@orbit.de

Tenant-zu-Tenant-Migration bei OCULUS Optikgeräte GmbH
Die OCULUS Optikgeräte GmbH mit Hauptsitz in Wetzlar ist ein international tätiges Familienunternehmen, das seit 1895 hochpräzise Instrumente für die Augendiagnostik entwickelt und produziert. Mit über 500 Mitarbeitenden am Hauptstandort und 12 Tochterunternehmen weltweit zählt OCULUS zu den führenden Anbietern in der Ophthalmologie. Die Produkte werden in über 80 Ländern vertrieben.
Ein zentraler Tenant für alle Standorte
Im März 2025 führte OCULUS gemeinsam mit ORBIT einen Workshop durch, um die Konsolidierung ihrer weltweit betriebenen Microsoft-365-Tenants zu evaluieren. Das Ziel war, die internationalen Tenants in einen zentralen, in Deutschland betriebenen Tenant zu migrieren, um eine einheitliche und effizientere Microsoft-365-Umgebung zu schaffen. Basierend auf den Ergebnissen des Workshops haben die ORBIT-Expert*innen konkrete Arbeitspakete sowie eine Roadmap entwickelt, um die Migration strukturiert und erfolgreich umzusetzen.
Warum ORBIT?
"Die Zusammenarbeit mit ORBIT war von Anfang an von einem professionellen Projektmanagement und einer offenen, ehrlichen Kommunikation geprägt. Besonders geschätzt haben wir die Flexibilität, mit der auf unvorhergesehene Herausforderungen reagiert wurde. Die Mitarbeiter*innen waren durchweg engagiert und sehr angenehm im Umgang – genau das, was man sich von einem Partner für ein Projekt dieser Größenordnung wünscht."
Auf einen Blick: Tenant-Migration bei OCULUS
Die Herausforderung
Zusammenführung der internationalen Tenants in einen zentralen Ziel-Tenant in Deutschland inklusive Überführung vieler verschiedener Geräte; Berücksichtigung der Zeitverschiebung
Die Lösung
- Tenant Review: Prüfung aller Tenants im Ausland
- Vergleich mit Ziel-Tenant in Deutschland – Konfigurationen & Einstellungen
- Tenant-zu-Tenant-Migration
- Einheitlicher Migrationsansatz: Übernahme aller migrierbaren Inhalte
- Multi-Geo-Konfiguration: Verteilte Datenspeicherung (Multi-Geo) im Ziel-Tenant
- Domänenbeibehaltung: Weiterführung lokaler Domänen an allen Standorten
- Windows-Geräte: Übernahme aller Gerätetypen (Hybrid-joined, Entra-joined & Entra-registered)
- Mobile Geräte: Migration und Einbindung beider Plattformen (iOS in USA & Android in Deutschland)
- Teams-Telefonie
- Azure Services
Der Nutzen
- Vereinfachte Verwaltung von Benutzerkonten und Lizenzen
- Verbesserte Datenkonsistenz
- Gesteigerte Datensicherheit
- Kostenreduktion durch Zusammenführung von Technologieressourcen
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
Mildred-Scheel-Straße 1
53175 Bonn
Telefon: +49 (228) 95693-0
Telefax: +49 (228) 95693-99
http://www.orbit.de
Senior Manager Communications
E-Mail: Roxana.Naumann@orbit.de

Cyberangriffe im Mittelstand: Warum Notfallmanagement für Unternehmen entscheidend ist
Viele mittelständische Betriebe wiegen sich dennoch in trügerischer Sicherheit: Man sei im Internet kaum sichtbar, setze wenig Künstliche Intelligenz ein oder produziere schlicht im verarbeitenden Gewerbe. Doch Cyberkriminalität ist längst ein hochgradig arbeitsteiliges Milliardengeschäft. Spezialisierte Gruppen spähen Ziele aus, andere identifizieren Software-Schwachstellen, die nächste Gruppe führt die Verschlüsselung durch und weitere Akteure treiben das Lösegeld ein. Für diese oft internationalen Tätergruppen zählt jeder digitalisierte Prozess – unabhängig von Unternehmensgröße oder Branche.
Ein Cyberangriff ist deshalb kein reines IT-Thema, sondern gefährdet die wirtschaftliche Existenz. Neben reinem Datenabfluss führt die Verschlüsselung von Produktions- oder ERP-Systemen oft zum vollständigen Stillstand. Deshalb verpflichtet die europäische NIS-2-Richtlinie Unternehmen in kritischen und wichtigen Sektoren, organisatorische Vorkehrungen zu treffen. Das Notfallmanagement – auch Business Continuity Management (BCM) genannt – bildet dabei das entscheidende Rückgrat.
Wie stellen Sie sicher, dass Ihr Unternehmen im Ernstfall handlungsfähig bleibt?
NIS2 verbindet IT-Sicherheit mit Business Continuity Management
Ein Sicherheitsvorfall entwickelt sich oft dynamisch. Technische Resilienz bedeutet nicht allein, Angriffe abzuwehren, sondern den Betrieb auch dann aufrechtzuerhalten, wenn die primäre Infrastruktur ausfällt. Die NIS-2-Richtlinie verlangt von betroffenen Einrichtungen geeignete Maßnahmen zum Risikomanagement. Dazu zählen unter anderem Konzepte für den Geschäftsbetrieb im Krisenfall, Datensicherungen, Wiederherstellung nach einem Notfall und Krisenmanagement.
Damit rückt ein Thema in den Mittelpunkt, das über die IT-Abteilung hinausgeht: Business Continuity Management (BCM). Es hilft, kritische Geschäftsprozesse auch dann weiterzuführen oder geordnet wieder aufzunehmen, wenn IT-Systeme oder Standorte beeinträchtigt sind. Der BSI-Standard 200-4 bietet dafür einen Standard zur Strukturierung von BCM-Strategien. In der Praxis sollte ein BCM in andere Managementsysteme integriert werden.
Um die Anforderungen von NIS2 praxistauglich zu erfüllen, greifen drei Pläne ineinander:
- Incident Response Plan (IRP): Regelt die technische Reaktion auf den Vorfall. IT-Leiter*innen und Sicherheitsteams nutzen ihn, um Schadsoftware zu isolieren, forensische Analysen einzuleiten und Schwachstellen zu schließen.
- Business Continuity Plan (BCP): Steuert die Weiterführung unverzichtbarer Geschäftsprozesse. Er definiert den geregelten Notbetrieb – im Zweifelsfall auch temporär mit Papier und Stift, damit Logistik und Produktion nicht kollabieren.
- Disaster Recovery Plan (DRP): Beschreibt die strukturierte und sichere Wiederherstellung der Systeme aus intakten Sicherungen, sobald die Bedrohung neutralisiert ist.
Zusammen beantworten diese Pläne drei praktische Fragen: Wie begrenzen wir den Angriff? Wie halten wir den Betrieb aufrecht? Und wie nehmen wir die IT kontrolliert wieder in Betrieb?
NIS2 macht Resilienz zur gemeinsamen Führungsaufgabe
Das verlangt mehr als technische Schutzmaßnahmen. Die IT kann Risiken bewerten, Sicherungen organisieren und die technische Reaktion vorbereiten. Die Geschäftsführung muss jedoch mitentscheiden, welche Geschäftsprozesse Vorrang haben, welche Ausfallrisiken tragbar sind und welche Ressourcen für Schutz und Wiederanlauf benötigt werden. Notfallmanagement wird so zur gemeinsamen Aufgabe von IT-Leitung und Unternehmensführung.
Vor dem Vorfall: Gemeinsam Prioritäten festlegen
Ein Notfallplan beginnt mit einer einfachen, aber entscheidenden Frage: Welche Abläufe müssen schnell wieder verfügbar sein, damit das Unternehmen weiterarbeiten kann? Eine Business Impact Analyse (BIA) hilft, kritische Prozesse und ihre Abhängigkeiten zu erfassen. Sie schafft eine gemeinsame Grundlage für technische Planung und unternehmerische Entscheidungen.
Auch Datensicherungen gehören in diese Planung. Die IT sollte festlegen, welche Daten gesichert werden, wie häufig Sicherungen erfolgen und wie ihre Wiederherstellbarkeit getestet wird. Unveränderliche oder vom übrigen Netzwerk getrennte Backups können helfen, Sicherungen vor Manipulation oder Verschlüsselung zu schützen.
Die Geschäftsführung muss zugleich dafür sorgen, dass Verantwortlichkeiten geklärt sind: Wer darf im Notfall Systeme abschalten oder den Betrieb unterbrechen? Wer entscheidet über die Reihenfolge des Wiederanlaufs? Wer informiert Beschäftigte, Kund*innen und weitere relevante Stellen? Solche Fragen sollten vor einem Vorfall beantwortet sein – nicht erst im Krisenstab.
Während des Vorfalls: Lage verstehen und Entscheidungen ermöglichen
Bei einem Cyberangriff muss das Unternehmen möglichst schnell klären, was betroffen ist. Jede Stunde Ausfallzeit kann finanzielle Verluste verursachen und eine längere Unterbrechung der Kern-IT kann im Extermfall zur Insolvenz führen. Wurden Daten entwendet, verschlüsselt oder verändert? Welche Systeme sind ausgefallen? Können Beschäftigte wichtige Abläufe noch ausführen? Die IT koordiniert die technische Analyse, die Erkennung und Eindämmung; die Geschäftsführung braucht verständliche Informationen über Auswirkungen, Optionen und Entscheidungsbedarf für die weitere Bewältigung.
Dabei spielt die Rolle der Forensik heutzutage eine sehr wichtige Rolle. Während in der Vergangenheit der Schwerpunkt in der Behebung des Schadens durch die IT lag, ist heute die professionelle Beweissicherung von ähnlicher Bedeutung wie bei einem klassischen Verbrechen. Vordefinierte Prozesse helfen in solchen Situationen, Panik zu vermeiden und die Bearbeitung von Entscheidungen zu beschleunigen.
Zu den wichtigsten Maßnahmen gehören auch klare Melde- und Kommunikationswege. Nach Artikel 23 der NIS-2-Richtlinie ist bei erheblichen Sicherheitsvorfällen grundsätzlich eine Frühwarnung innerhalb von 24 Stunden und eine Meldung innerhalb von 72 Stunden vorgesehen. Welche konkreten Pflichten für ein Unternehmen gelten, hängt von seiner Betroffenheit und dem geltenden nationalen Recht ab; im Fall meldepflichtiger Vorfälle sind auch Behörden und andere Institutionen fristgerecht zu informieren. Für IT-Notfälle ohne eigene interne Expertise kann für Betroffene zudem externe Unterstützung oder schnelle Hilfe bei Kommunikation oder Sofortmaßnahmen sinnvoll sein.
Auch die interne Abstimmung muss bei einem Ausfall der üblichen Kommunikationsmittel weitergehen können. Wenn E-Mail oder die gewohnte Kollaborationsplattform nicht verfügbar sind, helfen vorab festgelegte Alternativen – zum Beispiel eine aktuelle Telefonkette und gesondert abgesicherte Kommunikationskanäle. Solche Ereignisse sollten fortlaufend dokumentiert werden, damit die Nachvollziehbarkeit gewahrt bleibt. Das ist die Reaktionsphase als mittlere von drei Phasen im IT Notfallmanagement für IT-Notfälle.
Nach dem Vorfall: Sicher wiederherstellen und Verantwortung wahrnehmen
Nach der Eindämmung zählt ein kontrollierter Wiederanlauf. Betroffene Systeme sollten geprüft und Daten in einer vertrauenswürdigen Umgebung wiederhergestellt werden. Ein zu schneller, unkoordinierter Wiederanlauf kann dazu führen, dass Probleme erneut auftreten oder Geschäftsprozesse auf unsicherer Grundlage starten. Der IT-Notfallplan sollte deshalb regelmäßig getestet und aktualisiert werden.
Anschließend sollten IT und Geschäftsführung gemeinsam auswerten, was funktioniert hat und wo es hakte: Waren Zuständigkeiten klar? Konnten Entscheidungen rechtzeitig getroffen werden? Waren Backups nutzbar? Haben die Kommunikationswege funktioniert? Die Ergebnisse sollten in die Notfallpläne und die nächste Übung einfließen.
Notfallmanagement gehört auf die Agenda der Geschäftsführung
Ein Plan, den niemand kennt oder geübt hat, hilft im Ernstfall nur begrenzt. Regelmäßige Krisensimulationen – etwa ein Tabletop-Szenario zu einem Ransomware-Angriff – zeigen, ob technische Abläufe und unternehmerische Entscheidungen zusammenpassen. Dabei sollten Unternehmen auch die Etablierung eines ISMS nach anerkannten Standards prüfen.
So wird Notfallmanagement zur gemeinsamen Führungsaufgabe: Die IT-Leitung schafft die technische Grundlage und macht Risiken verständlich. Der BSI-Standard 100-4 bietet einen Rahmen für die Umsetzung im Notfallmanagement. Der BSI-Standard 200-4 unterstützt Unternehmen bei Resilienz und BCM. Die Geschäftsführung übernimmt Verantwortung für Prioritäten, Zuständigkeiten und die notwendigen Ressourcen und braucht dabei oft konkrete Hilfestellung. Gemeinsam stärken sie die Fähigkeit des Unternehmens, einen Cyberangriff zu bewältigen und den Betrieb wieder aufzunehmen. Auch Künstliche Intelligenz schafft neue Herausforderungen für das Notfallmanagement und sollte in Übungen mitgedacht werden.
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
Mildred-Scheel-Straße 1
53175 Bonn
Telefon: +49 (228) 95693-0
Telefax: +49 (228) 95693-99
http://www.orbit.de
Senior Manager Communications
E-Mail: Roxana.Naumann@orbit.de

Pentest oder Schwachstellenscan? IT-Sicherheitsanalyse für Entscheider
Dabei stellt sich oft die Frage: Reicht ein automatisierter Schwachstellenscan aus oder ist ein Penetrationstest (Pentest) notwendig? Beide Methoden sind elementar für das Vulnerability Management, verfolgen jedoch unterschiedliche Ziele innerhalb der Risikominimierung.
Was ist ein Schwachstellenscan? (Vulnerability Scan)
Ein Schwachstellenscan ist eine automatisierte IT-Sicherheitsprüfung, die Netzwerke und Systeme auf bekannte Sicherheitslücken untersucht. Spezialisierte Vulnerability Management Tools analysieren dabei Server, Anwendungen oder Endgeräte und gleichen diese mit Datenbanken ab.
Technische Funktionsweise
- Erkennung aktiver Systeme und Dienste: Identifikation erreichbarer Systeme und der darauf laufenden Anwendungen.
- Versions- und Konfigurationsanalyse: Analyse von Softwareständen und sicherheitsrelevanten Einstellungen.
- Abgleich mit bekannten Schwachstellen: Prüfung gegen aktuelle Schwachstellendatenbanken.
- Bewertung und Priorisierung: Einstufung der Ergebnisse nach standardisierten Risikokriterien, häufig über CVSS-Scores.
Die Basis für Ihr Vulnerability Management
Regelmäßige Scans sind das Rückgrat für ein kontinuierliches Schwachstellenmanagement. Sie liefern eine breite Bestandsaufnahme und sind ideal, um Compliance-Vorgaben kosteneffizient zu erfüllen. Die Grenze liegt jedoch in der Automatisierung: Ein Scan prüft nur, ob eine Lücke existiert, nicht ob sie tatsächlich ausnutzbar ist.
Mehr zur Schwachstellenanalyse
Was ist ein Penetrationstest (Pentest)?
Ein Penetrationstest (Pentest) ist eine manuelle, praxisorientierte Sicherheitsprüfung. Er simuliert gezielt das Vorgehen realer Angreifer*innen, um Schwachstellen aktiv auszunutzen und deren tatsächliches Risiko zu bewerten.
Methodisch strukturierter Ansatz
- Informationsbeschaffung: Gezieltes Sammeln technischer Details über Systeme und Anwendungen.
- Identifikation möglicher Angriffswege: Analyse von Architektur, Konfiguration und Logik aus Angreifersicht.
- Gezielte Angriffssimulation: Aktives Testen der tatsächlichen Ausnutzbarkeit von Schwachstellen.
- Bewertung und Handlungsempfehlungen: Dokumentation der Ergebnisse und Ableitung konkreter Maßnahmen.
Ein professioneller Pentest Service beantwortet geschäftskritische Fragen:
- Können Angreifer tatsächlich in das Kernnetzwerk vordringen?
- Welche Daten sind bei einem gezielten Angriff gefährdet?
- Greifen die vorhandenen Detektions-Maßnahmen (SIEM/SOC)?
Man unterscheidet hierbei zwischen Blackbox- (kein Vorwissen), Greybox- und Whitebox-Tests (voller Einblick) – je nachdem, wie tief die Sicherheitsprüfung gehen soll. Darüber hinaus gibt es spezialisierte Varianten wie Web-Application-Pentests oder Cloud-Security-Tests.
Ein Schwachstellenscan ist ideal für:
- einen (schnellen) Überblick über Ihre IT-Umgebung
- die kontinuierliche Überwachung Ihrer Systeme
- die Erfüllung von Compliance-Vorgaben
- den Aufbau eines Vulnerability Management Prozesses
Er ist das Rückgrat einer modernen, präventiven IT-Security-Strategie.
Der Penetrationstest ist richtig für:
- die Absicherung geschäftskritischer Anwendungen
- IT-Sicherheitsaudits oder Zertifizierungen (z.B. vor Go-Live neuer Systeme)
- die Prüfung komplexer Architekturen oder Systeme mit hohem Schutzbedarf
- die Simulation gezielter Cyber-Angriffe
Insbesondere für exponierte Systeme mit hohem Schutzbedarf ist ein Penetrationstest unverzichtbar.
Strategische Empfehlung: Warum Sie beides brauchen
In der deutschen IT-Landschaft hat sich das Modell der „Defense in Depth“ bewährt. Ein modernes Security Testing kombiniert beide Welten:
- Kontinuierliche Scans: Um täglich neue Lücken in der Software-Landschaft zu finden.
- Regelmäßige Pentests: Mindestens 1x jährlich, um die Wirksamkeit der Sicherheitsarchitektur ganzheitlich zu prüfen.
- Vulnerability Management Prozess: Ein sauberer Workflow, um die gefundenen Ergebnisse effizient abzuarbeiten.
Häufige Fragen aus der IT-PraxisErsetzt eine Schwachstellenanalyse den Penetrationtest?
Nein. Das BSI (Bundesamt für Sicherheit in der Informationstechnik) empfiehlt für kritische Systeme ausdrücklich eine Kombination. Ein Scan findet die „Masse“, der Pentest die „Klasse“ der Schwachstellen.
Ist ein Penetrationstest für NIS2 verpflichtend?
Die NIS2-Richtlinie fordert den „Nachweis der Wirksamkeit der Risikomanagementmaßnahmen“. Ein Pentest gilt hierbei als Goldstandard, um diese Wirksamkeit gegenüber Auditoren nachzuweisen. Alles Infos zu NIS2 auf der Seite des BSI.
Welche offiziellen Standards gelten für Penetrationstests in Deutschland?
In Deutschland definiert das Bundesamt für Sicherheit in der Informationstechnik (BSI) die methodischen Grundlagen. Ein professioneller Pentest sollte sich stets an den Empfehlungen des BSI-Leitfadens für Penetrationstests orientieren, um eine vergleichbare und hohe Prüfqualität sicherzustellen.
Ist der CVSS-Score ein anerkannter Standard in Deutschland?
Ja, der CVSS-Score ist auch in Deutschland die maßgebliche Metrik. Er wird vom BSI sowie in internationalen Standards (wie ISO 27001) genutzt, um Sicherheitsrisiken objektiv vergleichbar zu machen. Für IT-Entscheider dient er als essenzielle Entscheidungshilfe bei der Priorisierung von Patch-Management und Sicherheitsmaßnahmen.
Auf einen Blick: Die richtige Strategie für Ihre IT-Security
Die Wahl zwischen Schwachstellencheck und Penetrationstest ist kein Entweder-oder, sondern eine Frage der Zielsetzung. Während der automatisierte Scan die notwendige Basis für ein kontinuierliches Vulnerability Management schafft, liefert der manuelle Pentest die entscheidende Tiefe für geschäftskritische Systeme. In einem modernen Sicherheitskonzept greifen beide Verfahren ineinander, um eine lückenlose IT-Sicherheitsanalyse zu gewährleisten und regulatorische Anforderungen wie NIS2 rechtssicher zu erfüllen.
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
Mildred-Scheel-Straße 1
53175 Bonn
Telefon: +49 (228) 95693-0
Telefax: +49 (228) 95693-99
http://www.orbit.de
Senior Manager Communications
E-Mail: Roxana.Naumann@orbit.de

Phishing-Angriffe: Der teuerste Klick in Ihrem Unternehmen
Warum fallen Nutzer*innen auf Phishing-Mails herein?
Montagmorgen, 8:42 Uhr.
Der Posteingang ist voll, die erste Besprechung steht gleich an.
Dann kommt eine E-Mail vom „Geschäftsführer“: „Bitte diese Rechnung dringend prüfen und freigeben.“
Sieht plausibel aus. Absender passt. Tonalität auch.
Ein Klick.
Noch ein Klick.
Und genau in diesem Moment beginnt ein Cyberangriff …
Die Folgen eines einzigen Klicks
Was folgt, passiert oft im Verborgenen: Zugangsdaten werden abgegriffen, Systeme kompromittiert, im schlimmsten Fall breitet sich Schadsoftware im gesamten Netzwerk aus. Stunden oder Tage später wird klar: Das war kein normaler Arbeitstag, sondern der Beginn eines Sicherheitsvorfalls. Eine scheinbar harmlose E-Mail. Ein Klick. Und plötzlich ist nicht nur ein Postfach kompromittiert, sondern im Extremfall das gesamte Unternehmen.
Was dramatisch klingt, ist längst Alltag. Phishing gehört heute zu den effektivsten und gefährlichsten Angriffsmethoden überhaupt. Und trotzdem wird es in vielen Unternehmen noch immer unterschätzt.
Zeit, das zu ändern.
Was ist Phishing?
Phishing ist eine Form von Cyberangriff, bei der Kriminelle versuchen, vertrauliche Informationen wie Passwörter, Zugangsdaten oder Bankinformationen zu stehlen – meist über gefälschte E-Mails, Nachrichten oder Webseiten. Ziel ist es, Mitarbeitende oder Kunden zu täuschen, damit sie sensible Daten selbst preisgeben oder unbewusst Schadsoftware herunterladen. Kurz gesagt: Phishing nutzt Vertrauen, Neugier und Zeitdruck aus, um Menschen zu manipulieren – und das oft schneller und effektiver als jede technische Sicherheitsmaßnahme verhindern könnte.
Phishing ist kein Einzelfall – es ist Alltag
Wer glaubt, Phishing sei ein seltenes Problem, unterschätzt die Lage massiv. Aktuelle Studien und Reports von Organisationen wie BSI, Kaspersky und Statista zeichnen ein klares Bild:
- In Deutschland wurden 2024 rund 37,5 Millionen Phishing-Angriffe registriert
- Weltweit gab es über 893 Millionen Angriffsversuche
- Fast jede zweite Unternehmens-E-Mail ist Spam – oft mit betrügerischer Absicht
- Über 90 % aller erfolgreichen Cyberangriffe starten mit Phishing
Heißt im Klartext: Ihre Mitarbeitenden werden nicht vielleicht angegriffen, sondern jeden Tag. Und das Problem ist nicht nur die Menge, sondern die Qualität. Moderne Phishing-Mails sind keine plumpen Fake-Nachrichten mehr. Dank moderner Technologien – insbesondere KI – sind Phishing-Mails heute oft fehlerfrei, personalisiert und kaum noch von echten Nachrichten zu unterscheiden. Die Angreifer sind richtig gut geworden.
Welche Kosten entstehen durch Phishing?
Phishing wird oft unterschätzt, weil der Einstieg so harmlos wirkt. Eine E-Mail, ein Link, ein Login. Kein Virus, kein Alarm. Doch genau das macht es so gefährlich. Denn was nach dem Klick passiert, ist alles andere als harmlos. Ein erfolgreicher Phishing-Angriff kann eine Kettenreaktion auslösen:
- Zugangsdaten werden abgegriffen
- Systeme werden kompromittiert
- Angreifer bewegen sich unbemerkt im Netzwerk
- Schlimmstenfalls folgt eine Ransomware-Attacke
Und dann wird es richtig teuer. Die finanziellen Folgen gehen weit über einen IT-Zwischenfall hinaus. Die finanziellen Auswirkungen lassen sich in mehrere Kategorien einteilen:
Sofort spürbar/direkte Kosten:
- Betrug durch manipulierte Zahlungen (z. B. CEO-Fraud)
- Kosten für IT-Forensik und Notfallmaßnahmen
- Betriebsunterbrechungen
Kurz- bis mittelfristig/indirekte Kosten:
- Produktionsausfälle
- Wiederherstellung von Systemen
- Umsatzeinbußen durch Ausfälle
Langfristig – und oft am schmerzhaftesten:
- Vertrauensverlust bei Kunden und Partnern
- Imageschäden
- Rechtliche Konsequenzen (DSGVO-Bußgelder)
Laut Kaspersky liegen die durchschnittlichen Kosten eines Cyberangriffs bei über 1 Million US-Dollar pro Unternehmen. Phishing ist in vielen Fällen der Türöffner für genau diese Szenarien. Für viele mittelständische Unternehmen kann ein solcher Vorfall nicht nur teuer, sondern existenzgefährdend sein.
Der Risikofaktor Mensch
Die größte Sicherheitslücke ist nicht die Technik. Es ist der Mensch. Phishing funktioniert, weil es auf Social Engineering setzt – gezielte Manipulation von Verhalten und Vertrauen. Ziel ist es, Mitarbeitende dazu zu bringen, selbst aktiv zu werden, etwa durch das Eingeben von Zugangsdaten oder das Freigeben von Zahlungen.
Angreifer spielen mit:
- Zeitdruck: „Bitte sofort prüfen!“
- Autorität: Anweisung der Geschäftsführung
- Vertrauen: bekannte Absender, Marken, Partner
- Neugier: „Neue Rechnung“, „Paket nicht zustellbar“
Diese Mails passen perfekt in den Arbeitsalltag. Sie wirken legitim, erwartbar, normal. Und genau deshalb funktionieren sie so gut. Ein Mitarbeitender, der schnell reagiert, die Rechnung prüft oder eine vermeintliche Anfrage beantwortet, handelt nicht fahrlässig, sondern effizient. Das nutzen Angreifer aus.
Warum reicht klassische IT-Security nicht aus?
Firewalls, Spamfilter und Virenscanner sind wichtig. Ohne sie geht es nicht. Aber sie lösen das Problem nicht vollständig. Moderne Phishing-Angriffe umgehen technische Schutzmaßnahmen gezielt:
- Sie nutzen legitime Plattformen und kompromittierte Accounts
- Sie sind individuell formuliert und nicht mehr massenhaft identisch
- Sie enthalten oft keine klassischen Schadcodes
Das bedeutet: Selbst eine sehr gut abgesicherte IT-Infrastruktur kann durch einen einzigen erfolgreichen Phishing-Angriff ausgehebelt werden. Der entscheidende Schwachpunkt bleibt der Mensch – und genau hier setzen viele Sicherheitsstrategien noch zu wenig an.
Security Awareness: Vom Risiko zur Verteidigungslinie
Wenn Angriffe beim Menschen ansetzen, muss auch die Verteidigung dort beginnen. Security Awareness bedeutet, Mitarbeitende aktiv in die Sicherheitsstrategie einzubeziehen – nicht als Risiko, sondern als erste Verteidigungslinie.
Was macht effektive Security Awareness aus?
Ein wirksames Awareness-Konzept besteht nicht aus einer einmaligen Schulung und einem PDF im Intranet. Es braucht:
- Regelmäßige, praxisnahe Trainings
- Realistische Phishing-Simulationen
- Klare Prozesse im Ernstfall
- Kontinuierliche Sensibilisierung im Alltag
Unternehmen, die das ernst nehmen, sehen schnell Ergebnisse: Die Klickrate auf Phishing-Mails sinkt deutlich – oft schon nach wenigen Monaten. Mitarbeitende beginnen, E-Mails zu hinterfragen. Wichtig ist dabei vor allem die Kontinuität. Awareness ist kein Projekt, sondern ein Prozess.
Fazit: Phishing ist kein IT-Problem, sondern ein Unternehmensrisiko
Phishing ist einfach, effektiv und lukrativ für Angreifer. Genau deshalb wird es uns immer beschäftigen. Die entscheidende Frage ist nicht, ob Ihr Unternehmen angegriffen wird, sondern wie gut Sie darauf vorbereitet sind.
Die wichtigste Erkenntnis: Technik schützt Systeme und Awareness schützt Unternehmen.
Wer nur auf IT-Sicherheit setzt, denkt zu kurz.
Wer den Faktor Mensch ernst nimmt, ist klar im Vorteil.
Denn am Ende entscheidet oft nicht die Firewall, sondern ein Klick.
Was sollten Sie jetzt tun?
Wenn Sie das Risiko ernst nehmen, sollten diese Maßnahmen ganz oben auf Ihrer Agenda stehen:
- Security Awareness fest im Unternehmen verankern
- Mitarbeitende regelmäßig und praxisnah schulen
- Phishing-Simulationen durchführen
- Technische Schutzmaßnahmen sinnvoll ergänzen
- Klare Melde- und Reaktionsprozesse definieren
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
Mildred-Scheel-Straße 1
53175 Bonn
Telefon: +49 (228) 95693-0
Telefax: +49 (228) 95693-99
http://www.orbit.de
Senior Manager Communications
E-Mail: Roxana.Naumann@orbit.de

Passkeys als neue Standardmethode in Microsoft Entra ID
Für Unternehmen entsteht daraus mehr als eine technische Migrationsaufgabe. Die Umstellung ist ein guter Anlass, eine moderne Passkey-Infrastruktur zu begründen und gleichzeitig ein belastbares Benutzer-Onboarding aufzubauen. Denn eine sichere Authentifizierungslösung ist nur dann wirksam, wenn Mitarbeiter*innen sie registrieren, verstehen und im Arbeitsalltag zuverlässig nutzen können.
Warum Microsoft SMS und Sprachanrufe durch Passkeys ablöst
SMS-basierte MFA war lange eine deutliche Verbesserung gegenüber der reinen Kennwortanmeldung. Die Bedrohungslage hat sich jedoch weiterentwickelt. Phishing, SIM Swapping und Social Engineering zeigen, dass SMS und Sprachanrufe den heutigen Sicherheitsanforderungen nicht mehr genügen.
Microsoft verfolgt deshalb das Ziel, Unternehmen auf moderne, phishing-resistente Authentifizierungsmethoden umzustellen. Passkeys nutzen kryptografische Schlüssel statt geteilter Geheimnisse und schützen dadurch deutlich besser vor Identitätsdiebstahl und manipulierten Anmeldevorgängen.
Welche Authetifizierungsmethoden empfiehlt Microsoft?
Microsoft empfiehlt insbesondere:
- Passkeys auf Windows, iOS und Android Geräten
- Windows Hello for Business
- FIDO2-Sicherheitsschlüssel
- Weitere passwortlose und phishing-resistente Authentifizierungsmethoden in Microsoft Entra ID
Diese Verfahren reduzieren das Risiko erfolgreicher Phishing-Angriffe und machen Unternehmen unabhängiger von Mobilfunknetzen.
Was bedeutet die Änderung für Unternehmen?
Die Ankündigung betrifft nahezu jede Organisation, die Microsoft Entra ID für die Authentifizierung nutzt. Besonders relevant ist sie für Unternehmen mit vielen Benutzer*innen, externen Identitäten, gemeinsam genutzten Geräten oder Kundenportalen. Unternehmen können die Umstellung nutzen, um nicht nur einzelne Authentifizierungsmethoden zu ersetzen, sondern ihre Identitätsinfrastruktur strategisch weiterzuentwickeln.
Dabei sollten zwei Vorhaben parallel geplant werden:
- Eine technisch tragfähige Passkey-Infrastruktur
- Ein explizites Benutzer-Onboarding mit ausreichender Fehlertoleranz und Support-Kapazität
Daraus ergeben sich folgende Schritte:
Betroffene Benutzer*innen identifizieren
Prüfen Sie zunächst, welche Benutzer*innen aktuell SMS oder Sprachanrufe für MFA verwenden. Microsoft stellt hierfür entsprechende Auswertungsmöglichkeiten bereit.
Zusätzlich sollten Sie folgende Gruppen berücksichtigen:
- Externe Benutzer*innen und Partner
- Mitarbeiter*innen ohne kompatible Endgeräte
- Benutzer*innen mit gemeinsam genutzten Arbeitsplätzen
- Dienstleister und temporäre Zugänge
- Konten mit besonderen regulatorischen oder betrieblichen Anforderungen
Eine belastbare Bestandsaufnahme bildet die Grundlage für die Budgetplanung, die Pilotierung und die spätere Erfolgskontrolle.
Passkey-Strategie entwickeln
Definieren Sie frühzeitig:
- Welche Passkey-Technologien eingesetzt werden
- Welche Geräteplattformen unterstützt werden
- Ob FIDO2-Sicherheitsschlüssel für bestimmte Gruppen erforderlich sind
- Welche Benutzergruppen zuerst migriert werden
- Wie die Registrierung technisch und organisatorisch abläuft
- Welche Fallback-Verfahren zulässig sind
- Welche Anforderungen an Helpdesk, Identitätsprüfung und Wiederherstellung bestehen
Aus dieser Analyse lassen sich konkrete Maßnahmen ableiten. Dazu gehören beispielsweise kompatible Hardware, FIDO2-Sicherheitsschlüssel, Konfigurationsleistungen, Testumgebungen, Kommunikationsmaterialien und zusätzliche Support-Kapazitäten.
Ein Pilotprogramm hilft, diese Anforderungen unter realen Bedingungen zu prüfen. Starten Sie mit einer repräsentativen Gruppe aus IT, Fachbereichen, externen Benutzer*innen und Personen mit unterschiedlichen Geräteplattformen. So werden technische Einschränkungen und Verständnisprobleme sichtbar, bevor die Umstellung breiter ausgerollt wird.
Benutzer-Onboarding als eigenes Programm aufsetzen
Die technische Aktivierung allein reicht nicht aus. Entscheidend ist, ob Benutzer*innen den neuen Anmeldeprozess akzeptieren und sicher beherrschen.
Ein wirksames Onboarding-Programm sollte deshalb mindestens folgende Elemente enthalten:
Verständliche Kommunikation
Erklären Sie frühzeitig:
- Warum SMS und Sprachanrufe abgelöst werden
- Welche Vorteile Passkeys im Arbeitsalltag bieten
- Was sich bei der Anmeldung konkret ändert
- Welche Schritte die Benutzer*innen durchführen müssen
- An wen sie sich bei Problemen wenden können
Die Kommunikation sollte zielgruppengerecht erfolgen, beispielsweise per E-Mail, Teams, Intranet und kurzen Anleitungen direkt im Anmeldeprozess.
Microsoft empfiehlt außerdem einen gestaffelten Kommunikationsansatz:
- Bewusstsein schaffen
- Vorteile erklären
- Schritt für Schritt anleiten
- An ausstehende Registrierungen erinnern
Die Ansprache sollte dabei auf die jeweils betroffene Benutzergruppe zugeschnitten sein. Eine allgemeine Information an das gesamte Unternehmen reicht häufig nicht aus. Wirksamer ist eine segmentierte Kommunikation, die sich an den tatsächlich betroffenen SMS- und Sprachanruf-Benutzer*innen orientiert.
Geführte Registrierung
Planen Sie registrierte Zeitfenster, digitale Sprechstunden oder betreute Einrichtungstermine ein. Besonders bei sicherheitskritischen Rollen und Benutzer*innen ohne kompatible Endgeräte ist persönliche Unterstützung sinnvoll.
Fehlertolerante Abläufe
Nicht jede Registrierung wird beim ersten Versuch erfolgreich sein. Berücksichtigen Sie deshalb:
- Wiederholbare Registrierungsprozesse
- Klare Hinweise bei Fehlermeldungen
- Mehrere zulässige Authentifizierungsoptionen
- Geregelte Wiederherstellungsprozesse
- Eine zeitlich begrenzte, kontrollierte Übergangslösung
- Testmöglichkeiten ohne Risiko für den produktiven Zugriff
Fehlertoleranz bedeutet dabei nicht, Sicherheitsanforderungen abzusenken. Sie sorgt dafür, dass Bedienfehler nicht unmittelbar zu Frustration, Umgehungslösungen oder Arbeitsunterbrechungen führen.
Ausreichende Support-Kapazität
Erhöhen Sie rund um Pilotierung und Rollout die Kapazitäten im IT-Support. Legen Sie vorab fest, wie Anfragen priorisiert werden und wie sich Benutzer*innen bei verlorenen Geräten, defekten Sicherheitsschlüsseln oder fehlgeschlagenen Registrierungen verifizieren.
Erfolgskriterien sollten messbar sein, zum Beispiel:
- Anteil erfolgreich registrierter Benutzer*innen
- Anzahl offener Registrierungen
- Abbruchquote während der Einrichtung
- Zahl der Support Anfragen
- durchschnittliche Lösungszeit
- Anteil der Anmeldungen ohne Fallback-Verfahren
So wird sichtbar, ob die Umstellung nicht nur technisch aktiviert, sondern im Unternehmen tatsächlich angenommen wird.
Sonderfälle bewerten
Einige Unternehmen benötigen aufgrund regulatorischer oder betrieblicher Anforderungen weiterhin SMS-basierte Authentifizierungswege. Für diese Szenarien kündigt Microsoft die Möglichkeit an, eigene Telekommunikationsanbieter über den Microsoft Security Store einzubinden. Weitere Informationen hierzu sollen ab September 2026 verfügbar werden.
Diese Option sollte jedoch nicht als Ersatz für eine Passkey-Strategie verstanden werden. Prüfen Sie zunächst, ob die betroffenen Benutzer*innen auf eine phishing-resistente Methode umgestellt werden können. Für unvermeidbare Sonderfälle sollten Sie dokumentieren, warum ein alternatives Verfahren erforderlich ist und wie die damit verbundenen Risiken reduziert werden.
Fazit: Mehr Sicherheit durch Passkeys in Microsoft Entra ID
Die Abkündigung von SMS und Sprachanrufen für die Multi-Faktor-Authentifizierung markiert einen wichtigen Schritt auf dem Weg zu einer passwortlosen und phishing-resistenten Identitätsstrategie. Unternehmen sollten die Übergangszeit nutzen, um ihre Passkey-Infrastruktur zu planen, ein repräsentatives Pilotprogramm aufzusetzen und die betroffenen Benutzer*innen systematisch zu onboarden.
Sicherheitstechnologien schaffen nur dann den erwarteten Nutzen, wenn die Einführung im Alltag funktioniert. Fehlertolerante Registrierungsprozesse, klare Kommunikation und ausreichende Support-Kapazitäten sind deshalb ebenso wichtig wie die technische Auswahl der passenden Authentifizierungsmethoden.
Wer heute mit der Planung beginnt, vermeidet Anmeldeunterbrechungen ab Februar 2027 und verbessert gleichzeitig das Sicherheitsniveau der gesamten Identitätsinfrastruktur.
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
Mildred-Scheel-Straße 1
53175 Bonn
Telefon: +49 (228) 95693-0
Telefax: +49 (228) 95693-99
http://www.orbit.de
Senior Manager Communications
E-Mail: Roxana.Naumann@orbit.de

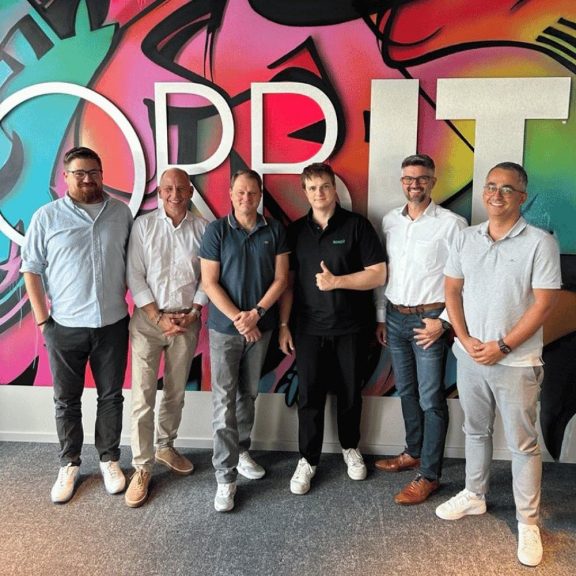
ORBIT & Keepit starten Partnerschaft
ORBIT IT-Solutions steigt als Value Added Reseller mit Schwerpunkt Managed Service Provider (MSP) ein und wird in der Partnerlandschaft von Keepit direkt mit dem Select-Partnerstatus starten.
Erweitertes Cloud- & SaaS-Backup-Portfolio
Mit der Kooperation erweitert ORBIT IT-Solutions sein Portfolio im Bereich Cloud- und SaaS-Backup gezielt um Lösungen von Keepit, die insbesondere auf die Absicherung von Microsoft 365 und weiteren geschäftskritischen SaaS-Workloads ausgerichtet sind. Die Zusammenarbeit bietet neue Möglichkeiten, Kunden standardisierte, compliance-gerechte Backup-Services anzubieten.
„Wir sehen in der Partnerschaft mit ORBIT IT-Solutions großes Potenzial, uns auf dem deutschen Markt weiter erfolgreich zu positionieren. ORBIT ist seit Jahrzehnten gesetzt in der Channel-Partnerlandschaft im DACH-Raum. Daher war es für uns keine Frage, in dieser Phase des Marktausbaus ORBIT an Bord zu nehmen“, sagt Michael Heuer, VP Central Europe – DACH bei Keepit.
Fokus auf Compliance, Datenhoheit, schnelle Wiederherstellung
Ziel der Partnerschaft ist es, Unternehmen im deutschsprachigen Raum robuste und gleichzeitig einfach nutzbare Backup- und Recovery-Lösungen für Cloud- und SaaS-Umgebungen zur Verfügung zu stellen. Keepit setzt dabei auf eine unabhängige Cloud-Architektur mit Fokus auf Ausfallsicherheit, Resilienz und schnelle Wiederherstellung von Daten. Ein zentraler Aspekt für ORBIT ist dabei, dass die Lösungen von Keepit DSGVO-konform sind und in Deutschland bzw. der EU gehostet werden – ein entscheidender Vorteil für Unternehmen, die besonderen Wert auf Datenschutz, Datenhoheit und regulatorische Sicherheit legen.
Backup-Services mit Keepit
Andreas Rietz, Leiter Business Unit Infrastructure & Platform Services bei ORBIT IT-Solutions: „Unsere starken Partnerschaften ermöglichen es uns, unseren Kunden individuelle Lösungen für ihre IT- und Security-Herausforderungen anzubieten. Keepit ergänzt mit seinem Cloud- und SaaS-Backup-Angebot unser Portfolio perfekt“.
Durch den Select-Partnerstatus bei Keepit kann ORBIT IT-Solutions als Managed Service Provider ab sofort strukturierte Backup-Services auf Basis der Keepit-Plattform anbieten – inklusive Beratung, Implementierung und Betrieb aus einer Hand. Damit adressiert ORBIT IT-Solutions insbesondere Unternehmen, die ihre zunehmende Abhängigkeit von SaaS-Plattformen wie Microsoft 365, Salesforce oder Google Workspace mit professionellen, DSGVO-konformen Backup-Konzepten und Hosting in Deutschland absichern möchten.
Über Keepit
Keepit bietet eine hochmoderne SaaS-Datensicherungsplattform, die speziell für die Cloud entwickelt wurde. Die Sicherung von Daten in einer anbieterunabhängigen Cloud schütz essenzielle Geschäftsanwendungen, stärkt die Cyber-Resilienz und macht die Datensicherung zukunftssicher. Eine einzigartige, getrennte und unveränderliche Datenspeicherung ohne externe Unterauftragsverarbeiter stellt die Einhaltung lokaler Vorschriften sicher, mindert die Auswirkungen von Ransomware und garantiert gleichzeitig kontinuierlichen Datenzugriff, Geschäftskontinuität und eine schnelle, effektive Wiederherstellung im Katastrophenfall. Mit Hauptsitz in Kopenhagen sowie weltweiten Büros und Rechenzentren vertrauen über 25.000 Unternehmen auf Keepit – dank seiner Benutzerfreundlichkeit und der einfachen Sicherung und Wiederherstellung von Cloud-Daten. Weitere Informationen unter https://www.keepit.com.
Über ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH (Bonn) ist seit 1985 kompetenter Ansprechpartner, wenn es um die umfassende und individuelle IT-Beratung geht. Kunden profitieren davon, dass Hard- und Software sowie Serviceleistungen aus einer Hand bereitgestellt werden. Als Microsoft Partner beraten wir Unternehmen und customizen Cloud-Lösungen, Konzepte oder Systemlandschaften. Insgesamt tragen über 350 Mitarbeiter zum Erfolg des Unternehmens bei. ORBIT ist eine hundertprozentige, operativ eigenständige Tochter von Detecon/T-Systems. Weitere Informationen unter www.orbit.de.
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
Mildred-Scheel-Straße 1
53175 Bonn
Telefon: +49 (228) 95693-0
Telefax: +49 (228) 95693-99
http://www.orbit.de
Senior Manager Communications
E-Mail: Roxana.Naumann@orbit.de

Ransomware Attacke: Was Mittelständler aus dem Fasana-Cyberangriff lernen
Der Fall des Serviettenherstellers Fasana aus Euskirchen 2025 zeigt auf schmerzhafte Weise, dass fehlende oder unzureichende Sicherheitsmaßnahmen sogar zur Insolvenz führen können. Eine unglückliche Kombination: interne Versäumnisse – und das Pech, ins Visier genommen zu werden.
Wir erleben täglich, dass mittelständische Unternehmen Cybergefahren ignorieren bzw. unterschätzen. Aus Mangel an Zeit. Ressourcen. Budget.
Doch für Unternehmer*innen, IT-Verantwortliche und die Geschäftsleitung ist es zentrale Aufgabe, die eigene digitale Sicherheit zu stärken. Mit NIS2, ISO-Richtlinien & Co. sogar teilweise per Gesetz verpflichtend. Daher liefern wir Ihnen die TOP 10 der konkreten Maßnahmen, mit denen Sie Ihr Unternehmen wirksam vor Ransomware Attacken schützen können.
Der Fall Fasana: Was ist passiert?
Hohe Energiekosten und die wirtschaftliche Lage machte der Traditionsfirma schon lange zu schaffen. Im Mai legte eine Ransomware Attacke IT und Produktion von Fasana über 2 Wochen lahm. Die Angreifer kompromittierten das Firmennetzwerk, verschlüsselten relevante Daten und forderten Lösegeld. Auffällig war, dass sie ihre Erpresserschreiben direkt über die internen Drucker ausgaben – ein Hinweis auf tiefgehenden Netzwerkzugriff.
Bereits kurze Zeit nach dem Angriff verzeichnete das Unternehmen erhebliche finanzielle Verluste:
- Produktionsstopp: Die Maschinen, die auf digital gesteuerte Systeme angewiesen waren, konnten nicht mehr betrieben werden.
- Stilllegung des Rechnungswesens: Die Bearbeitung von Kundenaufträgen und die Fakturierung von Lieferungen waren nicht mehr möglich.
- Eingeschränkte Kommunikation: Wichtige Kommunikationskanäle, sowohl innerhalb des Unternehmens als auch zu externen Partnern, waren gestört.
- Hoher Tagesverlust: Nach Angaben der Geschäftsleitung lag der tägliche finanzielle Schaden bei etwa 250.000 Euro.
Der Geschäftsbetrieb war massiv gestört, Wiederanlauf und Reparatur verursachten hohe Kosten. Am Ende blieb dem Unternehmen leider nur noch der Schritt in die Insolvenz.
Das traurige Beispiel zeigt: Ein einziger Vorfall kann auch etablierte Mittelständler existenziell treffen. Oft reicht ein angeklickter Link oder ein unsicheres Passwort, um schwerwiegende Folgen auszulösen.
Die Top 10 Ransomware-Maßnahmen
Mit überschaubarem Aufwand lässt sich der Schutz vor Ransomware Attacken deutlich steigern. Die folgenden Maßnahmen sind für mittelständische Unternehmen geeignet und bieten erste Schutzwirkung:
1. Patch- und Update-Management
Halten Sie Betriebssysteme, Anwendungen und Geräte stets aktuell. Kritische Sicherheitsupdates sollten sofort eingespielt werden, um bekannte Schwachstellen zu schließen und Angriffsflächen zu minimieren.
2. Absicherung von Remote-Zugängen
Lassen Sie Remote-Zugriffe nur über VPNs mit Multi-Faktor-Authentisierung zu. Beschränken Sie den Zugriff auf notwendige IPs und überwachen Sie Anomalien, um Kompromittierungen zu verhindern.
3. E-Mail- und Makro-Schutz
Stellen Sie E-Mails standardmäßig als Nur-Text dar. Zumindest sollten aktive Inhalte von HTML-Mails unterdrückt werden, damit schadhafte Skripte nicht ausgeführt werden können. Mitarbeitende sollten im Rahmen von Sensibilisierungsmaßnahmen praxisnah über die Risiken im Umgang mit Mails geschult werden.
4. Programmausführung kontrollieren
Blockieren Sie grundsätzlich unerwünschte Software, z. B. durch Application Whitelisting, bei dem nur genehmigte Progeamme gestartet werden. Weniger aufwändig, kann zunächst eine Ausführung nur aus freigegebenen oder nicht vom Benutzer beschreibbaren Verzeichnissen zugelassen werden – eine bereits sehr wirksame Schutzmaßnahme gegen Erstinfektionen.
5. Endpoint- und Virenschutz
Setzen Sie Next-Gen-Antivirenlösungen mit Cloud-Analyse, IPS und EDR ein, um auch neue Ransomware-Varianten frühzeitig zu erkennen und zu blockieren.
6. Sichere Nutzung von Administrator-Konten
Grundsätzlich sollten mit privilegierten Accounts nur Administratoren-Tätigkeiten durchgeführt werden. Über diese Accounts liest bitte keiner seine Mails oder surft im Netz! Ein solches privilegiertes Konto sollte immer über eine Zwei-Faktor-Authentisierung geschützt werden.
7. Netzwerksegmentierung
Segmentieren Sie Netzwerke nach Funktion und Schutzbedarf, um die Ransomware-Ausbreitung im Ernstfall zu begrenzen. Hierbei hilft auch Punkt 6 – verwenden Sie Administrator Accounts!
8. Backup-Strategie & zentrale Datenhaltung
Backup! Präventive Maßnahme No. 1! Sichern Sie Ihre Daten nach der 3-2-1-Regel auch offline. Diese Backups werden nach dem Backupvorgang von den anderen Systemen des IT-Netzes getrennt und sind daher vor Angriffen und Verschlüsselung geschützt. „Backup“ ist im Kontext von Wiederanlauf und Rücksicherung der Daten im Ernstfall ein wichtiger Punkt.
9. Härtung des Active Directory
Nach der initialen Kompromittierung wird häufig der zentrale Authentisierungs- und Autorisierungsdienst angepeilt, um mit erweiterten Rechten auf Clients und Server innerhalb der Domäne zuzugreifen und die Ransomware zentral zu verteilen. Reduzieren Sie Zugriffsrechte im Active Directory auf das absolute Minimum und trennen Sie verschiedene Administrator-Ebenen klar voneinander.
10. Notfall- und Incident-Response-Plan
Bestimmen Sie die wichtigsten Systeme und Prozesse, entwickeln Sie konkrete Wiederanlaufpläne und legen Sie alternative Kommunikationswege fest. Üben Sie den Ernstfall im Team, damit alle Beteiligten im Falle einer Ransomware Attacke handlungsfähig und vorbereitet sind. Ein IT-Notfallplan ist Gold wert.
Security Assessment by ORBIT
Ein Security Assessment ist ein entscheidender Schritt, um die Sicherheitslage Ihres Unternehmens objektiv zu bewerten und gezielte Maßnahmen zur Risikominimierung abzuleiten. ORBIT bietet Ihnen ein modular aufgebautes Assessment, das sich flexibel an Ihre Unternehmensgröße und individuellen Anforderungen anpasst. Kontaktieren Sie uns jetzt unverbindlich.
Für weitere Informationen zur IT-Security Beratung besuchen Sie uns gerne online unter https://www.orbit.de/….
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH (Bonn) ist seit 1985 kompetenter Ansprechpartner, wenn es um die umfassende und individuelle IT-Beratung geht. Kunden profitieren davon, dass Hard- und Software sowie Serviceleistungen aus einer Hand bereitgestellt werden. Als ausgezeichneter Microsoft Partner beraten wir Unternehmen und customizen Cloud-Lösungen, Konzepte oder Systemlandschaften. Insgesamt tragen über 350 Mitarbeiter zum Erfolg des Unternehmens bei. ORBIT ist eine hundertprozentige, operativ eigenständige Tochter von Detecon/T-Systems. Weitere Informationen finden Sie im Internet unter: www.orbit.de
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
Mildred-Scheel-Straße 1
53175 Bonn
Telefon: +49 (228) 95693-0
Telefax: +49 (228) 95693-99
http://www.orbit.de
PR
Telefon: +49 (228) 95693621
E-Mail: verena.kleintje@orbit.de

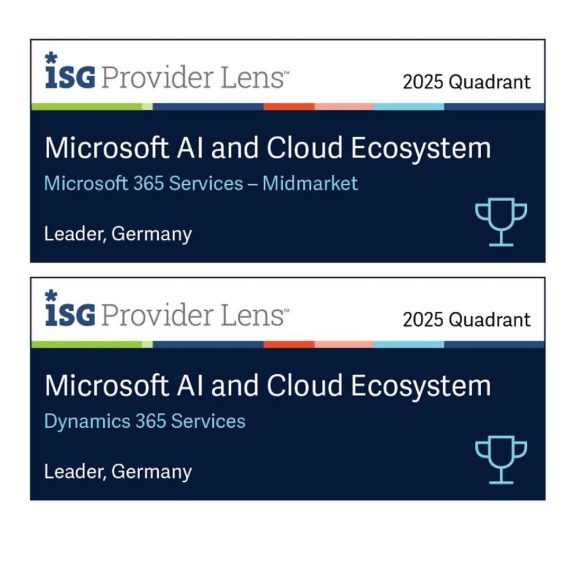
ORBIT bleibt führender Anbieter von Microsoft 365 und Dynamics 365
Microsoft 365 Services – Midmarket: Viel mehr als nur technische Expertise
In der Kategorie "Microsoft 365 Services – Midmarket" behauptet ORBIT die Spitzenposition. Das Unternehmen überzeugt nicht nur mit seiner technischen Expertise in der sicheren Migration von Microsoft 365, sondern auch mit umfassenden Lösungen im Bereich Zero-Trust-Sicherheit und Change-Management.
Die strukturierte Implementierung und der Fokus auf eine effektive Nutzung von Collaboration-Tools wie Teams, SharePoint und OneDrive sorgen für eine reibungslose Einführung von Microsoft 365 in hybriden IT-Landschaften. Durch innovative Lösungen und ein starkes Augenmerk auf Sicherheit, Compliance und Benutzerakzeptanz unterstützt ORBIT Unternehmen bei der Umsetzung einer modernen Arbeitsplatzstrategie.
"ORBIT gestaltet sichere und effiziente Cloud-Migrationen mit einem klaren Fokus auf Zero Trust, Change-Management und Microsoft 365. Strukturierte Prozesse helfen, Risiken zu minimieren und eine nachhaltige digitale Transformation zu gewährleisten", erklärt Axel Oppermann, Autor der ISG-Studie.
Dynamics 365 Services: Mit datengetriebenen Lösungen an der Spitze
Auch als Service-Anbieter von Microsoft Dynamics 365 bleibt ORBIT führend. Das Unternehmen punktet mit seiner hohen Expertise in der Integration der Microsoft Dynamics 365- und Power-Platform-Lösungen, die darauf abzielen, datengetriebene Geschäftsprozesse im Unternehmen zu optimieren, echten Mehrwert zu schaffen und Wettbewerbsvorteile zu realisieren.
Bei der Implementierung von ERP- und CRM-Systemen richtet sich ORBIT strikt nach den Zielen des Unternehmens und sorgt für effiziente, sichere Betriebsabläufe – durch den Einsatz von Daten und KI-gestützten Analysen sowie die Einrichtung automatisierter Schnittstellen und die Etablierung von Zero-Trust-Sicherheit.
Vielfach bewährt hat sich das Vorgehen von ORBIT in CRM-Projekten: Zunächst wird ein Minimum Usable Product (MUP) entwickelt, das schnellstmöglich den größten betriebswirtschaftlichen Nutzen bringt. Der MUP-Ansatz erfordert fundierte Beratung im Hinblick auf messbare Ziele und die sachgerechte Reduzierung komplexer Anforderungen.
Für die CRM-Kunden von ORBIT bringt dies viele Vorteile: "ORBIT ermöglicht eine agile Umsetzung von Dynamics 365-Projekten, die es den Unternehmen erlaubt, schnell Werte zu schaffen und gleichzeitig maximale Transparenz in Bezug auf Kosten und Zeitplan zu erreichen", so Axel Oppermann.
Die Stärken von ORBIT im Überblick:
- Ganzheitliche Cloud-Migration: ORBIT entwickelt maßgeschneiderte Cloud-Strategien, die technologische und organisatorische Aspekte vereinen und für eine strukturierte Einführung von Microsoft 365 und Dynamics 365 sorgen.
- Effiziente Systemintegration: Mit hoher Expertise in der Microsoft-Dynamics-365- und Power-Platform-Integration sorgt ORBIT für nahtlose Verbindungen zwischen ERP-, CRM- und Drittanbietersystemen.
- Agiles Vorgehen mit MUP: Der Minimum-Usable-Product-Ansatz ermöglicht eine schnelle Wertschöpfung und flexible Weiterentwicklung von digitalen Prozessen.
- Zero-Trust-Architektur: ORBIT setzt auf strenge Sicherheitsmaßnahmen und Zero-Trust-Modelle, um die IT-Infrastruktur zu schützen und regulatorische Anforderungen zu erfüllen.
- Change-Management: Durch professionelles Change-Management, inklusive Schulungen und Workshops, unterstützt ORBIT die Akzeptanz neuer Technologien und sorgt für den Erfolg von IT-Projekten.
- Technologiekompetenz und Innovation: ORBIT nutzt neueste Microsoft-Technologien, wie die Power Platform und KI-gestützte Automatisierung, um Prozesse zu optimieren und datengestützte Entscheidungen zu fördern.
Fazit:
ORBIT bleibt auch 2025 ein kompetenter und zuverlässiger Partner für Unternehmen, die ihre Geschäftsprozesse mit Microsoft 365 und Microsoft Dynamics 365 digital transformieren möchten. Die erneute Auszeichnung als "Leader" in der ISG-Studie bekräftigt die Innovationskraft und Expertise des Unternehmens und unterstreicht seine Führungsrolle in der Integration von Microsoft-Technologien und der sicheren Cloud-Migration.
Über die ISG-Studie
Die Studie "ISG Provider Lens Microsoft AI and Cloud Ecosystem 2025" bewertet IT-Dienstleister im Microsoft-Cloud-Ökosystem. Zentrale Kriterien für die Auszeichnung sind die Tiefe des Service-Portfolios, Innovationskraft, Integrationskompetenz sowie die Stärke der Partnerschaft mit Microsoft.
(4.699 Zeichen mit Leerzeichen)
Wir freuen uns über Ihren Beleg
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH (Bonn) ist seit 1985 kompetenter Ansprechpartner, wenn es um die umfassende und individuelle IT-Beratung geht. Kunden profitieren davon, dass Hard- und Software sowie Serviceleistungen aus einer Hand bereitgestellt werden. Als ausgezeichneter Microsoft Partner beraten wir Unternehmen und customizen Cloud-Lösungen, Konzepte oder Systemlandschaften. Insgesamt tragen über 350 Mitarbeiter zum Erfolg des Unternehmens bei. ORBIT ist eine hundertprozentige, operativ eigenständige Tochter von Detecon/T-Systems. Weitere Informationen finden Sie im Internet unter: www.orbit.de
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
Mildred-Scheel-Straße 1
53175 Bonn
Telefon: +49 (228) 95693-0
Telefax: +49 (228) 95693-99
http://www.orbit.de
Marketing
Telefon: +49 (228) 95693522
E-Mail: annette.ratmann@orbit.de

ORBIT IT-Solutions ausgezeichnet als Varonis Growth Partner of the Year
Mit dieser Auszeichnung würdigt Varonis die Channel-Partner, die im vergangenen Jahr außergewöhnliches Wachstum erzielten. Der Growth Partner Award steht darüber hinaus für eine umfassende technologische Expertise und großes Engagement im Bereich Datensicherheit.
„Wir ehren unsere herausragenden Partner jedes Jahr mit den Partners in Excellence Awards. Diese Auszeichnungen würdigen die Anstrengungen, Leistungen und das Engagement für erstklassigen Service für unsere gemeinsamen Kunden weltweit“, sagte Greg Pomeroy, Senior Vice President Worldwide Sales bei Varonis. „Unsere Partner spielen eine entscheidende Rolle, Kunden dabei zu helfen, ihre Datensicherheit kontinuierlich zu verbessern. Wir sind stolz darauf, mit ihnen zusammenzuarbeiten. Herzlichen Glückwunsch an ORBIT IT-Solutions für die Auszeichnung als Varonis Growth Partner of the Year!“
Mit den datenzentrierten Security-Lösungen von Varonis unterstützt ORBIT Kunden deutschlandweit, sensitive Daten zu identifizieren, Risiken automatisch zu beheben und proaktiv auf verdächtige Aktivitäten oder Nutzerverhalten hinzuweisen. ORBIT arbeitet eng mit Kunden zusammen, um sicherzustellen, dass die Lösungen von Varonis optimal genutzt werden.
„Die positive Entwicklung 2024 ist auch auf die außergewöhnlich gute Zusammenarbeit mit Varonis zurückzuführen. Als IT-Dienstleister für den gehobenen Mittelstand denken wir die Varonis-Lösungen bei jeder ganzheitlichen strategischen Security-Beratung mit. Der zunehmende Einsatz von KI und die verschärfte Bedrohungslage bedeuten Handlungsbedarf! Die leistungsstarken Produkte von Varonis können wir im Engagement um Cybersicherheit voller Überzeugung empfehlen und implementieren“, so Andreas Rietz, Head of Infrastructure & Platform Services bei ORBIT.
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH (Bonn) ist seit 1985 kompetenter Ansprechpartner, wenn es um die umfassende und individuelle IT-Beratung geht. Kunden profitieren davon, dass Hard- und Software sowie Serviceleistungen aus einer Hand bereitgestellt werden. Als ausgezeichneter Microsoft Partner beraten wir Unternehmen und customizen Cloud-Lösungen, Konzepte oder Systemlandschaften. Insgesamt tragen über 350 Mitarbeiter zum Erfolg des Unternehmens bei. ORBIT ist eine hundertprozentige, operativ eigenständige Tochter von Detecon/T-Systems. Weitere Informationen finden Sie im Internet unter: www.orbit.de
ORBIT Gesellschaft für Applikations- und Informationssysteme mbH
Mildred-Scheel-Straße 1
53175 Bonn
Telefon: +49 (228) 95693-0
Telefax: +49 (228) 95693-99
http://www.orbit.de
PR
Telefon: +49 (228) 95693621
E-Mail: verena.kleintje@orbit.de
