Wenn „kein Treffer“ nicht sicher bedeutet: Neue Ansätze für unbekannte Cyberbedrohungen
Signaturen, Reputation und klassische Virenscanner sind wichtige Bestandteile der File Security. Doch was passiert, wenn eine schädliche Datei noch unbekannt ist, sich gezielt verändert oder ihr gefährliches Verhalten erst unter bestimmten Bedingungen zeigt?
Genau hier entsteht eine kritische Lücke: Kein Alarm bedeutet nicht automatisch, dass eine Datei ungefährlich ist.
In zwei Webinaren betrachten wir diese Herausforderung aus unterschiedlichen Perspektiven. War Stories 5 zeigt anhand konkreter Praxisfälle, wo etablierte Prüfmechanismen an ihre Grenzen stoßen und warum unbekannte Dateien eine differenziertere Risikobewertung erfordern. Das anschließende Technik-Webinar mit OPSWAT greift diese Problemstellung auf und zeigt, wie Multiscanning, Content Disarm & Reconstruction (CDR), Sandboxing und Predictive Alin AI innerhalb einer mehrstufigen File-Security-Architektur zusammenspielen können.
Teil 1: Warum unbekannte Dateien zum Sicherheitsrisiko werden
In War Stories 5 geht es um eine vermeintlich einfache Frage: Wenn ein Security-System keinen Treffer meldet – ist eine Datei dann sicher?
Anhand konkreter Fälle aus der Praxis wird deutlich, warum diese Schlussfolgerung problematisch sein kann. Unbekannte Malware besitzt möglicherweise noch keine erkennbare Signatur. Schadcode kann sein Verhalten zeitlich verzögern. Und selbst Dateien aus grundsätzlich vertrauenswürdigen Quellen können neue, bislang unbekannte Bedrohungen enthalten.
Das Webinar zeigt deshalb, warum eine belastbare Bewertung mehrere Perspektiven berücksichtigen sollte: Herkunft und Reputation, Struktur und Inhalt einer Datei, ihr Verhalten sowie den Kontext und die Kritikalität des jeweiligen Einsatzes.
→ Webinar ansehen: War Stories 5 – Warum unbekannte Dateien zum Sicherheitsrisiko werden
Teil 2: Wie Predictive AI die Analyse unbekannter Dateien ergänzt
Wenn klassische Erkennungsverfahren bei neuen Bedrohungen an Grenzen stoßen, stellt sich die nächste Frage: Wie lässt sich diese Lücke technisch verkleinern, ohne jede einzelne Datei einer zeit- und ressourcenintensiven Sandbox-Analyse zu unterziehen?
Im zweiten Webinar stellt Felix Blank, Senior Solution Engineer bei OPSWAT, Predictive Alin AI vor. Der Ansatz ergänzt bestehende Security-Layer um eine zusätzliche Analyseebene: Ein neuronales Netz analysiert Dateien und bewertet ihr potenzielles Verhalten, ohne sie dafür tatsächlich auszuführen.
Dabei geht es nicht darum, etablierte Technologien zu ersetzen. Vielmehr zeigt das Webinar, wie unterschiedliche Verfahren miteinander kombiniert werden können:
Predictive Alin AI → Multiscanning → Sandbox
Ergänzend kann Content Disarm & Reconstruction (CDR) eingesetzt werden, um aktive beziehungsweise potenziell gefährliche Bestandteile aus unterstützten Dateien zu entfernen und bereinigte Versionen bereitzustellen.
Predictive Alin AI übernimmt innerhalb dieser Architektur zudem die Funktion eines Deflection Layers. Dateien, die mit hoher Konfidenz als unbedenklich bewertet werden, können frühzeitig aus der weiteren Analyse herausgenommen werden. Verdächtige oder nicht eindeutig bewertete Dateien durchlaufen weitere Security-Layer.
→ Technik-Webinar ansehen: Predictive Alin AI – Unbekannte Bedrohungen erkennen, bevor sie ausgeführt werden
Von der Problematik zum Lösungsansatz
Beide Webinare ergänzen sich bewusst: **War Stories 5 vermittelt das Problemverständnis und zeigt anhand realer Szenarien, warum ein fehlender Alarm allein keine ausreichende Entscheidungsgrundlage ist. Das Technik-Webinar mit OPSWAT setzt darauf auf und betrachtet konkrete Technologien und Architekturen für den Umgang mit dieser Herausforderung.**
Wer sich mit File Security, Zero-Day-Bedrohungen und den Auswirkungen KI-gestützter Angriffsmethoden beschäftigt, erhält damit sowohl den praktischen Hintergrund als auch einen Einblick in mögliche technische Lösungsansätze.
Ihr Spezialist für IT-Infrastrukturmanagement, Automatisierung und Anwendungsintegration.
Sie erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für Ihr Geschäft.
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de


Webinarserie „Securing Data in Motion“: treeConsult und Kiteworks zeigen, wie moderner sicherer Datenaustausch funktioniert
Vor diesem Hintergrund veranstalten die treeConsult GmbH und Kiteworks die dreiteilige Webinarserie „Securing Data in Motion“. Die Reihe richtet sich an IT-Verantwortliche, Informationssicherheitsbeauftragte, Compliance-Manager sowie Entscheider, die sich mit dem sicheren Austausch sensibler Daten und regulatorischen Anforderungen beschäftigen.
Daten bewegen sich – Sicherheitskonzepte müssen folgen
Unternehmen arbeiten heute in hochgradig vernetzten Ökosystemen. Informationen werden kontinuierlich zwischen Mitarbeitenden, Kunden, Lieferanten, Cloud-Anwendungen und automatisierten Prozessen ausgetauscht. Gleichzeitig verschärfen gesetzliche Vorgaben wie DSGVO, NIS2, DORA, TISAX oder der EU AI Act die Anforderungen an Nachvollziehbarkeit, Zugriffskontrolle und revisionssichere Dokumentation.
Die Webinarserie greift diese Entwicklung auf und zeigt, warum Datensicherheit heute nicht mehr beim Speicherort endet, sondern Datenbewegungen über Unternehmensgrenzen hinweg konsequent gesteuert werden müssen.
Drei Webinare – ein gemeinsamer roter Faden
Die drei Sessions bauen inhaltlich aufeinander auf und beleuchten den sicheren Datenaustausch aus unterschiedlichen Perspektiven.
Teil 1: Warum Datensicherheit heute nicht mehr beim Speicherort endet
Die Auftaktveranstaltung vermittelt die Grundlagen moderner Data Governance. Im Mittelpunkt stehen neue Risiken durch Daten in Bewegung, die Auswirkungen von Cloud-Services und KI-Anwendungen sowie die Frage, weshalb klassische Sicherheitskonzepte heute nicht mehr ausreichen.
Teil 2: Sicherer Datenaustausch über alle Kanäle
Die zweite Session zeigt, wie Unternehmen File Sharing, E-Mail, SFTP, Managed File Transfer, Webformulare und APIs unter einem gemeinsamen Governance-Modell zusammenführen können. Anhand von Praxisbeispielen werden Ansätze für einheitliche Richtlinien, zentrale Steuerung und transparente Auditierung vorgestellt.
Teil 3: Audit-ready und KI-ready
Zum Abschluss stehen Compliance, Auditfähigkeit und KI-Governance im Mittelpunkt. Die Referenten erläutern, wie Unternehmen regulatorische Anforderungen effizient erfüllen und gleichzeitig den sicheren Einsatz von KI-Agenten und automatisierten Datenprozessen ermöglichen können.
Praxis statt Produktpräsentation
Die Webinarserie versteht sich bewusst nicht als reine Produktvorstellung. Neben technologischen Lösungsansätzen stehen vor allem organisatorische Fragestellungen, Best Practices sowie Erfahrungen aus Kundenprojekten im Mittelpunkt. Live-Demonstrationen und interaktive Fragerunden bieten den Teilnehmern die Möglichkeit, konkrete Herausforderungen zu diskutieren und Lösungsansätze einzuordnen.
Anmeldung
Die Teilnahme an allen drei Webinaren ist kostenfrei.
Weitere Informationen und Anmeldung: https://treeconsult.de/…
[Link zur Webinarserie]
Ihr Spezialist für IT-Infrastrukturmanagement, Automatisierung und Anwendungsintegration.
Sie erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für Ihr Geschäft.
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de

treeConsult bietet bis Ende Juni Komplettpakete inkl. Inbetriebnahme: Zero Trust Security für OZG-Uploads
Warum das jetzt relevant ist
Im Zuge des Onlinezugangsgesetzes (OZG) werden Uploads, Nachweise, Formulare, Anhänge und Datentransfers zum Standard. Damit wächst die Angriffsfläche durch dateibasierte Bedrohungen – etwa über präparierte PDF- und Office-Dateien, verschleierte Inhalte oder Zero-Day-Angriffe.
Mit OZG 2.0 rücken Standards, Schnittstellen und Integrationen stärker in den Fokus. Mehr Integrationen bedeuten in der Praxis mehr Übergabepunkte zwischen Portalen, Fachverfahren, DMS und Austauschplattformen – und damit mehr Stellen, an denen Inhalte konsequent geprüft und abgesichert werden müssen.
Lösungsansatz: Zero Trust als Security-Layer mit OPSWAT MetaDefender
treeConsult setzt dafür auf OPSWAT MetaDefender als standardisierbare Security-Schicht, die sich u. a. in Portalstrecken, E-Mail-Gateways, Fachverfahren-Uploads sowie DMS- und Austauschplattformen integrieren lässt. Optional kann die Anbindung auch über Schnittstellen und APIs erfolgen, um Prüf- und Freigabeabläufe in bestehenden Plattformen zu automatisieren.
- ICAP: Integration der Sicherheitsprüfung direkt in Upload- und Übergabestrecken.
- Multi-Scanning (Multi-Engine Malware Scanning): Parallele Prüfung zur Erhöhung der Erkennungswahrscheinlichkeit.
- Deep CDR (Content Disarm & Reconstruction): Neutralisierung aktiver Inhalte (z. B. Makros/Objekte) bei gleichzeitiger Rekonstruktion nutzbarer Dateien – auch bei unbekannten bzw. noch nicht signierten Angriffen.
- MetaDefender Kiosk: Absicherung von Übergaben über portable Medien/Wechseldatenträger, wo dies im Betrieb relevant ist.
Betrieb & Nachvollziehbarkeit
Für kommunale Umgebungen sind Transparenz und Steuerbarkeit entscheidend. Die Umsetzung kann je nach Rahmenbedingungen als Cloud- oder On-Premises-Deployment erfolgen – auch für abgeschottete Netze. Policies, Reporting und Monitoring unterstützen dabei, Prüfprozesse nachvollziehbar zu gestalten.
Komplettpakete bis Ende Juni – inklusive Inbetriebnahme
Die treeConsult Komplettpakete umfassen Software-Bausteine und die passende Inbetriebnahme, ausgerichtet auf die jeweilige Umgebung (z. B. Portal-Upload, Übergabe an Fachverfahren, Ablage im DMS). Preise werden in der Pressemeldung nicht genannt; Details erhalten Interessierte auf Anfrage.
Kontakt/Beratung
Kommunen und IT-Dienstleister, die Upload-Strecken im OZG-Umfeld absichern möchten, können hier https://treeconsult.de/opswat-promo einen Termin vereinbaren. treeConsult skizziert dabei eine schlanke Zielarchitektur und passende Integrationsoptionen.
Über treeConsult
treeConsult unterstützt öffentliche Einrichtungen und Unternehmen bei der Absicherung und Modernisierung von IT-Infrastrukturen – mit Schwerpunkt auf praxistauglichen Sicherheits- und Betriebsansätzen für kritische Dokumenten- und Upload-Workflows
Ihr Spezialist für IT-Infrastrukturmanagement, Automatisierung und Anwendungsintegration.
Sie erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für Ihr Geschäft.
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de

treeConsult setzt Webinarserie „War-Stories“ mit Cybersecurity-Experte Stefan Pilarczyk fort
Reale Fälle statt Theorie – „Was ist passiert, warum hat es funktioniert, was hätte geholfen?“
„War-Stories“ folgt einem konsequent praxisnahen Format: Statt Buzzwords werden echte Angriffslogiken, gängige Einfallstore und typische Kettenfehler verständlich aufgearbeitet. Die Teilnehmenden erhalten konkrete Ableitungen – von Priorisierung und Verantwortlichkeiten bis hin zu technischen Controls und betrieblichen Prozessen.
Warum die Reihe gerade im Mittelstand ankommt: Vier gefährliche Mythen
Ein Kern der Serie ist das Aufräumen mit Annahmen, die in der Praxis regelmäßig zu Sicherheitslücken führen:
„Wir sind zu klein“ – Automatisierte Angriffe und opportunistische Akteure machen Unternehmen jeder Größe attraktiv.
„Virenscanner reicht“ – Viele Angriffe umgehen klassische Schutzannahmen oder zielen auf Identitäten, Prozesse und Berechtigungen.
„Cybersecurity ist IT-Sache“ – Resilienz ist ein Zusammenspiel aus Führung, Kultur, Budget und klaren Zuständigkeiten.
„Notfalls zahlen wir“ – Wiederherstellung, Folgekosten und Reputationsschäden machen „Zahlung“ zur unsicheren Option.
War-Stories II (Teil 2): „Falle KI-Agent“ – Falle KI-Agent – Identitäten steuern, Risiken überwachen
In War-Stories II (Teil 2 am 25.02.2026) greift die Serie ein aktuelles Risiko-Feld auf: KI-Agenten sind keine „normalen“ Chatbots. Viele basieren auf Agentic AI und können – mit minimaler menschlicher Aufsicht – Aufgaben planen, Entscheidungen treffen und über Tools handeln (z. B. M365, Ticketsysteme, Files, APIs). Dadurch werden KI-Agenten zur neuen Klasse von Identitäten in der IT: mit Konten, Tokens, Berechtigungen und Audit-Pflichten. Die Session zeigt typische Einsatzszenarien, reale Schwachstellen („War Stories“) und ein praxistaugliches Zielbild für sicheren Betrieb – u. a. Least Privilege, kontrollierte Tool-Nutzung, Observability und Privilegien-Management.
Ausblick 2026: Weitere Folgen mit Perspektivenwechsel und realen Angriffsfällen
Die Webinarserie wird 2026 mit weiteren Terminen fortgesetzt. Dabei betrachtet treeConsult Cybersecurity aus unterschiedlichen Perspektiven – und geht gezielt auf reale Angriffsfälle ein: Was ist passiert? Warum hat es funktioniert? Welche Maßnahmen reduzieren Risiko messbar und stärken die operative Resilienz?
Sprecher: Stefan Pilarczyk (CISO, Cybersecurity-Experte) gestaltet die „War-Stories“-Reihe gemeinsam mit treeConsult.
Host/Moderation: Tina Bosco, Strategic Senior Vendor Manager Zero Trust Security at treeConsult.
Informationen & Termine
Aktuelle Termine und Anmeldung:
War-Stories Termine: https://treeconsult.de/…
War-Stories II (Teil 2 am 25.02.2026) – Landingpage: https://treeconsult.de/…
War-Stories I – Aufzeichnung: https://treeconsult.de/…
Über treeConsult GmbH
Die treeConsult GmbH unterstützt Unternehmen bei IT-Infrastrukturmanagement, Automatisierung, Anwendungsintegration und Zero Trust Security – mit ausgewählten Herstellerlösungen und begleitenden Dienstleistungen.
Ihr Spezialist für IT-Infrastrukturmanagement, Automatisierung, Anwendungsintegration und Zero Trus Security.
Sie erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für Ihr Geschäft.
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de


„Warum sollten wir Ziel eines Cyberangriffs werden?“ – Cybersecurity-Experte Stefan Pilarczyk startet War-Stories-Webinarreihe mit treeConsult
Genau diese Frage stellt Cybersecurity-Experte Stefan Pilarczyk in den Mittelpunkt seines Vortrags und der neuen Webinarserie „War-Stories“, die er gemeinsam mit treeConsult gestaltet.
Pilarczyk ist Head of Cybersecurity bei der BRL Risk Consulting GmbH & Co. KG und aktiver Speaker in einer Security-Community aus Expertinnen und Experten. Seit vielen Jahren begleitet er Unternehmen unterschiedlicher Größen und Branchen bei der Bewältigung und Prävention von Sicherheitsvorfällen. Seine besondere Stärke: komplexe technische Sachverhalte verständlich, praxisnah und ohne Fachchinesisch auf den Punkt zu bringen.
Im ersten Teil der Reihe mit dem Titel „War-Stories I: Warum sollten wir Ziel eines Cyberangriffs werden?“ zeigt er anhand realer Fälle („War-Stories“), wie Unternehmen ins Visier geraten, welche Denkfehler im Alltag dazu beitragen – und welche Entscheidungen im Ernstfall über Schadenbegrenzung oder Existenzbedrohung entscheiden können.
„Viele Unternehmen merken erst in der Krise, wie verletzlich sie wirklich sind“, sagt Stefan Pilarczyk. „Mein Ziel ist es, Verantwortliche mitzunehmen in die Realität eines Angriffs – und ihnen Werkzeuge an die Hand zu geben, wie sie sich organisatorisch und technisch besser aufstellen können.“
Die Veranstaltung richtet sich insbesondere an Geschäftsführer:innen, IT-Leiter:innen, Sicherheitsverantwortliche und Entscheider, die sich mit Themen wie Cyberresilienz, moderner IT-Sicherheit und steigenden regulatorischen Anforderungen auseinandersetzen.
Der Auftakt der Webinarserie findet am 02. Dezember2025 um 11:00–11:45 Uhr als Online-Event statt.Die Teilnahme ist kostenfrei, eine Anmeldung ist erforderlich.
? Anmeldung und weitere Informationen: https://treeconsult.de/webinar/war-stories/
Über die Webinarserie „War-Stories“
Die von treeConsult initiierte Reihe „War-Stories“ nimmt reale Cybervorfälle, Angriffsszenarien und IT-Sicherheitslücken in den Fokus. Anstatt abstrakter Bedrohungslagen stehen konkrete Situationen aus der Praxis im Mittelpunkt: Was ist passiert? Wie haben Verantwortliche reagiert? Was hätte man besser machen können? Und vor allem: Was lässt sich daraus für die eigene Organisation ableiten?
Ziel der Serie ist es, Entscheider zu sensibilisieren, typische Denkmuster aufzuzeigen und praxisnahe Impulse für eine widerstandsfähige, moderne IT-Sicherheitsarchitektur zu geben.
treeConsult ist Spezialist für IT-Infrastrukturmanagement, Automatisierung, Anwendungsintegration und Zero Trust Security.
Kunden erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für stabile und skalierbare IT-Infrastrukturen in ihrem Geschäft.
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de

Hybrid Cloud Security – Schutz in dynamischen IT-Landschaften
Hybride IT-Infrastrukturen sind längst Standard. Unternehmen setzen auf eine Kombination aus Public Cloud, Private Cloud und On-Premises-Systemen, um Flexibilität, Skalierbarkeit und Datenkontrolle zu vereinen. Doch mit der wachsenden Komplexität steigt auch das Risiko für Sicherheitslücken.
Während klassische Sicherheitsansätze oft nur einzelne Plattformen absichern, erfordert die Realität in hybriden Umgebungen eine ganzheitliche Sicherheitsstrategie, die alle Systeme und Datenflüsse berücksichtigt.
Die zentrale Frage: Wie gut ist Ihre Infrastruktur auf diese Herausforderung vorbereitet?
Hybride Realität in der Praxis
In vielen Unternehmen läuft die Produktionsplanung lokal, während Analysen, Dashboards und KI-Modelle in der Cloud betrieben werden. Externe Partner greifen über Webportale auf Daten zu, während sensible Finanzdaten ausschließlich intern verarbeitet werden. Das Ergebnis ist eine fragmentierte Infrastruktur mit zahlreichen Übergängen – oft ohne durchgängige Sicherheitsmechanismen.
Typische Sicherheitsrisiken in hybriden Umgebungen
1. Fehlkonfigurationen und menschliche Fehler: Bereits kleine Konfigurationsfehler – etwa ein offener Port oder eine falsch gesetzte Berechtigung – können schwerwiegende Folgen haben. Eine regelmäßige, automatisierte Überprüfung aller Systeme ist essenziell.
2. Lateral Movement und Insider-Bedrohungen: Hat ein Angreifer einmal Zugriff, kann er sich oft unbemerkt durch schlecht segmentierte Systeme bewegen. Besonders in hybriden Umgebungen entsteht hier ein hohes Risiko, wenn Sicherheitsrichtlinien nicht konsistent umgesetzt werden.
Beispiel: Entwicklungstools wie GitHub oder Azure DevOps laufen cloudbasiert, während Audits und Freigaben lokal erfolgen. Ohne durchgängige Sicherheitskontrollen entstehen kritische Übergänge.
3. Dateibasierte Angriffe und Ransomware: Dateien, die zwischen Cloud- und On-Prem-Systemen ausgetauscht werden, können Schadsoftware enthalten. In hybriden Workflows steigt die Gefahr exponentiell.
Lösung: Technologien wie Content Disarm and Reconstruction (CDR) können Dateien vor der Ausführung analysieren und potenziellen Schadcode entfernen – unabhängig vom Dateityp.
4. Compliance- und Auditdruck: Die Frage, wo Daten gespeichert, verarbeitet und weitergegeben werden, steht im Fokus zahlreicher Regulierungen – etwa DSGVO, ISO 27001 oder branchenspezifischer Vorgaben. Eine transparente, auditierbare Sicherheitsarchitektur ist unerlässlich.
Beispiel: In industriellen Umgebungen bleibt die Maschinensteuerung (OT) lokal, während Produktionsdaten in die Cloud übertragen werden. Ohne geeignete Sicherheitsmaßnahmen an der Schnittstelle zwischen OT und IT entsteht ein hohes Risiko.
Vier Grundprinzipien für sichere hybride Infrastrukturen
Zero Trust – Jeder Zugriff wird kontextbezogen verifiziert – unabhängig davon, ob Nutzer, Gerät oder Dienst zuvor als vertrauenswürdig galt.
RBAC und PAM – Rollenbasierte Zugriffskontrollen und Privileged Access Management reduzieren Berechtigungen auf das notwendige Minimum und sichern kritische Konten gezielt ab.
CSPM – Cloud Security Posture Management – Fehlkonfigurationen und Sicherheitslücken in Cloud-Umgebungen werden automatisiert erkannt und korrigiert.
SIEM – Security Information and Event Management – Ein zentrales System für die Erfassung und Auswertung sicherheitsrelevanter Ereignisse über Cloud- und On-Prem-Umgebungen hinweg.
Technologie in der Praxis: OPSWAT MetaDefender Cloud
Sicherheitsrichtlinien allein reichen nicht aus – entscheidend ist die technische Umsetzung. Mit MetaDefender Cloud bietet OPSWAT eine cloud-native Sicherheitsplattform, die speziell für hybride Infrastrukturen entwickelt wurde.
Funktionen im Überblick:
- Deep CDR zur sicheren Dateibereinigung
- Sandboxing zur dynamischen Bedrohungserkennung
- Unterstützung für über 20 Dateitypen
- Integration in AWS, Azure sowie On-Premises-Systeme
- Richtlinienbasierte Steuerung und vollständige Auditierbarkeit
Praxisbeispiel aus der Energiebranche: Ein Energieversorger sicherte mit MetaDefender Cloud alle Dateiübertragungen über ein zentrales Portal ab – unabhängig davon, ob sie intern, über Partner oder externe Systeme erfolgten. Das Ergebnis: signifikant reduzierte Malware-Risiken, DSGVO-konforme Protokollierung und einfache Integration in bestehende Prozesse.
Best Practices für hybride Sicherheit
- Einheitliche Sicherheitsrichtlinien für alle Plattformen
- Automatisierte Durchsetzung von Sicherheitsvorgaben
- Zentrale Protokollierung und Alarmierung über SIEM oder SOAR
- Kontrolle über Drittanbieterzugriffe, auch vertraglich abgesichert
- Regelmäßige Audits und Penetrationstests – insbesondere an Übergängen zwischen Systemen
Fazit: Die hybride Cloud braucht hybride Sicherheit
Hybride Infrastrukturen bieten Unternehmen enorme Vorteile – doch sie erfordern ebenso konsequente und durchdachte Sicherheitsstrategien. Mit MetaDefender Cloud von OPSWAT lassen sich genau die Lücken schließen, die klassische Lösungen oft offenlassen: an Schnittstellen, beim Dateiaustausch und in komplexen Multi-Plattform-Umgebungen.
Wie sicher ist Ihre hybride Infrastruktur? Finden Sie es heraus – mit einer kostenlosen Testversion oder einer persönlichen Live-Demo. Weitere Informationen unter: https://www.treeconsult.de/…
Ihr Spezialist für IT-Infrastrukturmanagement, Automatisierung und Anwendungsintegration.
Sie erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für Ihr Geschäft.
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de

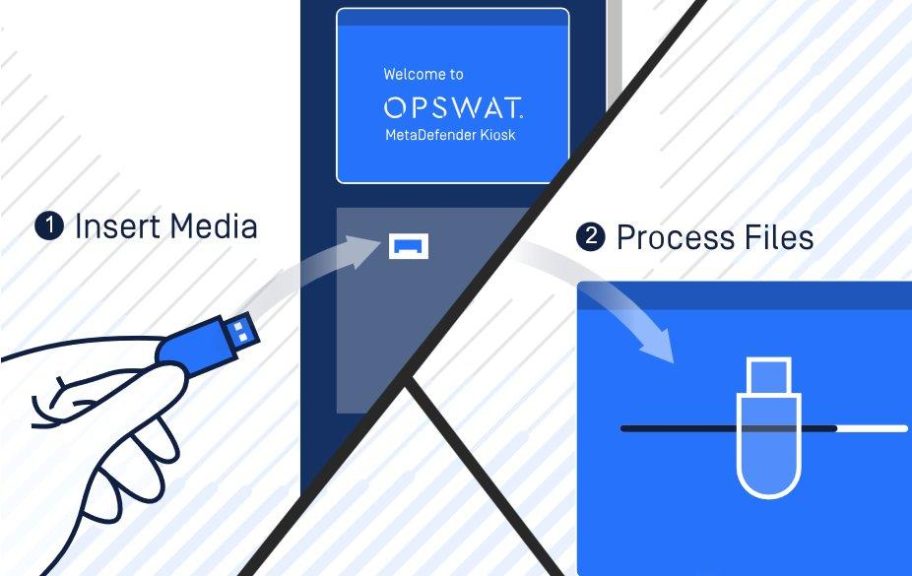
Effektive Schutzlösungen mit der Datenschleuse für Ihre IT-Sicherheit
Abhilfe schaffen Datenschleusen, individualisiert für jede Branche und jede einzelne Firma. Sie schützen vor Schadsoftware, Viren und anderen ungebetenen Gästen, die von mobilen Speichergeräten in Ihr Netzwerk eingeschleust werden.
Lesen Sie mehr über die Datenschleuse und ihre Vorzüge – oder lassen Sie sich hier direkt zu unserer individuellen Lösung für Ihr Unternehmen beraten!
IT Sicherheit heute: Schadsoftware bedroht die Produktion
Die Industrie 4.0 lebt von Daten und Informationen, die in allen Netzen und Systemen unterwegs sind. Cybersicherheit und Datenschutz sind die großen Themen unserer Zeit in Produktion und Dienstleistung.
Hat man sichere Netze für seinen Betrieb etabliert, droht neben der IT auch der operational technology eine oft unterschätzte Gefahr von außen: Malware kann über mobile Datenträger in Ihre Systeme gelangen.
Wechseldatenträger, etwa USB Sticks, externe Festplatten, auch CDs, werden häufig genutzt, um Angriffe auf die IT und OT Infrastruktur der Industrie durchzuführen.
Hochwirksame Datenschleusen verhindern genau diese Angriffe
Noch bevor die Daten auf dem Wechseldatenträger in Ihre Netze gelangen, scannt die Datenschleuse alle Bereiche von Datenträgern auf Malware, Viren und Co. Kritische Dateien oder schädliche Objekte, etwa Makros oder Skripte, können gelöscht werden, bevor sie Ihre Infrastruktur erreichen und dort Schaden anrichten. Anschließend werden die bereinigten Daten manipulationssicher abgespeichert.
Der USB Stick und andere mobile Träger: Einfallstor für teure Gefahren
Ihre Nutzung hat Vorteile und Nachteile, aber an vielen Stellen sind sie unverzichtbar: Mobile Wechseldatenträger werden in Unternehmen in vielfältigen Bereichen genutzt, etwa für den Austausch von Dateien zwischen Mitarbeitern, zur Sicherung wichtiger Daten, oder um Software und Updates auf Systeme zu übertragen. Sie dienen außerdem der Offline-Archivierung sensibler Informationen, insbesondere in Umgebungen mit eingeschränktem Zugang zum Internet.
Häufig kommen sie bei der Übertragung großer Dateien zum Einsatz, die nicht bequem per E-Mail verschickt werden können, oder zur Unterstützung externer Dienstleister, die beispielsweise Diagnosedaten auslesen oder Software-Updates installieren müssen.
Warum ist die Datenschleuse so wichtig?
Malsoftware und Viren, die über externe Wechseldatenträger in firmeneigene Systeme gelangen, sind ein hohes Risiko für Firmen – sie zählen zu den Top 10 der Gefahren, die von Experten für industrielle Infrastrukturen in Deutschland und in aller Welt ausgemacht werden.
Mit einer Datenschleuse sichern Sie diese Engstelle ab: Eine Datenschleuse ist eine speziell entwickelte Sicherheitslösung, die den kontrollierten und sicheren Datenaustausch zwischen unterschiedlichen Netzwerken ermöglicht.
Sie dient insbesondere dazu, mobile Datenträger wie USB-Sticks, externe Festplatten oder SD-Karten auf potenzielle Gefahren zu überprüfen, bevor diese in interne Infrastrukturen eingebunden werden. Solche Systeme sind besonders in Unternehmen von Bedeutung, die sensible Daten verwalten und hohen Sicherheitsanforderungen unterliegen.
Die Nutzung von mobilen Datenträgern birgt heute erhebliche Risiken, da ein Schadcode, Viren, Trojaner oder Ransomware unbemerkt übertragen werden können. Die Wechseldatenträgerschleuse ist hier ein wirksamer Schutz und trägt deutlich dazu bei, diese Gefahren zu minimieren.
Eine Datenschleuse ist oft mit mehreren Anti-Viren-Engines ausgestattet. Diese Softwarekomponenten erkennen, analysieren und entfernen Malware, was die Sicherheit erhöht und die Wahrscheinlichkeit reduziert, dass Schadsoftware in Ihr Firmennetzwerk eindringt.
Mehr Sicherheit, auch für die gesetzlichen Vorgaben
Unternehmen in Deutschland, die nach den Richtlinien des BSI (Bundesamt für Sicherheit in der Informationstechnik) arbeiten, profitieren von einer solchen Lösung gleich mehrfach.
Eine Datenschleuse ist nämlich auch ein wichtiger Baustein zur Erfüllung gesetzlicher Anforderungen und zur vorgeschriebenen Sicherstellung der IT-Sicherheit. Sie ermöglicht nicht nur die Kontrolle der Daten, sondern protokolliert auch den Datenaustausch: Damit lässt sich Transparenz schaffen im Hinblick darauf, wann welche Daten zu welchem Zweck geprüft und bewertet wurden.
Somit spart die Datenschleuse auch bares Geld: Denn Datenpannen und -lecks können im Ernstfall richtig teuer werden.
Stellen Sie sich sicher auf!
Die Anzahl der Cyberangriffe nimmt weltweit zu, was den Schutz vor Angriffen über Wechseldatenträger immer wichtiger macht. Eine Datenschleuse schützt nicht nur vor dem gefürchteten Schadcode, sondern gewährleistet auch, dass sensible Daten nicht unautorisiert aus dem Unternehmen gelangen.
In unserer komplexen, vielfältigen Welt der Digitalisierung ist die Datenschleuse also ein unverzichtbares Tool: Damit lässt sich die Sicherheit Ihrer Infrastrukturen im Umgang mit Dateien auf mobilen Datenträgern auf vergleichsweise einfache Art optimieren.
Datenschutz mit treeConsult: Wir sorgen für den sicheren Datenstrom!
Die Vorzüge unserer Datenschleuse Lösung überzeugen bereits zahlreiche Kunden, und das seit Jahren. Gemeinsam mit unseren Kunden erarbeiten wir einen umfassenden Schutz für den Datenaustausch in Ihrer Firma. Für mobile Datenträger unterschiedlichster Art haben wir die passende Datenschleuse, ausgewählt danach, welche Voraussetzungen in Ihrer Infrastruktur, den internen Abläufen und Besonderheiten der Branche gegeben sind.
Mehr Infos hier oder lassen Sie sich in einem ausführlichen Erstgespräch näher informieren – wir freuen uns auf Ihre Anfrage!
Ihr Spezialist für IT-Infrastrukturmanagement, Automatisierung und Anwendungsintegration.
Sie erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für Ihr Geschäft.
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de

Data in Transit-Verschlüsselung aktiv, aber trotzdem Files infiziert?
TLS, HTTPS, SFTP und VPN sorgen für verschlüsselte Übertragungen – aber nicht für sichere Inhalte. Malware, Zero-Day-Exploits oder manipulierte Office-Dokumente gelangen trotzdem unbemerkt ins Netzwerk.
In unserem Webinar zeigen wir, warum Transportverschlüsselung kein vollständiger Schutz ist – und welche Technologien wirklich helfen:
- Warum Transportverschlüsselung nur die halbe Wahrheit ist
- Typische Angriffsvektoren bei Dateiübertragungen (auch über HTTPS, SFTP, VPN)
- Zero-Day-Malware, eingebettete Bedrohungen & gefährliche Dateitypen
- Was „Sanitization“ bedeutet – und warum sie über AV-Scanning hinausgeht
- Wie OPSWAT mit Sanitization, Multiscanning & Proactive DLP schützt
- Praxisbeispiele und Best Practices für sicheren Dateiaustausch
Fakt ist: Hacker interessiert der Inhalt – nicht der Weg.
Anmeldung hier
Ihr Spezialist für IT-Infrastrukturmanagement, Automatisierung und Anwendungsintegration.
Sie erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für Ihr Geschäft.
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de

Dateibasierte Bedrohungen: Warum klassisches Antivirus nicht mehr reicht
Jeden Tag werden weltweit Milliarden von Dateien ausgetauscht – per E-Mail, über Upload-Portale, Cloud-Speicher oder automatisierte Schnittstellen. Was viele Unternehmen unterschätzen: Laut Studien beginnen über 70 % aller erfolgreichen Cyberangriffe mit einer manipulierten Datei.
Ob verschleierte Schadsoftware in PDF-Dokumenten, präparierte Office-Dateien mit Makros oder ausführbare Inhalte in Archiven – Angreifer nutzen genau die Schnittstellen, die Unternehmen für ihren Geschäftsbetrieb benötigen.
2. Problematik – Warum Single-AV nicht ausreicht
Klassische Antivirenlösungen sind ein wichtiges Sicherheitsfundament – aber sie erkennen nie alle Bedrohungen. Gründe dafür:
Unvollständige Erkennung: Jede Engine hat blinde Flecken, kein Hersteller deckt alle Varianten ab.
Zero-Day-Angriffe & Verschleierung: Neue Malware-Familien umgehen Signatur- und Heuristik-basierte Ansätze.
Compliance-Anforderungen: Standards wie ISO 27001, NIS2 oder KRITIS fordern mehrschichtige Kontrollen und dokumentierte Schutzmaßnahmen.
Die Realität zeigt: Wer ausschließlich auf eine einzelne Erkennungstechnologie vertraut, riskiert Angriffe, die unbemerkt bleiben – und gefährdet Geschäftsprozesse sowie regulatorische Sicherheitspflichten.
3. Lösungsansatz – Mehrschichtige Dateisicherheit
Moderne Dateisicherheit setzt auf mehrere Bausteine, die sich gegenseitig ergänzen:
Multi-AV-ScanningDurch die parallele Nutzung mehrerer Antiviren-Engines werden Erkennungsraten signifikant erhöht, Schwächen einzelner Hersteller kompensiert und Angriffsversuche schneller enttarnt.
Content Disarm & Reconstruction (CDR)Ein Paradigmenwechsel in der IT-Security: Statt Schadcode zu erkennen, werden potenziell gefährliche Inhalte (z. B. Makros, Skripte, eingebettete Objekte) aus Dateien entfernt. Das Ergebnis: eine nutzbare, saubere und sichere Datei – selbst dann, wenn die Malware noch völlig unbekannt ist.
Flexible IntegrationSicherheitsmechanismen wie Multi-AV-Scanning und CDR lassen sich nahtlos in bestehende Prozesse einbinden – ob in Upload-Portalen, E-Mail-Gateways, CI/CD-Pipelines oder automatisierte Workflows.
4. Fazit – Mindestmaß und Best Practice
Unternehmen, die dateibasierte Bedrohungen ernst nehmen, sollten Multi-AV-Scanning als Mindestmaß etablieren und CDR als präventiven Schutzlayer ergänzen. Nur so lassen sich Zero-Day-Angriffe, Verschleierungstechniken und Compliance-Anforderungen effektiv adressieren.
Die Botschaft ist klar:Mehr Engines. Mehr Prävention. Mehr Sicherheit.
5. Call to Action
Weitere Informationen sowie praxisorientierte Lösungspakete finden Sie HIER
Ihr Spezialist für IT-Infrastrukturmanagement, Automatisierung und Anwendungsintegration. Sie erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für Ihr Geschäft.
treeConsult bietet seit mehr als zwanzig Jahren umfangreiche IT-Services und ist Partner führender IT-Anbieter. treeConsult verzahnt die Geschäftsprozesse der Kunden eng mit deren Unternehmens-IT. Die eingesetzten Lösungen und alle Dienstleistungen vereinfachen, sichern, standardisieren und beschleunigen die Abläufe beim Unternehmen. treeConsult nützt Technologien, die die Aufwände zur Pflege der IT-Systemlandschaft beim Kunden klein halten, sorgt für Sicherheit und ermöglicht dem Kunden, streng wirtschaftlich zu arbeiten.
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de

Secure File Exchange & Automation
Besondere Daten, besondere Pflichten
Im Unternehmensalltag werden massenweise Daten nach außen übertragen. Dabei sind – entgegen oberflächlicher Betrachtung – fast alle nicht öffentlich, sensibel, besonders schützenswert oder wertvoll. Fast immer muss daher die Übertragung von Unternehmensdaten kontrolliert ablaufen.
Kontrolle muss sein – MFT muss sein: Ein Managed File Transfer (MFT)-System ist also nicht nur wünschenswert, es ist zwingend notwendig! Keine andere Art der Übertragung erfüllt auch nur annähernd die Anforderungen des Unternehmens an Kontrolle, Regelung und Sicherheit.
Hinzu kommen gesetzliche Auflagen und Forderungen. Die aktuellen Datenschutzanforderungen (DSGVO, Aktienrecht etc.) können kaum ohne professionelles Datenaustauschsystem eingehalten werden.
Entlastung für Mitarbeiter
MFT entlastet die Mitarbeiter: Das Tool räumt Rechtsunsicherheiten und Zweifel hinsichtlich des Kommunikationsweges aus. Die Anwender akzeptieren die Systeme, sie arbeiten gerne mit ihnen. Dies gilt nachweislich auch für Niederlassungen in verschiedenen Kulturkreisen. MFT-Systeme haben benutzerfreundliche Mail-, Explorer- und Webinterfaces.
Basisfunktion und … viel mehr!
Unternehmensdaten sind generell wertvoll, auch unabhängig von etwaigen besonderen Rechtsvorschriften. Daher sind sie bei Transport, Übertragung immer und umfassend zu schützen. Im gewissen Sinn greift dies sogar nach Ankunft beim Empfänger.
Kontrollierter Datenaustausch ist also Basisfunktion – MFT-Systeme leisten jedoch weit mehr. treeConsult hat eine unglaubliche Fülle an verschiedensten Anwendungen mit MFT- und EFSS-Systemen realisiert.
Die zentralen Anforderungen
Dabei ist immer wichtig: Die zeitlichen und ökonomischen Aufwände müssen sich im Rahmen halten und die Lösung muss sich nahtlos in die betrieblichen Abläufe einfügen. Jahrelange Erfahrung hilft, über MFT- und EFSS-Lösungen komplexeste Usecases abzubilden.
Portallösungen für kontrolliertes Handeln
Die MFT-Portallösungen regeln den Austausch von Dateien gemäß der individuellen Richtlinien des Unternehmens und einschlägiger Gesetze. Dies gilt auch für sehr großen Dateien bzw. riesige Datenmengen.
Es gilt auch in vielen anderen, oft vernachlässigten Fällen: Wenn Daten „nur“ zwischen Niederlassungen, zwischen Partnern oder Dienstleistern hin und her fließen, oder wenn Daten in seriöse Cloud-Anwendungen übertragen werden.
Mit Erfahrung: einfache Implementierung, professionelle Interaktion
Im Unternehmensalltag ergeben sich bei Datenübertragung Anforderungen verschiedenster Art. Diese müssen in professionellen Systemen exakt abgebildet werden. Projekte gestalten sich mitunter vielschichtig, daher verlangt die Implementierung große Erfahrung.
Bei entsprechender Expertise lassen sich Automatisierungsprojekte innerhalb kurzer Zeit implementieren. Dies erfolgt ohne Rückgriff auf professionelle Dienste oder Skripts. Dabei kann man Dateiübertragungen in Automatisierungssysteme von Drittanbietern nahtlos einbinden.
MFT-Betrieb schafft neue Usecases
MFT-Systeme bringen erhebliche Zeit- und Kostenvorteile, und Unternehmen realisieren nicht zu unterschätzende Wettbewerbsvorteile. Projekte wachsen über die Jahre relativ schnell: Zum einen entstehen viele weitere Praxisusecases, zum anderen fragen User die Systeme von sich aus nach.
Ein professionell aufgebautes, gut eingestelltes MFT-System lässt sich sehr leicht erweitern. MFT-Lösungen haben also weit mehr Potenzial, als man sich zu Beginn vorstellt.
Management von tausenden Partnern
Selbst Großprojekte mit tausenden von Projektpartnern, interne wie externe, lassen sich über das automatisierte File-Transfer-System abbilden: Pausenloser Zugriff durch immens viele Partner, ständiger Zuwachs an Dokumenten und laufende Veränderung – die Steuerung übernimmt das Systemmanagement.
Automatisieren, standardisieren, sichern …
Das System übernimmt das Sammeln, Zuordnen, Verarbeiten und Verteilen der Dateien über alle Plattformen – unabhängig von der Netzwerkstruktur. Somit vermindern sich Aufwand und Kosten.
Kontrollierte Datenübertragung braucht automatisierte, standardisierte Workflows. So laufen Dateiübertragungen verlässlich, sicher und rechtskonform. Im Idealfall arbeiten viele Server zusammen, um eine Vielzahl von Aufgaben zu erledigen.
… Fehler verhindern
Die Systeme verhindern Datenverluste oder nichtautorisierte Datenübertragungen, ebenso wie Fehlschläge, Irrläufer oder menschliches Versagen. Zugleich ist Zustellung garantiert und kann entsprechend nachgewiesen werden. Die Übertragung sollte verschlüsselt und virenüberprüft erfolgen.
Fazit
Managed File Transfer (MFT)-Systeme sind unverzichtbar für Unternehmen, die einen sicheren, kontrollierten und rechtskonformen Datenaustausch sicherstellen wollen. Sie bieten umfassenden Schutz für sensible Daten, entlasten Mitarbeiter und ermöglichen eine effiziente Integration in bestehende Arbeitsabläufe. Mit MFT-Systemen lassen sich komplexe Projekte und große Datenmengen problemlos handhaben, wodurch Unternehmen nicht nur Zeit und Kosten sparen, sondern auch ihre Wettbewerbsfähigkeit steigern. Die Investition in ein professionelles MFT-System ist daher ein entscheidender Schritt in Richtung einer sicheren und zukunftsfähigen IT-Infrastruktur.
treeConsult – Ihr Spezialist für IT-Infrastrukturmanagement, Automatisierung und Anwendungsintegration.
Sie erhalten Top-Herstellerlösungen und ausgefeilte Dienstleistungen für Ihr Geschäft.
Vorteile in der Zusammenarbeit mit uns: Produktauswahl – Erfahrung – Flexibilität
Was können wir für Sie tun?
treeConsult GmbH
Tuchinger Str. 21
85356 Freising
Telefon: +49 (8161) 9848-700
Telefax: +49 (8161) 9848-800
https://about.treeConsult.de
Geschäftsführer
Telefon: +49 (8161) 9848-700
E-Mail: vertrieb@treeconsult.de
