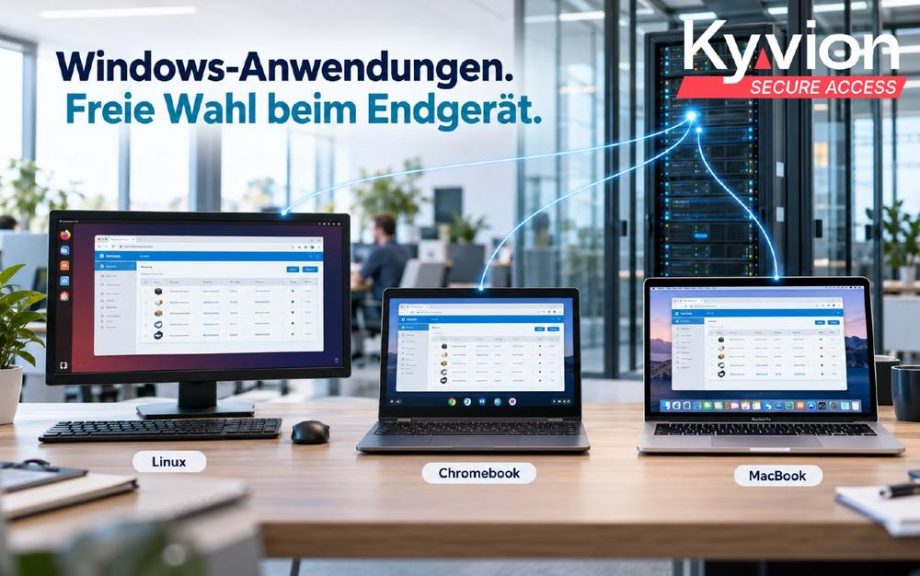
Windows-Anwendungen ohne Windows-PC: Mehr Freiheit am Arbeitsplatz, weniger Aufwand für die IT
Doch diese Schlussfolgerung lohnt eine Überprüfung. Eine Anwendung, die unter Windows ausgeführt werden muss, benötigt nicht zwangsläufig auch Windows auf dem Endgerät des Mitarbeiters. Läuft die Software auf einem zentralen Windows-System oder einem dafür vorgesehenen Firmen-PC, lässt sich der Zugriff über eine geeignete Lösung im Browser bereitstellen. Damit werden Linux-PCs, Chromebooks und MacBooks auch für Arbeitsplätze interessant, an denen Windows-Fachanwendungen zum Alltag gehören.
Für mittelständische Unternehmen eröffnet das eine praktische Möglichkeit: vorhandene Software weiterverwenden und gleichzeitig die Ausstattung der Arbeitsplätze neu gestalten.
Die laufenden Kosten entscheiden
Beim Vergleich von Arbeitsplatzrechnern fällt der Blick häufig zuerst auf den Kaufpreis. Im täglichen Betrieb entstehen jedoch weitere Kosten: Geräte müssen eingerichtet, Anwendungen installiert, Updates verteilt, Fehler untersucht und Ersatzrechner bereitgestellt werden. Je individueller die lokale Softwareausstattung ausfällt, desto größer kann der Betreuungsaufwand werden.
Ein wesentlicher Ansatzpunkt ist deshalb die Frage, welche Software tatsächlich auf jedem Endgerät installiert sein muss. Wird eine Fachanwendung zentral bereitgestellt, entfällt ihre lokale Installation auf den zugreifenden Geräten. Aktualisierungen und Konfigurationsänderungen erfolgen auf den ausführenden Systemen. Beim Austausch eines Endgeräts muss diese Anwendung dort nicht erneut eingerichtet werden.
Die Administration verschwindet dadurch nicht. Sie konzentriert sich jedoch stärker auf eine definierte Anwendungsumgebung. Am Arbeitsplatz kann eine schlankere Ausstattung ausreichen, die sich einfacher vereinheitlichen und betreuen lässt.
Linux und Chromebook machen andere Arbeitsplatzkonzepte möglich
Ein Linux-PCkann eine wirtschaftliche Alternative sein, wenn die benötigten Aufgaben mit Browseranwendungen und geeigneter lokaler Software abgedeckt werden. Unter passenden Voraussetzungen lässt sich auch vorhandene Hardware weiterverwenden. Voraussetzung für einen verlässlichen Betrieb sind unterstützte Geräte, eine gepflegte Betriebssystemumgebung und ein Dienstleister oder eine interne IT mit entsprechender Erfahrung.
Chromebooks verfolgen einen stark auf browsergestütztes Arbeiten ausgerichteten Ansatz. Für Arbeitsplätze mit klar definierten Aufgaben kann das die Bereitstellung und Betreuung vereinfachen. Verwaltungsfunktionen, Supportlaufzeiten der Geräte und gegebenenfalls erforderliche Managementlizenzen gehören dabei in die Planung.
Die bisherige Hürde ist häufig dieselbe: Eine unverzichtbare Windows-Anwendung passt nicht in das neue Arbeitsplatzkonzept. Genau hier kann die zentrale Bereitstellung ansetzen. Die Anwendung läuft weiterhin in ihrer vorgesehenen Windows-Umgebung, während die Bedienung über den Browser erfolgt.
Ein Unternehmen muss seine bewährte Warenwirtschaft somit nicht allein deshalb ersetzen, weil es an geeigneten Arbeitsplätzen auf Linux oder ChromeOS setzen möchte.
Auch das MacBook bekommt seinen Platz
Nicht jede Geräteentscheidung wird vom niedrigsten Anschaffungspreis bestimmt. Manche Beschäftigte bevorzugen ein MacBook, arbeiten bereits mit macOS oder benötigen es für andere Aufgaben. Eine einzelne Windows-Fachanwendung kann dann zusätzlichen Aufwand verursachen: Ein weiterer Rechner wird bereitgestellt oder eine lokale Windows-Umgebung eingerichtet und gepflegt.
Ein browserbasierter Zugriff eröffnet eine weitere Möglichkeit. Die benötigte Windows-Anwendung bleibt auf dem dafür vorgesehenen Unternehmenssystem und wird vom MacBook aus bedient. Eine zusätzliche lokale Windows-Installation kann für diesen Anwendungsfall entfallen.
Damit lässt sich ein hochwertiger, individuell gewünschter Arbeitsplatz mit bestehenden betrieblichen Anwendungen verbinden. Ob Linux-PC, Chromebook oder MacBook: Die Auswahl kann sich stärker danach richten, was der Mitarbeiter tatsächlich benötigt und womit er sinnvoll arbeitet.
Kyvion Secure Access verbindet Endgeräte und Windows-Anwendungen
Kyvion Secure Access, kurz KSA, ermöglicht den Zugriff auf bereitgestellte Windows-Desktops und entsprechend konfigurierte einzelne Anwendungen über einen HTML5-fähigen Browser. Auf dem zugreifenden Endgerät ist dafür keine zusätzliche KSA-Clientinstallation erforderlich.
Die Anwendung selbst wird weiterhin auf dem jeweiligen Windows-System ausgeführt. Eine bestehende Desktopanwendung muss dafür nicht zu einer Webanwendung umgebaut werden. Je nach Einsatzszenario erfolgt der Zugriff auf einen Firmen-PC, eine zentrale Desktopumgebung oder eine als RemoteApp bereitgestellte Anwendung.
Für Unternehmen bedeutet das: Die Windows-Umgebung bleibt dort bestehen, wo sie für den Betrieb der Software gebraucht wird. Am Arbeitsplatz entsteht mehr Spielraum bei der Wahl des Betriebssystems und der Hardware.
Die zentrale Ausführung kann außerdem dazu beitragen, lokale Kopien betrieblicher Daten zu reduzieren. Welche Übertragungsmöglichkeiten benötigt werden, lässt sich passend zum Arbeitsplatz festlegen. Zwischenablage, Dateiübertragung oder Laufwerkszugriffe sollten dabei bewusst freigegeben werden. Auch ein Browserarbeitsplatz benötigt weiterhin Updates, sichere Benutzerkonten und eine angemessene Absicherung des Endgeräts.
Wirtschaftlichkeit braucht eine vollständige Rechnung
Nicht jeder Arbeitsplatz eignet sich gleichermaßen für dieses Konzept. Spezielle USB-Geräte, besondere Druck- und Scanprozesse, grafikintensive Anwendungen oder die notwendige Arbeit ohne Netzwerkverbindung können andere Anforderungen stellen. Entscheidend sind die tatsächlich benötigten Funktionen und ein Praxistest mit der jeweiligen Anwendung.
Auch die Kosten müssen vollständig betrachtet werden. Neben dem Endgerät gehören die zentrale Infrastruktur, deren Betrieb, die Zugriffslösung und die erforderlichen Microsoft- und Anwendungslizenzen in die Kalkulation. Der Zugriff über den Browser ersetzt keine Lizenzprüfung.
Besonders interessant kann das Modell sein, wenn geeignete Windows-Systeme bereits vorhanden sind und viele Arbeitsplätze ähnliche Aufgaben erfüllen. Dann lässt sich konkret vergleichen, wie sich lokale Installationen, Einrichtungszeiten, Supportaufwand und Gerätewechsel durch eine zentrale Bereitstellung verändern.
Pauschale Einsparversprechen helfen dabei wenig. Aussagekräftiger ist die Frage, welche laufenden Arbeiten im eigenen Unternehmen entfallen, einfacher werden oder an zentraler Stelle gebündelt werden können.
Bewährte Software, mehr Auswahl am Arbeitsplatz
Unternehmen müssen sich nicht überall für dasselbe Endgerät entscheiden. Ein standardisierter Browserarbeitsplatz kann für die Auftragsbearbeitung sinnvoll sein, ein Linux-PC für andere Büroaufgaben und ein MacBook für Beschäftigte mit entsprechenden Anforderungen oder Präferenzen.
Mit einer geeigneten Bereitstellung können diese Geräte auf dieselben benötigten Windows-Anwendungen zugreifen. Das schafft Raum für eine Arbeitsplatzstrategie, die vorhandene Softwareinvestitionen berücksichtigt und zugleich Kosten, Betreuung und Benutzerbedürfnisse zusammenführt.
Kyvion unterstützt Unternehmen dabei, solche Einsatzmöglichkeiten mit Kyvion Secure Access zu prüfen. Ausgangspunkt sind die vorhandenen Anwendungen und die konkreten Arbeitsabläufe. Daraus ergibt sich, wo ein schlankerer Arbeitsplatz wirtschaftlich sinnvoll ist und wo ein MacBook die passende Wahl sein kann.
Windows bleibt dort, wo die Anwendung es benötigt. Welches Gerät auf dem Schreibtisch steht, lässt sich neu entscheiden.
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
https://kyvion.com/
Geschäftsführung
Telefon: 091149522261
E-Mail: m.hochgesang@kyvion.com

Der Dienstleister ist fertig – warum ist sein Zugang noch offen?
Was im Alltag praktisch erscheint, wirft eine wichtige Sicherheitsfrage auf: Warum darf ein externer Dienstleister weiterhin auf Systeme zugreifen, wenn aktuell kein Auftrag vorliegt?
Gerade im Mittelstand entstehen solche Situationen selten durch bewusste Entscheidungen. Ein Zugang wird für eine Installation eingerichtet, später für Support benötigt und schließlich zur dauerhaften Einrichtung. Mit jedem weiteren Softwarepartner, Wartungsunternehmen und IT-Dienstleister wächst eine Zugriffsstruktur, deren tatsächlichen Umfang irgendwann niemand mehr vollständig überblickt.
Aus einem Wartungsauftrag wird eine dauerhafte Berechtigung
Externe Unterstützung gehört zum Unternehmensalltag. Kaum ein Betrieb kann sämtliche Anwendungen, Server und technischen Anlagen ausschließlich mit eigenen Mitarbeitern betreuen. Die Zusammenarbeit mit Spezialisten ist sinnvoll und häufig Voraussetzung für einen zuverlässigen Betrieb. Entscheidend ist, worauf externe Dienstleister tatsächlich zugreifen können.
Das Risiko entsteht dort, wo die technische Berechtigung den eigentlichen Anlass überdauert. Ein Dienstleister benötigt möglicherweise für zwei Stunden Zugriff auf einen bestimmten Server. Sein Benutzerkonto erlaubt jedoch auch Wochen später eine Anmeldung. Vielleicht erreicht es zusätzlich Systeme, die für den ursprünglichen Auftrag überhaupt keine Rolle spielen.
Dabei kann sich die Situation aufseiten des Dienstleisters längst verändert haben. Mitarbeiter wechseln Zuständigkeiten oder verlassen das Unternehmen. Endgeräte werden ausgetauscht, Zugangsdaten geraten in falsche Hände. Ein ungenutzter Zugang bleibt deshalb sicherheitsrelevant, auch wenn ihn seit Monaten niemand bewusst verwendet hat.
Vertrauen in einen langjährigen Partner ist eine gute Grundlage für die Zusammenarbeit. Für die technische Freigabe braucht es zusätzlich einen nachvollziehbaren Zweck und einen definierten Zeitraum.
Eine erfolgreiche Anmeldung erklärt noch keinen Zugriffsbedarf
Viele Unternehmen konzentrieren sich beim Fernzugriff zunächst auf die Anmeldung. Ein starkes Passwort und eine zusätzliche Authentifizierung sind wichtige Schutzmaßnahmen. Sie beantworten jedoch vor allem die Frage, ob jemand die erforderlichen Anmeldemittel besitzt.
Offen bleibt, ob diese Person gerade einen Auftrag hat, welche Systeme sie dafür benötigt und wie lange der Zugriff erforderlich ist.
Auch ein erfolgreich authentifiziertes Konto kann zu weitreichende Rechte besitzen. Wird es missbraucht, bestimmen diese Rechte wesentlich darüber, welchen Schaden ein Angreifer anrichten kann. Deshalb sollte ein Fernwartungskonzept die Anmeldung mit einer möglichst engen Freigabe verbinden.
Der konkrete Wartungsauftrag liefert dafür den Maßstab: Wer soll welche Arbeit an welchem System durchführen? Wann beginnt der Einsatz, und wann endet die Berechtigung? Werden diese Fragen vorab beantwortet, lässt sich der technische Zugang wesentlich präziser gestalten.
Zugriff auf das benötigte System begrenzen
Ein Softwarepartner, der eine Fachanwendung wartet, benötigt dafür nicht automatisch eine Verbindung in größere Teile des Unternehmensnetzes. Häufig reicht eine Sitzung auf dem zugehörigen Server oder die Bereitstellung einer bestimmten Anwendung.
Eine solche Begrenzung reduziert die erreichbaren Ziele. Voraussetzung ist, dass auch die Berechtigungen auf dem Zielsystem und dessen Netzwerkverbindungen zum vorgesehenen Einsatzzweck passen. Ein eingeschränkter Fernzugang verliert einen Teil seiner Wirkung, wenn innerhalb der Sitzung anschließend umfassende Administratorrechte und beliebige weitere Verbindungen verfügbar sind.
Sichere Fernwartung entsteht deshalb aus dem Zusammenspiel mehrerer Maßnahmen. Die Zugriffslösung stellt den vorgesehenen Zugang bereit, die Konten erhalten angemessene Rechte und die Netzwerkstruktur begrenzt zusätzliche Verbindungen. So wird aus einer allgemeinen Zugangsmöglichkeit ein klar umrissener Arbeitsbereich.
Datenübertragung braucht eine bewusste Entscheidung
Zum Umfang eines Zugriffs gehört auch die Frage, welche Daten zwischen dem externen Endgerät und dem Unternehmenssystem übertragen werden dürfen.
Für viele Wartungsaufgaben genügt es, die Anwendung auf dem Zielsystem zu bedienen und deren Bildschirmausgabe zu sehen. Eine freigegebene Zwischenablage, lokale Laufwerke oder eine zusätzliche Dateiübertragung sind dafür nicht grundsätzlich erforderlich. Jede dieser Funktionen eröffnet einen weiteren Übertragungsweg, der zum jeweiligen Auftrag passen sollte.
Eine restriktive Grundkonfiguration schafft hier Klarheit. Zwischenablage, Dateiübertragung und Laufwerksweiterleitung bleiben zunächst deaktiviert. Benötigt ein Techniker für einen konkreten Arbeitsschritt beispielsweise eine Installationsdatei, kann dafür ein geeigneter, kontrollierter Übertragungsweg vorgesehen werden.
Die Verarbeitung der Fachanwendung kann dabei auf dem System im Unternehmen verbleiben. Dennoch werden Bildschirminhalte an das externe Endgerät übertragen. Auch deshalb bleiben ein angemessen geschütztes Endgerät und ein geeigneter Arbeitsplatz wichtige Bestandteile des Sicherheitskonzepts.
Nach der Wartung muss die Berechtigung enden
Der Abschluss eines Wartungsauftrags sollte einen technischen Abschluss haben. Zeitlich begrenzte Berechtigungen helfen dabei, diesen Schritt verbindlich zu machen. Warum personengebundene und zeitlich begrenzte Zugänge wichtig sind, zeigt sich auch bei der sicheren Bereitstellung interner Webanwendungen.
Wird ein Zugang nur für das vereinbarte Wartungsfenster freigegeben, hängt seine spätere Sperrung weniger davon ab, ob jemand daran denkt. Für einen erneuten Einsatz lässt sich die Berechtigung nach Prüfung des aktuellen Bedarfs wieder bereitstellen.
Dabei sind das Ende der Anmeldeberechtigung und das Ende einer laufenden Sitzung getrennt zu betrachten. Ein abgelaufenes Zeitfenster sollte nicht ungeprüft als Beleg dafür gelten, dass eine bereits bestehende Verbindung ebenfalls beendet wurde. Unternehmen sollten festlegen und technisch prüfen, wie beide Situationen behandelt werden.
Ebenso wichtig bleibt die regelmäßige Kontrolle vorhandener Konten. Wer Zugänge verantwortet, sollte erkennen können, welchem Partner sie zugeordnet sind, wofür sie benötigt werden und ob die Zusammenarbeit noch besteht.
Nachvollziehbarkeit unterstützt Betrieb und Sicherheit
Tritt nach einer Wartung eine Störung auf, beginnt häufig die Suche nach Zusammenhängen. Welcher Techniker war verbunden? Welches System wurde bearbeitet? In welchem Zeitraum fand der Einsatz statt?
Personenbezogene Benutzerkonten und nachvollziehbare Verbindungsinformationen erleichtern diese Klärung. Gemeinsam verwendete Sammelkonten erschweren dagegen die Zuordnung, weil mehrere Personen unter derselben Identität arbeiten.
Eine Sitzungsaufzeichnung kann die Dokumentation ergänzen und helfen, sichtbare Arbeitsschritte später nachzuvollziehen. Sie ersetzt jedoch weder eine geeignete Rechtevergabe noch die technische Protokollierung auf den Zielsystemen. Für ihren Einsatz sollten außerdem Zweck, Information der Beteiligten, Zugriffsrechte und Aufbewahrungsdauer geregelt sein.
Der Nutzen reicht über die Untersuchung eines Sicherheitsvorfalls hinaus. Nachvollziehbare Wartungseinsätze helfen auch bei der Fehlersuche, bei Übergaben und bei Rückfragen zwischen Unternehmen und Dienstleister.
Kontrollierte Fernwartung muss im Alltag praktikabel bleiben
Für kleine und mittlere Unternehmen ist entscheidend, dass sich solche Regeln ohne unverhältnismäßigen Betriebsaufwand umsetzen lassen. Ein Verfahren, das bei jeder Unterstützung umgangen wird, bietet wenig verlässlichen Schutz.
Kyvion Secure Access setzt hier mit der Bereitstellung ausgewählter Anwendungen und Systeme über den Browser an. Externe Benutzer können auf die für sie vorgesehenen Ziele zugreifen, ohne dass dafür ein VPN-Client auf ihrem Endgerät eingerichtet werden muss. Zeitlich begrenzte Zugriffsberechtigungen und eine optionale grafische Sitzungsaufzeichnung können die organisatorischen Vorgaben technisch unterstützen.
Für eine restriktive Bereitstellung bleiben Zwischenablage, Dateiübertragung und Laufwerksweiterleitung zunächst deaktiviert. Zusätzliche Funktionen werden entsprechend dem tatsächlichen Bedarf freigegeben. Die konkrete Absicherung ergibt sich dabei immer aus der eingerichteten Konfiguration, den Rechten auf den Zielsystemen und den begleitenden Betriebsprozessen.
So lässt sich auch im Mittelstand ein wichtiger Grundgedanke des privilegierten Zugriffsmanagements praktisch anwenden: Berechtigungen orientieren sich an der Aufgabe und bleiben auf den erforderlichen Umfang begrenzt.
Ein Wartungsauftrag braucht einen Zugang – und ein definiertes Ende
Unternehmen sollten externe Fernzugriffe als Teil eines geregelten Arbeitsprozesses behandeln. Zum Auftrag gehören die Freigabe, der passende technische Zugang, die nachvollziehbare Durchführung und der anschließende Entzug der Berechtigung.
Eine einfache Frage kann den Einstieg liefern: Welche externen Personen könnten sich heute an unseren Systemen anmelden, obwohl aktuell kein Wartungsauftrag besteht?
Wo die Antwort unklar bleibt, besteht konkreter Prüfbedarf. Denn ein erledigter Auftrag sollte keine dauerhafte Zugriffsmöglichkeit hinterlassen.
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
https://kyvion.com/
Geschäftsführung
Telefon: +49 (911) 49522261
E-Mail: m.hochgesang@kyvion.com

Sicherer Fernzugriff: Warum vertrauliche Daten nicht auf jedes Endgerät gehören
Damit ist eine neue Situation entstanden: Die Verbindung ist weiterhin geschützt, doch eine Kopie der Informationen liegt nun außerhalb der zentral verwalteten Unternehmensumgebung. Wer schützt diese Datei? Wird sie vom privaten Cloud-Backup erfasst? Können andere Benutzer des Geräts darauf zugreifen? Und wer stellt sicher, dass sie nach Abschluss der Arbeit wieder gelöscht wird?
An solchen alltäglichen Vorgängen zeigt sich, warum ein Sicherheitskonzept für den Fernzugriff über die Anmeldung hinausreichen muss. Unternehmen müssen auch festlegen, wo Informationen verarbeitet werden und über welche Wege sie auf andere Geräte gelangen dürfen.
Eine sichere Anmeldung ist der Anfang
Mehrfaktor-Authentifizierung, verschlüsselte Verbindungen und klar zugewiesene Berechtigungen bilden wesentliche Grundlagen eines geschützten Fernzugriffs. Sie erschweren unbefugte Zugriffe und helfen dabei, Benutzer auf die für ihre Arbeit vorgesehenen Systeme zu begrenzen.
Eine erfolgreiche Anmeldung beantwortet jedoch zunächst die Frage, wer eine Anwendung benutzen darf. Daraus folgt nicht automatisch, dass dieser Benutzer sämtliche dort erreichbaren Informationen auf ein beliebiges Endgerät übertragen können sollte.
Eine Mitarbeiterin kann beispielsweise berechtigt sein, Kundendaten in einer Fachanwendung zu bearbeiten, ohne dafür einen vollständigen Datenexport auf ihrem Notebook zu benötigen. Ein externer Dienstleister kann Wartungsarbeiten an einem Server durchführen müssen, ohne Dateien auf seinen eigenen Rechner mitzunehmen. Zwischen der Nutzung einer Anwendung und der Übertragung ihrer Daten liegt eine Sicherheitsentscheidung, die ausdrücklich getroffen werden sollte.
Die Zwischenablage wird zum Übertragungsweg
Im Arbeitsalltag gehören Kopieren, Einfügen und Speichern zu den selbstverständlichsten Funktionen. Gerade deshalb werden ihre Auswirkungen auf die Informationssicherheit leicht übersehen.
Eine freigegebene Zwischenablage kann Inhalte aus einer entfernten Sitzung in lokale Programme übertragen. Ein eingebundenes Laufwerk ermöglicht es, Dokumente unmittelbar auf dem zugreifenden Rechner abzulegen. Dateiübertragung und Druckfunktionen schaffen weitere Wege, über die Informationen die zentrale Umgebung verlassen können.
Jede dieser Funktionen kann für bestimmte Aufgaben sinnvoll sein. Entscheidend ist, ob sie für den jeweiligen Benutzer und Arbeitsablauf tatsächlich erforderlich ist. Werden solche Möglichkeiten pauschal freigegeben, entstehen zusätzliche Datenwege, die anschließend geschützt, überwacht und organisatorisch berücksichtigt werden müssen.
Der Schutzbedarf hängt dabei vom Inhalt ab. Eine öffentlich verfügbare Produktinformation verlangt eine andere Behandlung als eine Personalakte, eine technische Konstruktionszeichnung oder eine vertrauliche Mandantenunterlage.
Zentrale Verarbeitung reduziert lokale Datenbestände
Ein möglicher Ansatz besteht darin, Anwendungen auf den dafür vorgesehenen Systemen im Unternehmen auszuführen und dem Benutzer eine entfernte Bedienoberfläche bereitzustellen. Die fachliche Verarbeitung und Speicherung erfolgen dann auf dem Zielsystem. Auf dem zugreifenden Endgerät muss dafür keine vollständige lokale Arbeitskopie der verwendeten Dateien entstehen.
Wird dieses Prinzip mit gesperrter Dateiübertragung, deaktiviertem Laufwerksmapping und einer eingeschränkten Zwischenablage verbunden, lassen sich die vorgesehenen Übertragungswege deutlich reduzieren. Mitarbeiter können mit den benötigten Anwendungen arbeiten, während Unternehmen die Entstehung zusätzlicher Dateibestände auf externen Geräten begrenzen.
Das kann auch die Verwaltung erleichtern: Jede vermiedene lokale Kopie ist eine Datei weniger, deren Speicherort, Aufbewahrung und Löschung außerhalb der zentralen Umgebung organisiert werden müssen. Voraussetzung bleibt ein schlüssiges Gesamtkonzept mit passenden Berechtigungen, gepflegten Systemen und geschützten Endgeräten.
Auch Browserzugriff braucht geschützte Endgeräte
Ein browserbasierter Zugang vereinfacht die Bereitstellung, macht das zugreifende Gerät jedoch nicht bedeutungslos. Der Browser zeigt vertrauliche Inhalte an und nimmt Benutzereingaben entgegen. Ein kompromittiertes Betriebssystem, schädliche Browsererweiterungen oder ein ungeschütztes Benutzerkonto können deshalb weiterhin Risiken verursachen.
Ebenso wichtig ist eine präzise Einordnung der Datenübertragung: Auch bei einer entfernten Bildschirmdarstellung gelangen Informationen zum Endgerät – als sichtbare Bildschirminhalte. Eine gesperrte Zwischenablage verhindert weder das Abfotografieren des Bildschirms noch grundsätzlich jede Form einer Bildschirmaufnahme.
Der Sicherheitsgewinn liegt darin, bestimmte technische Übertragungswege zu begrenzen und lokale Dateikopien zu vermeiden. Unternehmen sollten daraus kein pauschales Versprechen ableiten, dass Informationen unter allen Umständen die eigene Umgebung nicht verlassen könnten.
Freigaben sollten sich am tatsächlichen Bedarf orientieren
Ein tragfähiges Zugriffskonzept beginnt mit den Anforderungen der jeweiligen Tätigkeit. Wer ausschließlich eine interne Fachanwendung bedient, benötigt möglicherweise weder lokale Laufwerke noch Dateiübertragung. Bei anderen Aufgaben kann ein gezielter Austausch notwendig sein, etwa wenn freigegebene Dokumente an einen Geschäftspartner übermittelt werden müssen.
Solche Unterschiede sprechen für bewusst eingerichtete Freigaben. Eine zusätzliche Funktion sollte einen nachvollziehbaren Zweck erfüllen und zum Schutzbedarf der Informationen passen. Ändern sich Aufgaben oder Zuständigkeiten, gehört auch die Freigabe erneut auf den Prüfstand.
Für Unternehmen im Gesundheitswesen, in der Pflege, in Kanzleien oder in der Industrie ist diese Betrachtung besonders relevant, wenn sensible personenbezogene Informationen oder wertvolles Unternehmenswissen verarbeitet werden. Welche Daten wohin übertragen werden dürfen, ergibt sich aus den jeweiligen rechtlichen, vertraglichen und betrieblichen Anforderungen. Technische Zugriffsbeschränkungen können helfen, diese Vorgaben im Arbeitsalltag umzusetzen.
Wie Kyvion Secure Access diesen Ansatz unterstützt
Kyvion Secure Access powered by SparkView ermöglicht den browserbasierten Zugriff auf freigegebene Desktops und Anwendungen. Bei einer Bereitstellung auf der eigenen Infrastruktur laufen die Anwendungen weiterhin auf den internen Zielsystemen. Benutzer bedienen sie über ihre entfernte Sitzung.
Kyvion setzt dabei auf eine restriktive Grundkonfiguration: Zwischenablage, Dateiübertragung und Laufwerksmapping bleiben zunächst deaktiviert. Werden diese Funktionen für einen konkreten Arbeitsablauf benötigt, können sie gezielt freigegeben werden. Jede Öffnung schafft einen zusätzlichen Übertragungsweg und sollte entsprechend bewertet werden.
So lässt sich die Nutzung einer internen Anwendung von der Möglichkeit trennen, Dateien auf das zugreifende Gerät zu übernehmen. Für Mitarbeiter im Homeoffice ebenso wie für externe Dienstleister entsteht dadurch ein Zugang, dessen Funktionsumfang sich am tatsächlichen Bedarf orientiert.
Für Unternehmen lohnt sich deshalb ein genauer Blick auf die bestehenden Fernzugänge: Welche Informationen können Benutzer nach der Anmeldung übertragen, wo entstehen lokale Kopien, und welche Freigaben sind für die Arbeit wirklich erforderlich? Die Antworten zeigen, wie weit der Schutz über die verschlüsselte Verbindung hinausreicht.
Die Kyvion GmbH ist ein deutscher IT-Security-Spezialist mit Fokus auf praxisnahe und wirtschaftliche Sicherheitslösungen für kleine und mittelständische Unternehmen. Im Mittelpunkt stehen der sichere Zugriff auf Anwendungen und IT-Systeme, der Schutz privilegierter Zugänge, starke Authentifizierung sowie Netzwerk- und Datensicherheit.
Mit Lösungen wie Kyvion Secure Access ermöglicht Kyvion Unternehmen, interne Anwendungen, Server und administrative Systeme sicher über den Browser bereitzustellen – ohne klassische VPN-Verbindungen und ohne zusätzliche Software auf den Arbeitsplätzen. Ergänzt wird das Portfolio durch moderne Multi-Faktor- und Passkey-Authentifizierung sowie Lösungen für den Schutz und die souveräne Bereitstellung geschäftskritischer Daten.
Kyvion verfolgt dabei einen konsequent praxisorientierten Ansatz: IT-Sicherheit soll wirksam, verständlich, integrierbar und auch für mittelständische Unternehmen wirtschaftlich umsetzbar sein. Bestehende IT-Infrastrukturen werden dabei nicht unnötig ersetzt, sondern gezielt abgesichert und um moderne Sicherheitsmechanismen erweitert.
Weitere Informationen unter: www.kyvion.com
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
https://kyvion.com/
Geschäftsführung
Telefon: +49 (911) 49522261
E-Mail: m.hochgesang@kyvion.com

MFA allein reicht nicht: Warum sicherer Fernzugriff erst nach der Anmeldung beginnt
Ist nur der betroffene Server zugänglich? Oder eröffnet die Verbindung zugleich einen Weg zu weiteren Systemen? Arbeitet der Techniker mit einem passend eingeschränkten Konto oder mit umfassenden Administratorrechten? Endet seine Berechtigung mit dem Wartungsauftrag oder bleibt sie für den nächsten Einsatz bestehen?
An solchen Fragen zeigt sich, wie belastbar ein Fernzugriffskonzept wirklich ist. Mehrfaktor-Authentifizierung ist ein wichtiger Sicherheitsbaustein. Sie legt jedoch weder den Umfang der erreichbaren Ressourcen noch die Berechtigungen innerhalb einer Anwendung fest.
Eine bestätigte Identität ist noch keine passende Berechtigung
Authentifizierung prüft, ob ein Benutzer seine behauptete Identität ausreichend nachweisen kann. Autorisierung legt fest, welche Ressourcen und Funktionen dieser Benutzer nutzen darf. Beide Aufgaben müssen zusammenpassen.
Diese Trennung gehört auch zu den Grundlagen des Zero-Trust-Modells. Das US-amerikanische National Institute of Standards and Technology beschreibt Authentifizierung und Autorisierung als eigenständige Funktionen. Die Zugehörigkeit zu einem internen Netzwerk begründet dabei allein kein Vertrauen. Entscheidend ist der Zugriff auf die jeweilige Ressource.
Für Unternehmen bedeutet das: Eine erfolgreich bestätigte Anmeldung darf nicht automatisch zu weitreichenden Zugriffsrechten führen. Ein Mitarbeiter, der seine Warenwirtschaft benötigt, braucht deshalb keinen Zugang zu Verwaltungsoberflächen der Infrastruktur. Ein Softwarepartner, der eine Anwendung wartet, benötigt nicht zwangsläufig Zugriff auf weitere Server im gleichen Netz.
Die praktische Herausforderung besteht darin, diese Grenzen technisch durchzusetzen. Eine interne Vorgabe, nach der ein Dienstleister nur einen bestimmten Server verwenden soll, schützt wenig, wenn seine Verbindung auch andere Systeme erreichbar macht.
Der Umfang der Verbindung bestimmt den möglichen Schaden
Ein VPN kann sicher und eng begrenzt konfiguriert werden. Kritisch wird es, wenn die eingerichtete Verbindung mehr Netzwerkzugriff ermöglicht, als für die konkrete Aufgabe erforderlich ist. Dann hängt die tatsächliche Begrenzung unter anderem von Firewall-Regeln, Segmentierung und den Berechtigungen auf den Zielsystemen ab.
Gerade in gewachsenen IT-Umgebungen können sich diese Ebenen auseinanderentwickeln. Ein Wartungszugang bleibt bestehen, obwohl der Auftrag abgeschlossen ist. Eine Firewall-Regel wird für einen kurzfristigen Einsatz erweitert und später nicht zurückgenommen. Ein Benutzerkonto erhält zusätzliche Rechte, weil eine Anwendung andernfalls nicht funktioniert.
Jede einzelne Entscheidung lässt sich im Tagesgeschäft erklären. Zusammengenommen kann daraus jedoch ein Fernzugriff entstehen, dessen Reichweite niemand mehr bewusst festgelegt hat. MFA ändert an dieser Reichweite nichts.
Ein sinnvoller Ausgangspunkt ist deshalb die konkrete Aufgabe: Welche Anwendung oder welches System wird benötigt? Welche Berechtigungen sind dort erforderlich? Wie lange soll der Zugang bestehen? Erst daraus sollte sich die technische Verbindung ergeben.
Gezielter Anwendungszugriff schafft klarere Grenzen
Für viele typische Fernzugriffsaufgaben lässt sich der Zugang unmittelbar auf ausgewählte Anwendungen oder Systeme ausrichten. Der Benutzer erhält beispielsweise eine freigegebene Remotedesktop-Sitzung, eine SSH-Verbindung oder Zugang zu einer internen Webanwendung.
Damit lässt sich vermeiden, dass für jede einzelne Aufgabe eine allgemeine Netzwerkverbindung auf dem Endgerät benötigt wird. Die Auswahl des freigegebenen Ziels und die Rechte innerhalb dieses Ziels müssen allerdings gemeinsam betrachtet werden. Auch eine einzelne Remotedesktop-Sitzung kann weitreichende Möglichkeiten eröffnen, wenn das verwendete Konto umfassende Rechte besitzt oder der Zielserver weitere Systeme erreichen kann.
Die Zugriffsebene und die interne Sicherheitsarchitektur gehören deshalb zusammen. Segmentierung, passende Systemkonten und gepflegte Zielsysteme bleiben erforderlich.
Kyvion Secure Access powered by SparkView unterstützt diesen Ansatz durch browserbasierten Zugriff auf freigegebene Ressourcen. Je nach Einsatz lassen sich unter anderem RDP-, SSH- und Webzugriffe bereitstellen. Der ReverseAgent ermöglicht dabei Verbindungen aus dem internen Netz zum Gateway, sodass für die angebundenen Zielsysteme keine direkte eingehende Veröffentlichung im Internet erforderlich ist.
Das Gateway wird dadurch zu einer zentralen Sicherheitskomponente. Seine Absicherung, Aktualisierung und Konfiguration sind entsprechend sorgfältig zu behandeln.
Auch innerhalb der Sitzung braucht es Grenzen
Mit der Auswahl des Zielsystems ist die Gestaltung des Zugriffs noch nicht abgeschlossen. Innerhalb einer Sitzung können Funktionen wie Zwischenablage, Laufwerksumleitung oder Dateiübertragung darüber entscheiden, wie Informationen zwischen dem Unternehmenssystem und dem entfernten Endgerät bewegt werden.
Was für einen Mitarbeiter im Alltag sinnvoll ist, kann für einen zeitlich begrenzten Wartungsauftrag unnötig sein. Deshalb sollten Unternehmen solche Funktionen anhand des jeweiligen Einsatzes freigeben. Der Maßstab ist der tatsächliche Arbeitsbedarf.
Browserbasierter Zugriff kann den Installationsaufwand auf dem Endgerät reduzieren. Er macht das Endgerät jedoch nicht automatisch vertrauenswürdig. Schadsoftware auf einem entfernten Rechner kann weiterhin Eingaben oder sichtbare Inhalte erfassen. Ebenso bleiben die Berechtigungen auf dem Zielsystem maßgeblich dafür, welche Handlungen innerhalb der Sitzung möglich sind.
Ein tragfähiges Konzept verbindet daher die sichere Anmeldung mit begrenzten Zugriffszielen, geeigneten Systemrechten und bewusst gewählten Übertragungsfunktionen.
Bei privilegierten Zugriffen wird die Trennung besonders wichtig
Besondere Aufmerksamkeit verdienen Sitzungen mit administrativen Rechten. Hier kann bereits ein einzelner Zugang Änderungen an geschäftskritischen Systemen ermöglichen.
Für externe Wartung ist es sinnvoll, die persönliche Identität des Technikers vom verwendeten Systemkonto zu trennen. Der Dienstleister meldet sich mit seiner eigenen Identität an; für die Verbindung zum Zielsystem wird ein dafür vorgesehenes Konto verwendet. Bei entsprechender Einrichtung muss dessen Kennwort dem Dienstleister nicht offengelegt werden.
Diese Trennung erleichtert es, den persönlichen Zugang unabhängig vom technischen Konto zu verwalten. Sie ersetzt allerdings weder eine passende Rechtevergabe noch die Pflege und gegebenenfalls Rotation der Systemkennwörter.
Kyvion Secure Access bietet hierfür Bausteine für privilegierte Fernzugriffe. Dazu gehören die Trennung von Benutzer- und Systemkonten sowie die grafische Aufzeichnung unterstützter Sitzungen. Eine solche Aufzeichnung kann bei der nachträglichen Prüfung sichtbarer Vorgänge helfen. Sie ist jedoch kein vollständiges Protokoll aller Änderungen auf dem Zielsystem. Für eine belastbare Untersuchung bleiben ergänzende System- und Anwendungsprotokolle erforderlich.
Ein überschaubarer Wartungsfall ist ein guter Anfang
Für kleine und mittlere Unternehmen muss die Verbesserung des Fernzugriffs kein Großprojekt sein. Ein konkreter Wartungszugang bietet häufig einen geeigneten Einstieg.
An diesem Beispiel lässt sich prüfen, ob die erreichbaren Systeme zum Auftrag passen, ob das verwendete Konto angemessene Rechte besitzt und ob die Berechtigung nach Abschluss weiterhin benötigt wird. Ebenso lässt sich feststellen, welche Übertragungsfunktionen tatsächlich erforderlich sind und welche Informationen für eine spätere Prüfung vorliegen.
Aus einer solchen Betrachtung entsteht ein nachvollziehbares Muster für weitere Zugänge. Das erleichtert die Verwaltung und schafft eine gemeinsame Grundlage für Unternehmen und IT-Dienstleister.
Die entscheidende Prüfung beginnt nach dem Login
Unternehmen sollten ihre Fernzugriffe deshalb auch aus der Perspektive eines bereits angemeldeten Benutzers betrachten. Welche Systeme sind erreichbar? Welche Daten lassen sich übertragen? Welche Änderungen sind möglich? Und welche Zugänge bestehen weiter, obwohl ihr ursprünglicher Zweck entfallen ist?
Die Antworten zeigen, ob die technische Umsetzung den tatsächlichen Bedarf abbildet. MFA schützt einen wichtigen Teil des Zugangs. Begrenzte Ressourcen, passende Rechte und kontrollierte Sitzungen bestimmen, wie sicher anschließend gearbeitet werden kann.
Kyvion unterstützt Unternehmen dabei, bestehende Fernzugriffe anhand konkreter Anwendungs- und Wartungsszenarien zu prüfen und mit Kyvion Secure Access gezielt bereitzustellen. Ein klar abgegrenzter Anwendungsfall kann dabei zeigen, wie sich sicherer Zugriff und praktikable Abläufe miteinander verbinden lassen.
Die Kyvion GmbH ist ein deutscher IT-Security-Spezialist mit Fokus auf praxisnahe und wirtschaftliche Sicherheitslösungen für kleine und mittelständische Unternehmen. Im Mittelpunkt stehen der sichere Zugriff auf Anwendungen und IT-Systeme, der Schutz privilegierter Zugänge, starke Authentifizierung sowie Netzwerk- und Datensicherheit.
Mit Lösungen wie Kyvion Secure Access ermöglicht Kyvion Unternehmen, interne Anwendungen, Server und administrative Systeme sicher über den Browser bereitzustellen – ohne klassische VPN-Verbindungen und ohne zusätzliche Software auf den Arbeitsplätzen. Ergänzt wird das Portfolio durch moderne Multi-Faktor- und Passkey-Authentifizierung sowie Lösungen für den Schutz und die souveräne Bereitstellung geschäftskritischer Daten.
Kyvion verfolgt dabei einen konsequent praxisorientierten Ansatz: IT-Sicherheit soll wirksam, verständlich, integrierbar und auch für mittelständische Unternehmen wirtschaftlich umsetzbar sein. Bestehende IT-Infrastrukturen werden dabei nicht unnötig ersetzt, sondern gezielt abgesichert und um moderne Sicherheitsmechanismen erweitert.
Weitere Informationen unter: www.kyvion.com
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
https://kyvion.com/
Geschäftsführung
Telefon: 091149522261
E-Mail: m.hochgesang@kyvion.com

Braucht der Mittelstand SASE? Wann eine umfassende Architektur sinnvoll ist – und wann gezielter Zugriff genügt
In dieser Diskussion fällt häufig der Begriff SASE. Dahinter steht ein Architekturansatz, der Netzwerk- und Sicherheitsfunktionen zusammenführt und überwiegend über Cloud-Dienste bereitstellt. Für Unternehmen kann das erhebliche Vorteile bieten. Ob eine umfassende SASE-Architektur zum eigenen Betrieb passt, lässt sich jedoch erst beantworten, wenn Anwendungen, Standorte, Benutzer und Schutzbedarf genauer betrachtet werden.
Die Kyvion GmbH empfiehlt deshalb, die Entscheidung vom konkreten Bedarf ausgehend zu treffen. Ein mittelständisches Unternehmen mit zahlreichen Niederlassungen und umfangreicher Cloud-Nutzung benötigt möglicherweise eine andere Architektur als ein Betrieb, der ausgewählte interne Anwendungen für Mitarbeiter und Dienstleister erreichbar machen möchte.
Was SASE tatsächlich umfasst
SASE steht für „Secure Access Service Edge“. Der Ansatz verbindet die Steuerung von Netzwerkverbindungen mit Sicherheitsdiensten für den Zugriff auf Anwendungen, Cloud-Angebote und das Internet. Typische Bestandteile sind softwaregesteuerte Standortvernetzung, sichere Web-Gateways, Sicherheitskontrollen für Cloud-Anwendungen und Zero Trust Network Access. Bei letzterem werden Zugriffe anhand von Identitäten, Berechtigungen und weiteren Bedingungen gezielt freigegeben.
Damit geht SASE deutlich über einen einzelnen Fernzugang hinaus. Eine entsprechend umgesetzte Architektur kann die Vernetzung und Zugriffssicherheit über mehrere Standorte und Arbeitsorte hinweg zusammenführen. Welche Funktionen tatsächlich enthalten sind und wie sie zusammenwirken, muss allerdings für das jeweilige Angebot geprüft werden.
Für die Entscheidung ist diese Unterscheidung wesentlich. Wer einen sicheren Wartungszugang zu zwei Servern benötigt, hat zunächst eine andere Aufgabe zu lösen als ein Unternehmen, das die Vernetzung und Sicherheitsrichtlinien für zahlreiche Niederlassungen vereinheitlichen möchte.
Wann SASE für mittelständische Unternehmen sinnvoll sein kann
Ein überzeugender Einsatzfall entsteht dort, wo viele unterschiedliche Verbindungen und Sicherheitsanforderungen zusammenkommen. Beschäftigte wechseln zwischen Büro, Homeoffice und unterwegs. Niederlassungen benötigen zuverlässige Verbindungen. Anwendungen befinden sich teils im eigenen Rechenzentrum, teils bei Cloud-Anbietern. Gleichzeitig sollen Sicherheitsregeln möglichst einheitlich gelten.
In einer solchen Umgebung kann eine SASE-Architektur helfen, bislang getrennte Aufgaben zusammenzuführen. Der Nutzen liegt dann in der Möglichkeit, Verbindungen, Zugriffsregeln und Sicherheitsdienste über eine gemeinsame Architektur zu organisieren.
Das kann auch für kleinere Unternehmen relevant sein. Ein Betrieb mit wenigen Beschäftigten, mehreren Standorten und hoher Cloud-Abhängigkeit kann einen größeren Bedarf an zentralen Netzwerk- und Sicherheitsdiensten haben als ein deutlich größeres Unternehmen mit einer überwiegend lokalen IT. Die Anzahl der Mitarbeiter allein ist deshalb kein ausreichendes Entscheidungskriterium.
Wenn vor allem der Zugriff auf einzelne Anwendungen fehlt
Viele mittelständische Unternehmen betreiben weiterhin wichtige Anwendungen auf eigenen Servern. Dazu gehören Warenwirtschaft, ERP-Systeme, technische Fachsoftware oder gewachsene Branchenlösungen. Die vorhandene Firewall und Standortvernetzung erfüllen möglicherweise ihren Zweck. Die offene Aufgabe besteht darin, bestimmte Anwendungen auch außerhalb des Büros sicher nutzen zu können.
Hier lohnt sich eine genaue Eingrenzung: Benötigt ein Mitarbeiter eine Verbindung zu einem ganzen Netzbereich oder lediglich zu seiner Fachanwendung? Muss ein externer Dienstleister mehrere Systeme erreichen oder ausschließlich einen bestimmten Wartungsserver? Welche Funktionen sind für diese Arbeit tatsächlich erforderlich?
Aus diesen Fragen kann sich ergeben, dass eine gezielte Ergänzung der vorhandenen Infrastruktur den aktuellen Bedarf abdeckt. Das bedeutet allerdings nicht, dass damit sämtliche Sicherheitsaufgaben gelöst sind. Endgeräteschutz, Identitätsverwaltung, Netzwerksegmentierung, Datensicherung und ein zuverlässiger Update-Prozess bleiben erforderlich.
Kosten und Betrieb gehören in die Entscheidung
Eine Architektur muss im täglichen Betrieb beherrschbar sein. Deshalb sollten Unternehmen neben dem Funktionsumfang auch Einführung, laufende Kosten und administrative Aufgaben bewerten. Entscheidend ist, welche bisherigen Systeme ersetzt werden können und welche weiterhin benötigt werden.
Auch die Einbindung bestehender Anwendungen verdient Aufmerksamkeit. Funktioniert die Fachsoftware mit dem vorgesehenen Zugriffsmodell? Welche Anforderungen entstehen an Endgeräte und Benutzerverwaltung? Wie werden Störungen untersucht, und wer trägt die Verantwortung für den laufenden Betrieb?
Bei cloudbasierten Sicherheitsdiensten kommen weitere Fragen hinzu. Unternehmen sollten klären, welche Daten verarbeitet werden, wo diese Verarbeitung stattfindet und welche Abhängigkeiten von Internetverbindungen und Anbietern entstehen. Ebenso wichtig ist ein realistischer Blick auf einen späteren Anbieterwechsel. Eine Lösung sollte anhand dieser Bedingungen bewertet werden, unabhängig davon, unter welchem Architekturbegriff sie angeboten wird.
Bestehende Infrastruktur gezielt weiterentwickeln
Eine leistungsfähige Firewall bleibt ein wichtiger Bestandteil vieler mittelständischer IT-Umgebungen. Zusätzliche Anforderungen an Fernzugriffe müssen deshalb nicht automatisch zum Austausch der vorhandenen Infrastruktur führen. Häufig ist zunächst zu prüfen, wie sich diese sinnvoll ergänzen lässt.
Mit Kyvion Secure Access verfolgt Kyvion einen Ansatz für den gezielten browserbasierten Zugriff auf freigegebene Anwendungen und Systeme. Je nach Einsatzfall können Mitarbeiter oder Dienstleister beispielsweise auf Windows-Anwendungen, entfernte Desktops, SSH-Systeme oder interne Webanwendungen zugreifen.
Für geeignete Szenarien ermöglicht ein Reverse Agent die Anbindung interner Systeme über eine ausgehend aufgebaute Verbindung zum Gateway. Dadurch müssen die Zielsysteme nicht jeweils mit ihrem eigenen Dienst öffentlich erreichbar gemacht werden.
Kyvion Secure Access lässt sich damit als Ergänzung bestehender Infrastruktur einordnen. Es ist keine vollständige SASE-Plattform und übernimmt nicht automatisch Aufgaben wie umfassende Standortvernetzung, die Kontrolle sämtlicher Cloud-Dienste oder die Absicherung des gesamten Internetverkehrs. Sein Einsatzbereich ist der kontrollierte Zugriff auf ausgewählte Ressourcen.
Der konkrete Bedarf entscheidet
Für den Mittelstand gibt es keine allgemeingültige Antwort auf die Frage, ob SASE benötigt wird. Eine umfassende Architektur kann sinnvoll sein, wenn Standortvernetzung, Cloud-Nutzung und verteilte Arbeitsplätze gemeinsam organisiert werden müssen. Steht dagegen vor allem der Zugriff auf bestimmte interne Anwendungen im Vordergrund, kann eine gezielte Ergänzung angemessen sein.
Der erste Schritt sollte deshalb eine Bestandsaufnahme sein: Welche Personen benötigen welche Anwendungen, von welchen Arbeitsorten und unter welchen Bedingungen? Daraus lassen sich Berechtigungen, technische Anforderungen und ein passendes Betriebsmodell ableiten.
Kyvion unterstützt Unternehmen und IT-Systemhäuser dabei, diese Anforderungen einzuordnen und gezielten Fernzugriff in bestehende Umgebungen zu integrieren. Informationen zu browserbasiertem Zugriff und möglichen Einsatzszenarien bietet die Lösungsseite „Sicherer Fernzugriff ohne VPN“.
Unternehmen, die ihre Fernzugriffe weiterentwickeln möchten, können mit Kyvion besprechen, welche Anwendungen erreichbar sein sollen und wie sich die erforderlichen Zugriffe in ihrer bestehenden Infrastruktur umsetzen lassen.
Privilegierte Zugriffe verdienen besondere Aufmerksamkeit
Neben der Frage nach einer passenden Netzwerk- und Sicherheitsarchitektur sollten Unternehmen betrachten, mit welchen Berechtigungen auf ihre Systeme zugegriffen wird. Ein Mitarbeiter, der seine Fachanwendung verwendet, benötigt andere Rechte als ein Administrator oder ein externer Dienstleister, der einen Server wartet. Gerade privilegierte Konten verdienen besondere Aufmerksamkeit, weil sich mit ihnen weitreichende Änderungen durchführen lassen.
Hier setzt Privileged Access Management, kurz PAM, an. Es befasst sich mit der kontrollierten Nutzung besonders mächtiger Zugriffsrechte. Dazu können die Verwaltung administrativer Zugangsdaten, Freigabeverfahren, zeitliche Begrenzungen und die Aufzeichnung von Sitzungen gehören. Welche dieser Funktionen erforderlich sind, hängt von den Systemen, den Risiken und den betrieblichen Abläufen ab.
SASE und PAM behandeln damit unterschiedliche, miteinander verbundene Aufgaben. Eine sichere Verbindung zu einer Anwendung beantwortet noch nicht vollständig, welche administrativen Rechte innerhalb des Zielsystems genutzt werden dürfen. Unternehmen sollten deshalb auch festlegen, wer privilegierte Zugriffe erhält, welchen Zweck sie erfüllen und wann sie wieder entzogen werden.
Für mittelständische Betriebe kann ein praktikabler Einstieg darin bestehen, administrative Fernzugriffe gezielt zu organisieren. Externe Dienstleister erhalten Zugang zu den freigegebenen Wartungssystemen. Persönliche Benutzerkonten und die für den Zugriff verwendeten Systemkonten werden getrennt betrachtet. Sitzungsaufzeichnungen können ergänzend helfen, den sichtbaren Ablauf einer Wartung nachzuvollziehen. Dabei sind Datenschutz, Zugriffsrechte auf Aufzeichnungen und angemessene Aufbewahrungsfristen zu berücksichtigen.
Kyvion Secure Access unterstützt ausgewählte Bausteine dieses Ansatzes, darunter die Trennung von Benutzer- und Systemkonten, zeitlich begrenzte Zugangsberechtigungen und die grafische Aufzeichnung unterstützter Sitzungen. Eine solche Aufzeichnung dokumentiert den sichtbaren Sitzungsverlauf; sie ist kein vollständiges Protokoll aller Ereignisse auf dem Zielsystem.
Kyvion Secure Access ist damit auch für Unternehmen interessant, die ihre privilegierten Fernzugriffe schrittweise besser kontrollieren möchten. Ein vollständiges PAM-System mit zentralem Passworttresor und automatisierter Passwortrotation ersetzt die Lösung jedoch nicht. Entscheidend bleibt, die benötigten Schutzmaßnahmen konkret festzulegen und vorhandene Funktionen passend zu kombinieren.
Bei der Entscheidung über SASE sollte der Blick deshalb über die Verbindung hinausgehen: Welche Systeme werden erreicht, welche Rechte werden dort eingesetzt und wie wird deren Nutzung kontrolliert? Wer diese Fragen gemeinsam betrachtet, schafft eine belastbarere Grundlage für sichere Mitarbeiter-, Administratoren- und Dienstleisterzugriffe.
Die Kyvion GmbH ist ein deutscher IT-Security-Spezialist mit Fokus auf praxisnahe und wirtschaftliche Sicherheitslösungen für kleine und mittelständische Unternehmen. Im Mittelpunkt stehen der sichere Zugriff auf Anwendungen und IT-Systeme, der Schutz privilegierter Zugänge, starke Authentifizierung sowie Netzwerk- und Datensicherheit.
Mit Lösungen wie Kyvion Secure Access ermöglicht Kyvion Unternehmen, interne Anwendungen, Server und administrative Systeme sicher über den Browser bereitzustellen – ohne klassische VPN-Verbindungen und ohne zusätzliche Software auf den Arbeitsplätzen. Ergänzt wird das Portfolio durch moderne Multi-Faktor- und Passkey-Authentifizierung sowie Lösungen für den Schutz und die souveräne Bereitstellung geschäftskritischer Daten.
Kyvion verfolgt dabei einen konsequent praxisorientierten Ansatz: IT-Sicherheit soll wirksam, verständlich, integrierbar und auch für mittelständische Unternehmen wirtschaftlich umsetzbar sein. Bestehende IT-Infrastrukturen werden dabei nicht unnötig ersetzt, sondern gezielt abgesichert und um moderne Sicherheitsmechanismen erweitert.
Weitere Informationen unter: www.kyvion.com
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
https://kyvion.com/
Geschäftsführung
Telefon: 091149522261
E-Mail: m.hochgesang@kyvion.com

Wer darf auf den Server? Warum Fernwartung im Mittelstand klare Grenzen braucht
Dabei liegt genau hier eine wichtige Sicherheitsentscheidung. Wer eine Anwendung wartet, benötigt nicht automatisch Zugang zum gesamten Unternehmensnetz. Wer einen Server administriert, muss nicht zugleich andere Server erreichen können. Je genauer ein Unternehmen diese Grenzen zieht, desto leichter kann es Zugriffe vergeben, überprüfen und bei Bedarf wieder entziehen.
Fernwartung beginnt mit einer einfachen Frage
Vor jeder Freigabe sollte feststehen, welche Aufgabe erledigt werden soll. Daraus ergibt sich, welches Zielsystem benötigt wird, mit welchem Konto gearbeitet werden darf und ob der Zugriff dauerhaft oder nur für einen begrenzten Zeitraum erforderlich ist. Diese Fragen klingen selbstverständlich. In gewachsenen IT-Umgebungen treffen Dienstleister jedoch häufig auf Zugänge, die vor Jahren für einen anderen Zweck eingerichtet wurden und seitdem bestehen geblieben sind.
Ein solcher Zugang erleichtert vielleicht den nächsten Wartungstermin. Zugleich wird es schwieriger, Zuständigkeiten sauber zu trennen. Besonders bei mehreren Systemhäusern, Softwareherstellern und internen Administratoren muss nachvollziehbar bleiben, wer auf welches System zugreifen darf. Das BSI behandelt Fernwartung deshalb als eigenen Sicherheitsbereich und empfiehlt unter anderem dedizierte Konten für Fernwartungszugänge.
Quelle: bsi.bund.de
Zugriff auf das Ziel statt pauschaler Netzwerkzugang
Ein praxisnaher Ansatz besteht darin, dem Dienstleister die benötigte Sitzung direkt bereitzustellen. Der Einstieg erfolgt über ein Portal im Browser; die Freigabe führt zur vorgesehenen Anwendung oder zum konkreten System. So lässt sich die Berechtigung an der Wartungsaufgabe ausrichten. Eine Freigabe für den ERP-Server muss keinen Zugang zu Verwaltungsservern, Sicherungssystemen oder anderen Kundendaten eröffnen.
Kyvion Secure Access setzt an dieser Stelle an. Die Lösung stellt interne Anwendungen und Systeme über den Browser bereit, ohne RDP-, SSH- oder Anwendungsports direkt im Internet freizugeben. Sitzungen können je nach Einrichtung protokolliert und aufgezeichnet werden. Welche Rechte ein Dienstleister tatsächlich erhält, hängt weiterhin von der Konfiguration der Zielsysteme und der vergebenen Konten ab.
Das ist auch für kleinere Unternehmen relevant. Sie müssen für kontrollierte Fernwartung keine völlig neue Arbeitsweise erfinden. Entscheidend ist, vorhandene Wartungsfälle einzeln anzusehen: Welche Software wird betreut? Wer benötigt Zugriff? Erfolgt die Arbeit interaktiv auf einem Server oder genügt eine einzelne Anwendung? Erst daraus entsteht eine sinnvolle Freigabe.
Nachvollziehbarkeit gehört zur Freigabe dazu
Ein sicher gestalteter Fernzugang endet nicht bei der Anmeldung. Wenn später eine Störung untersucht wird oder ein Dienstleisterwechsel ansteht, muss erkennbar sein, welche Berechtigungen vergeben wurden und welche Sitzungen stattgefunden haben. Für besonders sensible administrative Tätigkeiten kann eine Sitzungsaufzeichnung sinnvoll sein. Sie ersetzt allerdings weder eindeutige Benutzerzuordnung noch passende Berechtigungen auf dem Zielsystem.
„Die entscheidende Frage lautet nicht, wie ein Dienstleister möglichst schnell ins Netzwerk kommt. Sie lautet, welches System er für seine konkrete Aufgabe erreichen muss“, sagt Michael Hochgesang, Geschäftsführer der Kyvion GmbH. „Wenn Unternehmen Fernwartung von dieser Aufgabe aus planen, werden Zugänge übersichtlicher und besser kontrollierbar.“
Für IT-Verantwortliche und Systemhäuser ist das ein überschaubarer Ausgangspunkt: bestehende Fernwartungszugänge erfassen, ihren Zweck prüfen und weitreichende Freigaben dort eingrenzen, wo nur einzelne Systeme benötigt werden. So wird aus einem historisch gewachsenen Zugang ein bewusst geregelter Arbeitsweg.
Weitere Informationen zum Ansatz bietet Kyvion auf der Seite Sicherer Fernzugriff ohne VPN
Die Kyvion GmbH ist ein deutscher IT-Security-Spezialist mit Fokus auf praxisnahe und wirtschaftliche Sicherheitslösungen für kleine und mittelständische Unternehmen. Im Mittelpunkt stehen der sichere Zugriff auf Anwendungen und IT-Systeme, der Schutz privilegierter Zugänge, starke Authentifizierung sowie Netzwerk- und Datensicherheit.
Mit Lösungen wie Kyvion Secure Access ermöglicht Kyvion Unternehmen, interne Anwendungen, Server und administrative Systeme sicher über den Browser bereitzustellen – ohne klassische VPN-Verbindungen und ohne zusätzliche Software auf den Arbeitsplätzen. Ergänzt wird das Portfolio durch moderne Multi-Faktor- und Passkey-Authentifizierung sowie Lösungen für den Schutz und die souveräne Bereitstellung geschäftskritischer Daten.
Kyvion verfolgt dabei einen konsequent praxisorientierten Ansatz: IT-Sicherheit soll wirksam, verständlich, integrierbar und auch für mittelständische Unternehmen wirtschaftlich umsetzbar sein. Bestehende IT-Infrastrukturen werden dabei nicht unnötig ersetzt, sondern gezielt abgesichert und um moderne Sicherheitsmechanismen erweitert.
Weitere Informationen unter: www.kyvion.com
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
https://kyvion.com/
Geschäftsführung
Telefon: 091149522261
E-Mail: m.hochgesang@kyvion.com

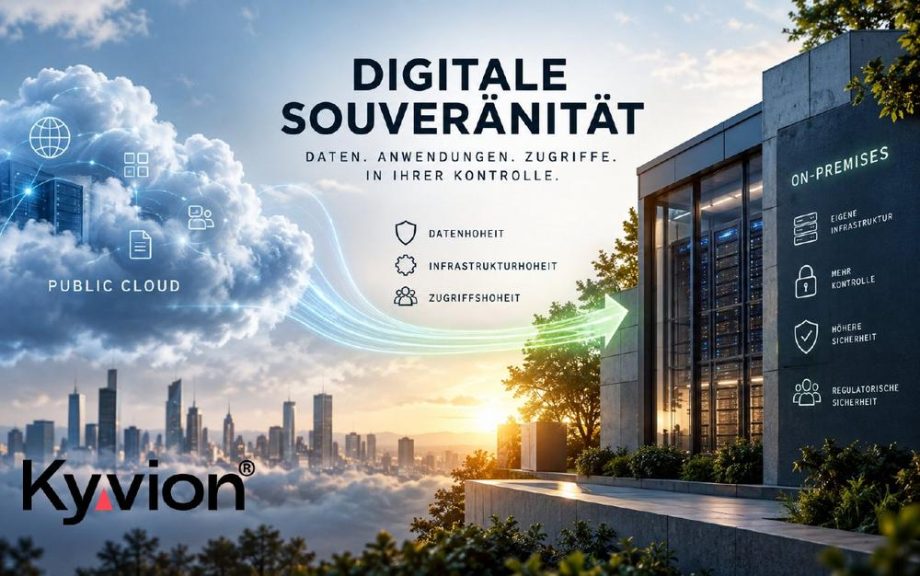
On-Premises ist zurück – warum Unternehmen ihre digitale Souveränität neu entdecken
Doch inzwischen verändert sich das Bild. Ausgerechnet künstliche Intelligenz, eines der modernsten Themen der IT, sorgt dafür, dass Unternehmen wieder intensiver über lokale Infrastruktur nachdenken. Aktuelle Untersuchungen zeigen, dass KI-Workloads zunehmend aus der Public Cloud in eigene Umgebungen verlagert werden oder Unternehmen entsprechende Schritte planen.
Die Gründe dafür sind bemerkenswert, denn sie betreffen längst nicht nur KI: Kostenkontrolle, Datenschutz, regulatorische Anforderungen, Performance und vor allem die Frage, wer die Kontrolle über Daten und Infrastruktur behält.
On-Premises ist damit nicht plötzlich die bessere Cloud. Aber es wird wieder zu einer strategischen Option.
Die Cloud verschwindet nicht – der Automatismus schon
Die neue Diskussion sollte deshalb nicht als Rückkehr zu alten Rechenzentren verstanden werden. Unternehmen werden auch künftig Cloud-Dienste nutzen. Microsoft 365, SaaS-Anwendungen, Cloud-Backup oder spezialisierte Plattformdienste haben längst ihren festen Platz in der IT.
Was sich verändert, ist der Automatismus, jede neue Anwendung grundsätzlich in der Public Cloud betreiben zu müssen.
Bei sensiblen Unternehmensdaten stellt sich zunehmend eine andere Frage: Gibt es überhaupt einen überzeugenden Grund, warum diese Daten das eigene Unternehmen verlassen müssen?
Das gilt für Konstruktionsdaten und Produktionsinformationen ebenso wie für ERP-Systeme, Kundendaten, Personalinformationen, administrative Systeme oder interne Dokumentationen. Bei KI verschärft sich diese Frage zusätzlich. Soll ein Unternehmen interne Vertragsunterlagen, technische Dokumentationen oder vertrauliche Kommunikation verarbeiten, gewinnt die Kontrolle über Speicherort, Verarbeitung und Zugriff erheblich an Bedeutung.
Digitale Souveränität bekommt dadurch eine sehr praktische Bedeutung.
Souveränität bedeutet mehr als den Standort der Daten
Häufig wird digitale Souveränität auf die Frage reduziert, in welchem Land ein Server steht. Das greift zu kurz.
Ein Unternehmen kann seine Daten im eigenen Rechenzentrum speichern und trotzdem von externen Plattformen abhängig sein. Entscheidend ist deshalb nicht allein die Datenhoheit.
Es geht ebenso um Infrastrukturhoheit und Zugriffshoheit.
Wer betreibt die Systeme? Wer entscheidet über Updates und Veränderungen? Welche externen Dienste werden für den Betrieb benötigt? Und vor allem: Über welche Infrastruktur greifen Mitarbeiter, Administratoren und externe Dienstleister auf sensible Systeme zu?
Gerade der letzte Punkt wird häufig unterschätzt.
Eine Anwendung kann vollständig On-Premises betrieben werden. Wenn für den Zugriff darauf jedoch zwingend ein externer Cloud-Dienst benötigt wird, entsteht an anderer Stelle erneut eine Abhängigkeit.
Digitale Souveränität endet deshalb nicht am Serverraum.
Moderne IT braucht keinen Cloud-Zwang
Dabei darf On-Premises nicht mit der IT-Welt von vor 20 Jahren verwechselt werden.
Lokaler Betrieb bedeutet nicht automatisch lokale Nutzung. Mitarbeiter arbeiten mobil, Administratoren betreuen Systeme aus unterschiedlichen Standorten und externe IT-Dienstleister benötigen zeitweise Zugriff auf Anwendungen und Server.
Die eigentliche Herausforderung lautet deshalb nicht mehr, ob ein System On-Premises betrieben werden kann.
Die Frage lautet:
Wie lässt sich eine lokal betriebene Anwendung modern und sicher von überall nutzen?
Klassische Antworten darauf waren lange Zeit VPN-Verbindungen und öffentlich erreichbare Dienste. Beides kann funktionieren, bringt aber zusätzliche Anforderungen mit sich. Ein VPN ermöglicht typischerweise zunächst den Zugang zu einem Netzwerk. Portweiterleitungen wiederum machen Dienste unmittelbar über das Internet erreichbar.
Moderne Zugriffskonzepte versuchen deshalb, Netzwerkzugang und Anwendungszugang voneinander zu trennen.
Ein Benutzer benötigt nicht zwangsläufig Zugang zum Unternehmensnetzwerk. Er benötigt Zugang zu einer bestimmten Ressource.
Das ist ein wesentlicher Unterschied.
On-Premises behalten. Sicher von überall zugreifen.
Genau an dieser Stelle treffen digitale Souveränität und moderne Access-Security aufeinander.
Eine intern betriebene ERP-Anwendung muss nicht in die Cloud verlagert werden, nur damit Außendienstmitarbeiter darauf zugreifen können. Ein Administrator benötigt keinen allgemeinen Netzwerkzugang, nur weil er einen bestimmten Server verwalten muss. Und ein externer IT-Dienstleister muss nicht zwangsläufig per VPN in ein Kundennetz eingebunden werden, wenn er lediglich ein definiertes Zielsystem betreuen soll.
Der Browser kann dabei zur universellen Zugriffsebene werden.
Kyvion Secure Access verfolgt genau diesen Ansatz. Anwendungen und Zielsysteme verbleiben in der Infrastruktur des Unternehmens. Der Zugriff erfolgt kontrolliert über den Browser und kann auf die tatsächlich benötigten Ressourcen beschränkt werden. RDP-, SSH-, VNC- oder interne Web-Anwendungen lassen sich so bereitstellen, ohne dass der Benutzer einen klassischen VPN-Zugang zum internen Netzwerk benötigt.
Auch für besonders geschützte Bereiche kann dieses Prinzip interessant sein. Ein Reverse Agent kann Verbindungen aus einem geschützten Netzwerk heraus initiieren, anstatt eingehende Verbindungen in dieses Netzwerk zu verlangen. Dadurch lassen sich beispielsweise administrative Zielsysteme erreichbar machen, ohne sie unmittelbar nach außen zu öffnen.
Für Unternehmen entsteht damit eine interessante Kombination: Die Anwendung bleibt dort, wo das Unternehmen sie betreiben möchte. Gleichzeitig muss auf komfortablen Fernzugriff nicht verzichtet werden.
Aus Remote Access wird eine Frage der Kontrolle
Mit zunehmender Bedeutung privilegierter Zugriffe reicht es allerdings nicht aus, lediglich eine Verbindung herzustellen.
Unternehmen müssen wissen, wer auf kritische Systeme zugreifen darf, wann ein Zugriff stattgefunden hat und welche administrativen Sitzungen nachvollzogen werden können. Damit nähert sich moderner Remote Access zunehmend den Aufgaben des Privileged Access Managements.
Auch hier spielt digitale Souveränität eine Rolle.
Gerade bei Domain Controllern, Serveradministration, Produktionssystemen oder Zugriffen externer Dienstleister sollte das Unternehmen die Kontrolle über den Zugangsweg nicht aus der Hand geben müssen.
Das Ziel ist nicht, möglichst viel Infrastruktur selbst zu betreiben. Das Ziel ist, selbst entscheiden zu können, welche Infrastruktur man selbst betreiben möchte.
Die Zukunft wird hybrid – aber souveräner
Die aktuelle Entwicklung rund um künstliche Intelligenz zeigt deshalb möglicherweise mehr als nur einen neuen Infrastrukturtrend.
Unternehmen beginnen, die Architektur ihrer IT wieder stärker nach dem tatsächlichen Anwendungsfall auszurichten. Manche Systeme gehören in die Cloud. Andere lassen sich sinnvoller lokal betreiben. Wieder andere werden in hybriden Architekturen miteinander verbunden.
Entscheidend ist, dass aus „Cloud first“ kein „Cloud only“ wird.
Eine moderne IT-Strategie sollte Unternehmen die Wahl lassen, wo Anwendungen laufen, wo Daten verarbeitet werden und über welche Infrastruktur darauf zugegriffen wird.
On-Premises ist deshalb nicht zurück, weil Unternehmen in die Vergangenheit wollen.
On-Premises ist zurück, weil moderne IT zunehmend auch bedeutet, bewusst entscheiden zu können.
Digitale Souveränität beginnt mit dieser Entscheidung.
Quelle und weiterführende Informationen
Als aktueller Anlass für diesen Beitrag dient die Berichterstattung von IT-BUSINESS „On-Premises-KI gewinnt in Deutschland an Bedeutung“ über die zunehmende Verlagerung von KI-Workloads aus Public-Cloud-Umgebungen in unternehmenseigene Infrastrukturen.
Weitere Informationen zu sicheren Zugriffskonzepten ohne klassischen VPN-Netzwerkzugang finden sich auf kyvion.com.
Die Kyvion GmbH ist ein deutscher IT-Security-Spezialist mit Fokus auf praxisnahe und wirtschaftliche Sicherheitslösungen für kleine und mittelständische Unternehmen. Im Mittelpunkt stehen der sichere Zugriff auf Anwendungen und IT-Systeme, der Schutz privilegierter Zugänge, starke Authentifizierung sowie Netzwerk- und Datensicherheit.
Mit Lösungen wie Kyvion Secure Access ermöglicht Kyvion Unternehmen, interne Anwendungen, Server und administrative Systeme sicher über den Browser bereitzustellen – ohne klassische VPN-Verbindungen und ohne zusätzliche Software auf den Arbeitsplätzen. Ergänzt wird das Portfolio durch moderne Multi-Faktor- und Passkey-Authentifizierung sowie Lösungen für den Schutz und die souveräne Bereitstellung geschäftskritischer Daten.
Kyvion verfolgt dabei einen konsequent praxisorientierten Ansatz: IT-Sicherheit soll wirksam, verständlich, integrierbar und auch für mittelständische Unternehmen wirtschaftlich umsetzbar sein. Bestehende IT-Infrastrukturen werden dabei nicht unnötig ersetzt, sondern gezielt abgesichert und um moderne Sicherheitsmechanismen erweitert.
Weitere Informationen unter: www.kyvion.com
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
https://kyvion.com/
Geschäftsführung
Telefon: 091149522261
E-Mail: m.hochgesang@kyvion.com

IT-Sicherheit ohne Cloud-Zwang: Kyvion setzt auf digitale Souveränität im Mittelstand
Die Kyvion GmbH sieht darin vor allem für kleine und mittelständische Unternehmen einen unnötigen Automatismus. Mit Kyvion Secure Access verfolgt der IT-Sicherheitsspezialist aus Nordbayern einen anderen Ansatz. Unternehmen können interne Systeme kontrolliert für Mitarbeiter, Administratoren und externe Dienstleister bereitstellen, ohne dafür ihre Anwendungen in eine Public Cloud verlagern oder den Benutzern über ein klassisches VPN weitreichenden Zugang zum Unternehmensnetz gewähren zu müssen.
Dabei geht es nicht darum, Cloud-Technologien grundsätzlich infrage zu stellen. Microsoft 365, Entra ID und zahlreiche SaaS-Anwendungen sind längst fester Bestandteil moderner IT-Umgebungen. Entscheidend ist vielmehr, dass Unternehmen selbst bestimmen können, welche Systeme sie extern betreiben und welche Daten und Anwendungen bewusst unter eigener Kontrolle bleiben.
Gerade im Mittelstand existieren zahlreiche Anwendungen, die weiterhin lokal oder in privaten Rechenzentren betrieben werden. ERP- und Warenwirtschaftssysteme, Terminalserver, Produktionsanwendungen, Managementoberflächen oder branchenspezifische Software lassen sich nicht immer sinnvoll in eine Public Cloud verlagern. Trotzdem müssen Mitarbeiter und Dienstleister zunehmend von außerhalb sicher darauf zugreifen können.
Kyvion Secure Access trennt deshalb den Zugriff auf eine Anwendung vom Zugriff auf das Netzwerk. Statt einen entfernten Rechner per VPN in das Unternehmensnetz einzubinden, erhält der Benutzer über seinen Browser ausschließlich Zugriff auf die für ihn freigegebenen Ressourcen. RDP, SSH, VNC sowie interne Webanwendungen können auf diese Weise zentral bereitgestellt werden. Eine lokale Zugriffssoftware auf dem Endgerät ist dafür nicht erforderlich.
Auch interne Systeme hinter Firewalls und NAT lassen sich einbinden, ohne die eigentlichen Zielsysteme direkt aus dem Internet erreichbar machen zu müssen. Dadurch können Unternehmen vorhandene Infrastrukturen weiterbetreiben und gleichzeitig die Angriffsfläche klassischer Fernzugriffskonzepte reduzieren.
Besondere Bedeutung erhält dieses Prinzip bei administrativen und privilegierten Zugriffen. Ein externer IT-Dienstleister benötigt für eine Wartungsaufgabe beispielsweise Zugriff auf einen bestimmten Server – nicht zwangsläufig auf das gesamte Netzwerk. Zugriffe können gezielt auf definierte Systeme beschränkt und zeitlich begrenzt werden. Sitzungen lassen sich protokollieren und bei entsprechenden Anforderungen aufzeichnen. Damit können Unternehmen auch typische Anforderungen aus dem Privileged Access Management umsetzen, ohne dafür ihre komplette Zugriffsinfrastruktur in eine externe Security-Cloud verlagern zu müssen.
Für Kyvion ist diese Wahlfreiheit ein wesentlicher Bestandteil digitaler Souveränität.
„Cloud-Dienste können sinnvoll und wirtschaftlich sein. Problematisch wird es erst, wenn Unternehmen keine echte Wahl mehr haben“, erklärt die Geschäftsführung der Kyvion GmbH. „Gerade beim Zugriff auf besonders sensible interne Systeme sollte ein Unternehmen selbst entscheiden können, wo die dafür notwendige Infrastruktur betrieben wird und welche externen Dienste daran beteiligt sind.“
Der Ansatz richtet sich insbesondere an mittelständische Unternehmen, die ihre bestehende Infrastruktur weiter nutzen, klassische VPN-Zugänge reduzieren und gleichzeitig moderne Sicherheitsprinzipien umsetzen möchten. Dabei können lokale Systeme, private Rechenzentren und Cloud-Dienste innerhalb einer hybriden IT-Strategie miteinander kombiniert werden.
IT-Sicherheit ohne Cloud-Zwang bedeutet für Kyvion deshalb nicht „Cloud oder On-Premises“. Es bedeutet, dass die Entscheidung beim Unternehmen bleibt.
Kyvion Secure Access verbindet diesen Gedanken mit einem einfachen Grundprinzip: Der Benutzer erhält Zugriff auf die benötigte Anwendung – nicht automatisch auf das dahinterliegende Netzwerk.
Über die Kyvion GmbH
Die Kyvion GmbH ist ein deutscher IT-Security-Spezialist mit Fokus auf praxisnahe und wirtschaftliche Sicherheitslösungen für kleine und mittelständische Unternehmen. Im Mittelpunkt stehen der sichere Zugriff auf Anwendungen und IT-Systeme, der Schutz privilegierter Zugänge, starke Authentifizierung sowie Netzwerk- und Datensicherheit.
Mit Lösungen wie Kyvion Secure Access ermöglicht Kyvion Unternehmen, interne Anwendungen, Server und administrative Systeme sicher über den Browser bereitzustellen – ohne klassische VPN-Verbindungen und ohne zusätzliche Software auf den Arbeitsplätzen. Ergänzt wird das Portfolio durch moderne Multi-Faktor- und Passkey-Authentifizierung sowie Lösungen für den Schutz und die souveräne Bereitstellung geschäftskritischer Daten.
Kyvion verfolgt dabei einen konsequent praxisorientierten Ansatz: IT-Sicherheit soll wirksam, verständlich, integrierbar und auch für mittelständische Unternehmen wirtschaftlich umsetzbar sein. Bestehende IT-Infrastrukturen werden dabei nicht unnötig ersetzt, sondern gezielt abgesichert und um moderne Sicherheitsmechanismen erweitert.
Weitere Informationen unter: www.kyvion.com
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
https://kyvion.com/
Geschäftsführung
Telefon: 091149522261
E-Mail: m.hochgesang@kyvion.com

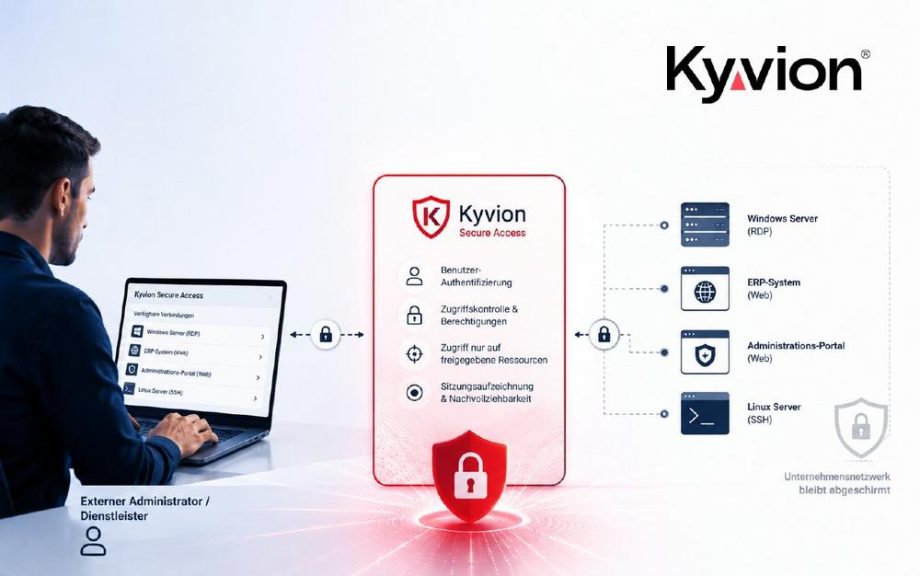
Privileged Access Management muss nicht kompliziert sein
Damit adressiert Kyvion ein Problem, das in vielen mittelständischen IT-Umgebungen bislang pragmatisch, aber sicherheitstechnisch unbefriedigend gelöst wird. Benötigt beispielsweise ein externer Dienstleister Zugriff auf einen Server, eine ERP-Umgebung, eine Produktionsanwendung oder ein Administrationssystem, erhält er häufig einen VPN-Zugang. Nach erfolgreicher Verbindung befindet sich sein Endgerät damit zumindest teilweise innerhalb des Unternehmensnetzes. Zusätzliche Firewall-Regeln, Netzwerksegmentierung und Berechtigungskonzepte sollen anschließend verhindern, dass aus dem notwendigen Fernzugriff ein unnötig weitreichender Netzwerkzugriff wird.
Dabei ist die eigentliche Anforderung meistens viel einfacher: Eine bestimmte Person soll für einen bestimmten Zweck auf ein bestimmtes System zugreifen können.
Nicht das Netzwerk freigeben, sondern die benötigte Anwendung
Kyvion Secure Access setzt genau an dieser Stelle an. Anstatt einem Benutzer zunächst Zugang zum Netzwerk zu geben, wird ihm ausschließlich die benötigte Ressource zur Verfügung gestellt. RDP-, SSH-, VNC- sowie webbasierte Anwendungen können über einen aktuellen Browser erreichbar gemacht werden. Auf dem Arbeitsplatz des Anwenders muss dafür kein klassischer VPN-Client installiert werden.
Das verändert auch die Betrachtung privilegierter Zugriffe. Der externe Administrator benötigt beispielsweise keinen allgemeinen VPN-Zugang mehr, nur weil er eine RDP-Sitzung zu einem Windows-Server aufbauen muss. Ein Softwarepartner muss nicht zwangsläufig Zugriff auf ein komplettes Kundennetz erhalten, wenn seine Aufgabe lediglich darin besteht, eine bestimmte Anwendung zu administrieren. Und für einen Supporteinsatz muss kein dauerhaft nutzbarer Fernzugang eingerichtet werden, wenn eigentlich nur eine klar definierte Verbindung benötigt wird.
Gerade für kleinere IT-Abteilungen kann diese Reduzierung entscheidend sein. Denn Sicherheit entsteht nicht automatisch durch möglichst viele Komponenten. Je komplexer eine Zugriffsarchitektur wird, desto größer wird gleichzeitig der Aufwand für Konfiguration, Pflege, Dokumentation und regelmäßige Kontrolle.
Privilegierte Konten müssen nicht beim Dienstleister liegen
Besonders kritisch sind administrative Zugangsdaten. In der Praxis verfügen externe Dienstleister nicht selten über Benutzerkonten oder Kennwörter für Systeme ihrer Kunden. Damit entsteht neben dem technischen auch ein organisatorisches Problem: Das Unternehmen verliert einen Teil der Kontrolle darüber, wo privilegierte Zugangsdaten gespeichert sind, wer sie kennt und wie sie verwendet werden.
Mit Kyvion Secure Access lassen sich Benutzer und die für das Zielsystem verwendeten Konten voneinander trennen. Dadurch muss ein externer Benutzer die tatsächlichen Zugangsdaten des Zielsystems nicht zwingend kennen. Er authentifiziert sich für seinen freigegebenen Zugang und erhält anschließend die für ihn vorgesehene Verbindung.
Für Unternehmen bedeutet das einen wichtigen Paradigmenwechsel: Nicht mehr das Kennwort oder das privilegierte Konto wird an einen Dienstleister weitergegeben, sondern die Berechtigung zur Nutzung einer definierten Verbindung.
Dieser Ansatz orientiert sich am Least-Privilege-Prinzip. Benutzer erhalten nur den Zugriff, den sie für ihre konkrete Aufgabe benötigen. Gleichzeitig lässt sich der Zugang wieder entziehen, ohne dass deswegen zwingend Zugangsdaten auf den Zielsystemen geändert oder VPN-Konfigurationen angepasst werden müssen.
Nachvollziehbarkeit wird bei privilegierten Zugriffen immer wichtiger
Bei administrativen Zugriffen geht es nicht ausschließlich darum, einen unberechtigten Zugang zu verhindern. Unternehmen müssen zunehmend auch nachvollziehen können, was während eines berechtigten Zugriffs geschehen ist.
Kyvion Secure Access unterstützt deshalb die Aufzeichnung von Sitzungen. Dadurch können besonders sensible administrative Zugriffe nachvollziehbarer gestaltet werden. Dies ist beispielsweise dann relevant, wenn externe Dienstleister Systeme warten, Administratoren auf besonders schützenswerte Server zugreifen oder Unternehmen ihre internen Sicherheits- und Compliance-Anforderungen verbessern möchten.
Gerade im Umfeld von Tier-0- und Tier-1-Systemen, Active Directory, Virtualisierungsplattformen, Serveradministration und geschäftskritischen Anwendungen sollte deshalb nicht nur die Frage gestellt werden, wer sich anmelden darf, sondern auch welches konkrete Ziel dieser Benutzer erreichen darf und wie der Zugriff kontrolliert wird.
PAM für den Mittelstand muss zur tatsächlichen Infrastruktur passen
Umfassende Enterprise-PAM-Plattformen haben ihre Berechtigung. Sie bieten Funktionen für große Organisationen mit komplexen Rollenmodellen, zahlreichen administrativen Konten, umfangreichen Compliance-Anforderungen und entsprechend spezialisierten Security-Teams.
Für einen mittelständischen Betrieb mit wenigen Administratoren und einigen externen IT-Partnern kann eine solche Plattform jedoch erheblich umfangreicher sein als die eigentliche Aufgabenstellung.
„Viele Unternehmen benötigen nicht zuerst eine möglichst große PAM-Plattform. Sie benötigen vor allem Kontrolle darüber, wer auf welches kritische System zugreifen kann“, sagt Michael Hochgesang, Geschäftsführer der Kyvion GmbH. „Wenn ein Dienstleister ausschließlich einen bestimmten Server administrieren soll, stellt sich die Frage, warum wir ihm dafür zunächst einen Zugang zum Netzwerk geben müssen. Unser Ansatz ist deshalb: so wenig Zugriff wie möglich und genau so viel wie notwendig.“
Kyvion Secure Access soll bestehende Enterprise-PAM-Lösungen dabei nicht pauschal ersetzen. Vielmehr bietet die Lösung Unternehmen eine Möglichkeit, zentrale Anforderungen an kontrollierte privilegierte Zugriffe mit einer vergleichsweise schlanken Architektur umzusetzen.
Browserbasierter Zugriff als Baustein einer Zero-Trust-Strategie
Die Grundidee passt gleichzeitig zu modernen Zero-Trust-Konzepten. Ein erfolgreicher Login bedeutet nicht automatisch, dass einem Endgerät oder Benutzer umfassender Netzwerkzugriff eingeräumt werden muss. Stattdessen kann die erreichbare Ressource von vornherein begrenzt werden.
Der Browser wird damit zur kontrollierten Zugangsebene zwischen Benutzer und Zielsystem. Bestehende Server, Anwendungen und Infrastrukturen können weiterverwendet werden, während der externe Zugriff neu organisiert wird.
Für viele Unternehmen ist das auch wirtschaftlich interessant. Bestehende Anwendungen müssen nicht allein deshalb in die Cloud migriert oder vollständig ersetzt werden, weil Mitarbeiter, Administratoren oder Dienstleister einen sicheren Remote-Zugriff benötigen. Gerade gewachsene ERP-Systeme, Windows-Anwendungen, Administrationsoberflächen und interne Webanwendungen können weiterhin im eigenen Rechenzentrum oder in einer privaten Infrastruktur betrieben werden.
Weniger Angriffsfläche statt mehr Fernzugriff
Die zentrale Frage bei Privileged Access Management sollte deshalb nicht lauten, wie sich möglichst viele Sicherheitskomponenten miteinander kombinieren lassen. Entscheidend ist, wie sich die Angriffsfläche eines privilegierten Zugriffs möglichst weit reduzieren lässt.
Wenn ein Benutzer keinen allgemeinen Netzwerkzugriff benötigt, sollte er ihn nicht erhalten. Wenn ein Administrator ein Kennwort nicht kennen muss, sollte es ihm nicht mitgeteilt werden. Wenn ausschließlich eine einzelne Anwendung benötigt wird, sollte nicht gleichzeitig ein ganzes Netzwerksegment erreichbar sein.
Privileged Access Management muss deshalb nicht zwangsläufig kompliziert sein. Für viele mittelständische Unternehmen kann der erste und wichtigste Schritt darin bestehen, privilegierte Zugriffe konsequent von allgemeinen Netzwerkzugängen zu trennen.
Kyvion Secure Access verfolgt genau dieses Prinzip: Nicht den Benutzer ins Netzwerk bringen – sondern ihm kontrolliert genau die Ressource bereitstellen, die er benötigt.
Die Kyvion GmbH ist ein deutscher IT-Security-Spezialist mit Fokus auf praxisnahe und wirtschaftliche Sicherheitslösungen für kleine und mittelständische Unternehmen. Im Mittelpunkt stehen der sichere Zugriff auf Anwendungen und IT-Systeme, der Schutz privilegierter Zugänge, starke Authentifizierung sowie Netzwerk- und Datensicherheit.
Mit Lösungen wie Kyvion Secure Access ermöglicht Kyvion Unternehmen, interne Anwendungen, Server und administrative Systeme sicher über den Browser bereitzustellen – ohne klassische VPN-Verbindungen und ohne zusätzliche Software auf den Arbeitsplätzen. Ergänzt wird das Portfolio durch moderne Multi-Faktor- und Passkey-Authentifizierung sowie Lösungen für den Schutz und die souveräne Bereitstellung geschäftskritischer Daten.
Kyvion verfolgt dabei einen konsequent praxisorientierten Ansatz: IT-Sicherheit soll wirksam, verständlich, integrierbar und auch für mittelständische Unternehmen wirtschaftlich umsetzbar sein. Bestehende IT-Infrastrukturen werden dabei nicht unnötig ersetzt, sondern gezielt abgesichert und um moderne Sicherheitsmechanismen erweitert.
Weitere Informationen unter: www.kyvion.com
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
https://kyvion.com/
Geschäftsführung
Telefon: 091149522261
E-Mail: m.hochgesang@kyvion.com

VPN war gestern? Warum der Mittelstand beim sicheren Fernzugriff neu denken muss
Fortinet macht den Wandel beim SSL-VPN sichtbar
Ein besonders greifbares Beispiel liefert Fortinet. Seit FortiOS 7.6.3 ist der SSL-VPN-Tunnelmodus auf FortiGate-Systemen nicht mehr verfügbar. Fortinet empfiehlt für entsprechende Remote-Access-Szenarien die Migration auf IPsec VPN; der bisherige Webmodus wird auf unterstützten Plattformen als „Agentless VPN“ weitergeführt. Bei einzelnen kleineren FortiGate-Modellen gelten zusätzliche Einschränkungen für diesen agentenlosen Webzugriff.
Für Unternehmen, die bisher FortiClient und SSL-VPN-Tunnelzugänge eingesetzt haben, ist das zunächst eine technische Migrationsfrage. Für Kyvion ist es jedoch vor allem ein Anlass, eine grundlegendere Frage zu stellen: Muss ein Benutzer überhaupt in das Unternehmensnetz eingebunden werden, wenn er eigentlich nur eine bestimmte Anwendung, einen Server oder eine Administrationsoberfläche benötigt?
Nicht jedes Remote-Access-Problem braucht einen Netzwerktunnel
Ein VPN ist technisch sinnvoll, wenn ein Endgerät tatsächlich Netzwerkzugriff auf mehrere interne Dienste benötigt. In vielen typischen KMU-Szenarien ist der benötigte Zugriff jedoch wesentlich enger definiert. Ein Mitarbeiter benötigt beispielsweise seine Windows-Fachanwendung per RDP, ein Administrator eine SSH-Sitzung auf einem Linux-System oder ein externer Dienstleister den Zugriff auf eine einzelne interne Webanwendung.
Wird für einen solchen Anwendungsfall ein vollständiger Netzwerkzugang aufgebaut, muss dieser Zugriff anschließend durch Routing, Firewall-Regeln, Endgeräteschutz, Segmentierung und Berechtigungen wieder möglichst weit eingeschränkt werden. Ein anwendungsbezogener Ansatz dreht das Prinzip um: Nicht das Netz wird erreichbar gemacht, sondern ausschließlich die tatsächlich benötigte Ressource.
Browser statt VPN-Client
Kyvion Secure Access powered by SparkView verfolgt genau diesen Ansatz. Anwender greifen über einen HTML5-fähigen Browser auf freigegebene Systeme und Anwendungen zu. Unterstützt werden unter anderem RDP, VNC, SSH, Telnet sowie HTTP- und HTTPS-Anwendungen. Auf dem Arbeitsplatz ist dafür kein klassischer Remote-Access-Client erforderlich.
Damit lässt sich beispielsweise ein RDP-Zugriff auf einen Terminalserver bereitstellen, ohne dem Benutzer einen allgemeinen Netzwerkzugang einzuräumen. Dasselbe Prinzip gilt für SSH-Administration, interne Webanwendungen oder den Zugriff externer Dienstleister. Berechtigungen können auf die tatsächlich benötigten Ziele begrenzt werden.
Geschützte Netze müssen nicht von außen geöffnet werden
Für besonders geschützte Netzbereiche kann Kyvion Secure Access mit einem Reverse Agent arbeiten. Dieser baut die Verbindung aus dem internen beziehungsweise geschützten Netz zum Secure-Access-Gateway auf. Dadurch sind für den eigentlichen Zugriff keine eingehenden Verbindungen zum Zielnetz erforderlich. Das ist insbesondere für Administrationsnetze, getrennte Serverbereiche oder Tier-0-/Tier-1-Szenarien interessant, in denen zusätzliche eingehende Freigaben vermieden werden sollen.
FortiGate und Kyvion Secure Access sind kein Entweder-oder
Die Entwicklung bei Fortinet bedeutet nicht, dass eine FortiGate als Sicherheitsplattform infrage steht. Im Gegenteil: Firewall, Netzwerksegmentierung, Security Services und Perimeterschutz bleiben zentrale Aufgaben der FortiGate. Auch IPsec VPN ist für viele Anwendungsfälle weiterhin eine geeignete Remote-Access-Technologie.
Interessant wird die Kombination dort, wo ein Unternehmen keinen vollständigen Netzzugang benötigt. Die FortiGate schützt und segmentiert die Infrastruktur, während Kyvion Secure Access den gezielten browserbasierten Zugriff auf ausgewählte Anwendungen und Systeme bereitstellt. So entsteht kein „Fortinet oder Kyvion“, sondern eine Architektur, in der beide Lösungen unterschiedliche Aufgaben übernehmen.
Die eigentliche Frage lautet nicht: Was ersetzt SSL-VPN?
Gerade für kleine und mittelständische Unternehmen wäre es zu kurz gedacht, die aktuelle Entwicklung lediglich als Wechsel von SSL-VPN zu IPsec zu betrachten. Vor jeder Migration sollte geprüft werden, welche Benutzer tatsächlich einen Netzwerktunnel benötigen und für welche Benutzer ein gezielter Anwendungszugriff ausreicht.
Wer diese Unterscheidung konsequent trifft, kann Remote Access einfacher strukturieren. Mitarbeiter, Administratoren und externe Dienstleister erhalten nur den Zugang, den sie für ihre Aufgabe benötigen. Gleichzeitig muss nicht für jeden Anwendungsfall eine umfangreiche SASE- oder ZTNA-Plattform eingeführt werden. Für viele KMU kann eine Kombination aus vorhandener Firewall-Infrastruktur, klarer Segmentierung, starker Authentifizierung und browserbasiertem Anwendungszugriff eine pragmatische Alternative darstellen.
„Wenn sich eine etablierte Remote-Access-Technologie verändert, sollte man nicht automatisch nur nach dem nächsten Tunnel suchen. Entscheidend ist die Frage, welchen Zugriff der Benutzer wirklich braucht. Wer lediglich eine Anwendung benötigt, muss nicht zwangsläufig Zugang zum gesamten Netzwerk erhalten.“
Michael Hochgesang, Kyvion GmbH
Chance für IT-Systemhäuser und Fortinet-Partner
Für IT-Systemhäuser und Fortinet-Partner eröffnet die Veränderung beim SSL-VPN gleichzeitig die Möglichkeit, bestehende Remote-Access-Konzepte ihrer Kunden neu zu bewerten. Nicht jeder Kunde benötigt dieselbe Lösung. Während IPsec für klassische VPN-Szenarien sinnvoll bleibt, können anwendungsbezogene Zugriffe mit Kyvion Secure Access eine zusätzliche Option für RDP, SSH, VNC und interne Webanwendungen darstellen.
Kyvion setzt dabei ausdrücklich auf die Zusammenarbeit mit regionalen IT-Systemhäusern, Managed Service Providern und spezialisierten IT-Dienstleistern. Das Unternehmen versteht sich als Ergänzung zum betreuenden IT-Partner und unterstützt bei technischen Fragestellungen, Projekten und der Einführung sicherer Remote-Access-Lösungen bei mittelständischen Kunden. Interessierte Partner sind ausdrücklich zum Austausch eingeladen.
Quellen / Faktencheck
Fortinet, FortiOS Release Notes / Technical Documentation: Ab FortiOS 7.6.3 ist SSL-VPN Tunnel Mode nicht mehr verfügbar und wird für Remote-Access-Tunnel durch IPsec VPN ersetzt. Der frühere SSL-VPN-Webmodus wird auf unterstützten Plattformen als Agentless VPN bezeichnet. Modellabhängige Einschränkungen sind vor einer Migration anhand der jeweiligen FortiOS Release Notes zu prüfen.
Redaktioneller Hinweis: Die Fortinet-Aussagen wurden für diese Fassung im August 2026 anhand aktueller Fortinet-Dokumentation bzw. Fortinet Technical Tips überprüft.
Die Kyvion GmbH ist ein deutscher IT-Security-Spezialist mit Fokus auf praxisnahe und wirtschaftliche Sicherheitslösungen für kleine und mittelständische Unternehmen. Im Mittelpunkt stehen der sichere Zugriff auf Anwendungen und IT-Systeme, der Schutz privilegierter Zugänge, starke Authentifizierung sowie Netzwerk- und Datensicherheit.
Mit Lösungen wie Kyvion Secure Access ermöglicht Kyvion Unternehmen, interne Anwendungen, Server und administrative Systeme sicher über den Browser bereitzustellen – ohne klassische VPN-Verbindungen und ohne zusätzliche Software auf den Arbeitsplätzen. Ergänzt wird das Portfolio durch moderne Multi-Faktor- und Passkey-Authentifizierung sowie Lösungen für den Schutz und die souveräne Bereitstellung geschäftskritischer Daten.
Kyvion verfolgt dabei einen konsequent praxisorientierten Ansatz: IT-Sicherheit soll wirksam, verständlich, integrierbar und auch für mittelständische Unternehmen wirtschaftlich umsetzbar sein. Bestehende IT-Infrastrukturen werden dabei nicht unnötig ersetzt, sondern gezielt abgesichert und um moderne Sicherheitsmechanismen erweitert.
Weitere Informationen unter: www.kyvion.com
Kyvion GmbH
Mühlenstr. 1
91281 Kirchenthumbach
Telefon: +49 (911) 495222-60
https://kyvion.com/
Geschäftsführer
Telefon: 091149522261
E-Mail: m.hochgesang@kyvion.com
