Privilegierte Zugriffe: Warum Admin-Rechte für KRITIS zum Kontrollrisiko werden
Wer steckt hinter „admin“?
Admin-Rechte sind in KRITIS unvermeidbar. Ohne sie lassen sich Systeme nicht warten, Störungen nicht beheben oder Konfigurationen ändern. Zum Risiko werden sie, wenn sie dauerhaft bestehen oder sich selbst einfache Fragen nicht mehr beantworten lassen: Wer durfte wann worauf zugreifen? Und was wurde während dieses Zugriffs gemacht?
In KRITIS-Umgebungen kann das schnell kompliziert werden: Systeme laufen rund um die Uhr, Teams arbeiten im Schichtbetrieb und nicht jeder Zugriff erfolgt vom festen Büroarbeitsplatz aus. Für Wartungen kommen externe Spezialisten hinzu und bei Störungen müssen Techniker kurzfristig auf Systeme zugreifen. Dazu kommen Service Accounts, Notfallzugänge oder gemeinsam genutzte Konten. Ein Benutzername wie „admin“ hilft bei der späteren Aufklärung wenig, wenn sich dahinter fünf interne Mitarbeiter und drei externe Dienstleister verbergen können.
Das Problem ist also nicht der Administrator an sich. Es ist die fehlende Zuordnung von Person, Berechtigung, Zeitpunkt und Aktion.
Auch regulatorisch rückt das stärker in den Fokus. NIS2 nennt Zugriffskontrolle und (wo angemessen) Multi-Faktor- oder kontinuierliche Authentifizierung ausdrücklich als Teil des Cyberrisikomanagements. Für regulierte Finanzunternehmen geht DORA noch weiter: Die technischen Standards verlangen unter anderem Least Privilege und Need-to-use und adressieren privilegierte, Notfall- und Administratorzugriffe sowie generische und gemeinsam verwendete Accounts explizit.
Für KRITIS-Unternehmen folgt daraus eine ziemlich praktische Konsequenz: MFA kann absichern, wer sich anmeldet. Sie beantwortet aber nicht, wie weit dessen Rechte reichen, wie lange sie bestehen und was damit passiert. Genau diese Lücke wird bei privilegierten Konten schnell kritisch.
Admin-Rechte brauchen ein Ablaufdatum
Besonders heikel sind Rechte, die für einen konkreten Anlass vergeben wurden und danach einfach bestehen bleiben. Ein externer Techniker braucht für eine Wartung vielleicht zwei Stunden Zugriff. Daraus müssen keine Admin-Rechte für die nächsten sechs Monate werden. Denn jeder zusätzliche Dauerzugang ist ein Zugang mehr, der gestohlen, missbraucht oder schlicht vergessen werden kann.
Wie real dieses Risiko ist, zeigt ein Fall aus dem Gesundheitswesen: Ein medizinischer Betreiber musste rund 2.000 privilegierte Zugangsdaten in einer Infrastruktur mit unter anderem 850 Servern verwalten. 2019 und 2020 trafen das Unternehmen Ransomware-Angriffe. Bei der anschließenden Analyse stellte sich heraus: Die Angreifer waren über ein kompromittiertes Konto mit privilegierten Rechten in die Systeme gelangt.
Privilegierte Konten sollten also sicherheitstechnisch anders betrachtet werden als normale User-Accounts. Wird ein solches Konto übernommen, erhält der Angreifer nicht nur Zugang zum System, sondern unter Umständen direkt weitreichende Handlungsmöglichkeiten.
Florian Kraus, General Manager der DAGMA GmbH, sieht hier eine Schwachstelle vieler Security-Konzepte: „Wir schauen bei Security sehr stark darauf, ob vor dem Login alles stimmt. Bei Admin-Zugängen müssen wir aber genauso wissen, was nach dem Login möglich ist. Wenn ein Konto praktisch überall hinkommt, hilft mir auch eine saubere Authentifizierung nur bedingt.“
Hinzu kommt ein Problem, das gerade in gewachsenen Infrastrukturen bekannt sein dürfte. „Kritisch sind oft gar nicht die wenigen Admin-Accounts, die jeder kennt“, so Kraus. „Es sind die Zugänge, die irgendwann einmal eingerichtet wurden: für einen Dienstleister, ein Projekt oder einen Notfall. Wenn niemand mehr genau weiß, warum sie noch existieren, werden sie zum Risiko.“
PAM für KRITIS: Die logische Konsequenz?
Die Konsequenz daraus ist nicht, privilegierte Zugriffe grundsätzlich zu vermeiden. Das wäre im laufenden Betrieb unrealistisch. Sie müssen aber kontrollierbar bleiben: eindeutig zugeordnet, auf das notwendige Maß begrenzt und nicht länger aktiv als erforderlich.
Privileged Access Management (PAM) schafft einen Rahmen dafür, privilegierte Zugriffe gezielter zu vergeben und ihre Nutzung nachvollziehbar zu machen.
Mit PAM lässt sich nachvollziehen, wer einen privilegierten Zugang genutzt hat und was während der Sitzung passiert ist. Gerade bei geteilten Admin-Konten oder externen Dienstleistern ist das entscheidend: Aus einem anonymen „admin“ wird wieder ein konkreter, nachvollziehbarer Zugriff.
„PAM ist kein neues Thema, das erst aus den neusten Compliance-Anforderungen entstanden ist“, sagt Kraus. „Unser Hersteller Segura® beschäftigt sich seit mehr als zwölf Jahren mit privilegierten Zugriffen. Systeme und Anforderungen verändern sich; die Grundfrage bleibt erstaunlich konstant: Wer braucht welche Rechte, für welchen Zweck und für wie lange? Mit Segura® PAM beantworten wir die meisten dieser Fragen.“
Für KRITIS sollte PAM deshalb weniger als zusätzliches Security-Tool verstanden werden. Es bietet viel mehr die Antwort auf eine grundlegende Herausforderung: Admin-Rechte sollten kein Dauerzustand sein.
(Dieser Artikel wurde mit KI modifiziert. Inhalte wurden fachlich auf Richtigkeit geprüft.)
Als Boutique-Distribution für Cybersecurity mit Sitz in Berlin und Teil der DAGMA Sp. z o.o., die 1987 in Katowice gegründet wurde, unterstützt die DAGMA GmbH mit fast 40 Jahren Markterfahrung Partner und Kunden bei der Auswahl und Umsetzung moderner Sicherheitslösungen. Das Portfolio umfasst bewusst ausgewählte europäische und internationale Hersteller mit klarer technologischer Differenzierung. Neben der Distribution bietet DAGMA umfassende Unterstützung entlang des gesamten Projektzyklus: von Presales, Consulting und Schulungen bis hin zu technischem Support.
Weitere Informationen zum Portfolio unter https://dagma-security.eu
DAGMA GmbH
Storkower Str. 115a
10407 Berlin
Telefon: +49 (30) 69206298-0
http://dagma.eu/de
Marketing
E-Mail: dagma.dach@dagma.eu

Preemptive Cybersecurity: Früher eingreifen statt nur schneller reagieren
Security-Teams haben in den vergangenen Jahren vor allem eines gelernt: genauer hinzusehen. Mehr Telemetrie, bessere Detection-Methoden und eine stärkere Vernetzung von Security-Daten sollen helfen, Angriffe möglichst schnell zu erkennen.
Das funktioniert. Es hat allerdings einen Nebeneffekt: Mehr Sichtbarkeit produziert zunächst mehr Informationen. Diese müssen gesammelt, korreliert, bewertet und im richtigen Moment in eine Entscheidung übersetzt werden. Gerade in größeren Umgebungen kann zusätzliche Detection deshalb auch mehr SIEM-Volumen, neue Regeln und zusätzlichen Aufwand bedeuten.
Die nächste Entwicklungsstufe der Cybersecurity sollte deshalb weniger davon geprägt sein, noch mehr zu beobachten. Sie sollte stärker darauf ausgerichtet sein, die Handlungsmöglichkeiten eines Angreifers aktiv zu beeinflussen.
Gartner bezeichnet diese Entwicklung als Preemptive Cybersecurity. Laut Prognose könnten entsprechende Lösungen bis 2030 rund 50 Prozent der IT-Security-Ausgaben ausmachen. 2024 lag dieser Anteil noch unter fünf Prozent. Predictive Threat Intelligence, Automated Moving Target Defense und Advanced Deception könnten damit deutlich stärker in moderne Cybersecurity-Strategien einfließen.
Drei Schritte, auf die es ankommen wird
Hinter Preemptive Cybersecurity steckt vor allem ein Perspektivwechsel: Verteidiger warten nicht mehr nur darauf, einen Angriff zu erkennen. Sie versuchen, die Bedingungen zu verändern, unter denen ein Angreifer operiert. Gartner fasst dieses Prinzip in drei Begriffen zusammen:
- Deny (Verweigern): Welche Optionen können wir dem Angreifer nehmen?
Ein erfolgreicher Erstzugriff ist noch kein erfolgreicher Angriff. Ein Angreifer muss zunächst weitere Systeme erreichen, Credentials finden oder Privilegien ausweiten. „Deny“ bedeutet deshalb, genau diese Handlungsmöglichkeiten systematisch einzuschränken. Je weniger verwertbare Wege zur Verfügung stehen, desto schwieriger wird es, aus einem kompromittierten Zugang tatsächlichen Schaden zu entwickeln.
- Deceive (Täuschen): Welche Entscheidungswege können wir für Angreifer riskant machen?
Angreifer kennen eine fremde Infrastruktur nicht. Sie müssen suchen, ausprobieren und bewerten, welche Systeme, Identitäten und Informationen relevant sind. Diese Unsicherheit lässt sich nutzen.
Die Idee dahinter ist bekannt: Honeypots locken Angreifer seit Jahrzehnten auf Systeme, die bewusst als glaubwürdige Köder platziert werden. Die Verteidigung schafft damit einen Ort, an dem bereits die Interaktion verdächtig ist. Die Reconnaissance des Angreifers wird damit selbst zum Detection-Sensor. - Disrupt (Stören): Wo können wir den Angriff früh aus dem Takt bringen?
Je weiter ein Angriff fortschreitet, desto kleiner wird häufig das Zeitfenster für die Verteidigung. „Disrupt“ zielt deshalb darauf ab, verdächtige Aktivitäten bereits während der Reconnaissance oder lateraler Bewegung sichtbar zu machen und Gegenmaßnahmen einzuleiten. Entscheidend ist der Zeitgewinn: Security-Teams sollen handeln können, bevor der Angreifer sein eigentliches Ziel erreicht. Aus Security-Sicht kann es dabei um Minuten oder Stunden gehen. Aus Unternehmenssicht darum, ob aus einem kompromittierten Zugang ein größerer Sicherheitsvorfall, ein Produktionsausfall oder zusätzlicher Recovery-Aufwand entsteht.
Security-Maßnahmen müssen für Angreifer unberechenbarer werden
Damit verschiebt sich das Kräfteverhältnis zumindest ein Stück. Angreifer rechnen heute aber mit aktivem Monitoring und versuchen, ihre Aktivitäten entsprechend zu verschleiern. Schwieriger wird es, wenn sie nicht mehr sicher einschätzen können, was in einer Umgebung echt ist und was nicht.
Advanced Deception entwickelt diesen Gedanken nun weiter. Statt einzelner Köder können Verteidiger glaubwürdige falsche Wege und Orientierungspunkte in einer Infrastruktur schaffen. Damit verändert sich auch die Rolle der Detection: Sie beobachtet nicht nur, welchen Weg ein Angreifer nimmt. Bereits die Entscheidung für einen falschen Weg bzw. für eine Sackgasse kann zum Signal werden.
„Preemptive Cybersecurity verschiebt den Zeitpunkt, an dem wir als Verteidiger Einfluss auf einen Angriff nehmen können. Wir versuchen nicht nur, verdächtiges Verhalten möglichst schnell zu erkennen, sondern bringen Angreifer früher in Situationen, in denen sie sich durch ihre eigenen Entscheidungen verraten können“, erklärt Florian Kraus, General Manager der DAGMA GmbH. „Advanced Deception macht diesen Ansatz nun praktisch nutzbar. Lösungen wie Labyrinth platzieren glaubwürdige falsche Systeme, Credentials oder andere Orientierungspunkte in der Umgebung. Sobald ein Angreifer damit interagiert, entsteht ein Signal mit hoher Relevanz und das Security-Team erhält einen konkreten Ansatzpunkt für die weitere Untersuchung.“
Die vielleicht interessanteste Entwicklung hinter Preemptive Cybersecurity liegt deshalb in einem erweiterten Verständnis von Prävention. Es geht nicht nur um die Frage, wie sich ein Angriff verhindern lässt. Ebenso relevant wird, welche Entscheidungen ein Angreifer während eines Angriffs treffen kann und welche davon ihn sichtbar machen.
Damit dürften Ansätze an Bedeutung gewinnen, die Angreifer möglichst früh vor Entscheidungen stellen und bei denen ein falscher Schritt zum Vorteil für die Verteidiger wird.
Oder, frei nach Labyrinth’s Slogan: „Let’s make hackers cry!“
(Hinweis: Dieser Artikel wurde mit KI modifiziert. Inhalte sind fachlich auf Richtigkeit geprüft.)
Als Boutique-Distribution für Cybersecurity mit Sitz in Berlin und Teil der DAGMA Sp. z o.o., die 1987 in Katowice gegründet wurde, unterstützt die DAGMA GmbH mit fast 40 Jahren Markterfahrung Partner und Kunden bei der Auswahl und Umsetzung moderner Sicherheitslösungen. Das Portfolio umfasst bewusst ausgewählte europäische und internationale Hersteller mit klarer technologischer Differenzierung. Neben der Distribution bietet DAGMA umfassende Unterstützung entlang des gesamten Projektzyklus: von Presales, Consulting und Schulungen bis hin zu technischem Support.
Weitere Informationen zum Portfolio unter https://dagma-security.eu/
DAGMA GmbH
Storkower Str. 115a
10407 Berlin
Telefon: +49 (30) 69206298-0
https://dagma-security.eu
Marketing
E-Mail: dagma.dach@dagma.eu

IT-Sicherheit braucht weniger Angst
Denn unter hohem Zeitdruck werden Informationen zu schnell verarbeitet, Entscheidungen häufiger auf Basis unvollständiger Daten getroffen und Risiken schwerer eingeordnet. Genau diese Dynamik eröffnet Angreifern neue Möglichkeiten, gezielt in den Entscheidungsprozess einzugreifen.
Die Folgen dieser Entwicklung lassen sich bereits heute beobachten.
Wenn selbst Sicherheitsforscher zum Angriffsziel werden
Wird eine neue Schwachstelle veröffentlicht, dauert es oft nur wenige Minuten, bis erste Proof-of-Concepts (PoCs) und Analysewerkzeuge öffentlich verfügbar sind. Sie helfen Sicherheitsforschern und Unternehmen dabei, Risiken besser zu verstehen und geeignete Schutzmaßnahmen abzuleiten. Doch inzwischen machen Hacker nicht mal mehr vor diesen Werkzeugen Halt. Ein aktuelles Beispiel ist der von den Threat Researchern von Sekoia analysierte ChocoPoC-Fall. Gemeinsam mit Erkenntnissen von YesWeHack zeigte die Untersuchung, wie manipulierte Exploit-Repositories gezielt über GitHub verbreitet wurden. Die Angreifer nutzten dabei die Aufmerksamkeit rund um aktuelle Schwachstellen in Microsoft SharePoint, Microsoft Windows, dem Linux Kernel oder Apache, um ihre präparierten PoCs möglichst glaubwürdig erscheinen zu lassen. Die vermeintlichen PoCs enthielten schädliche Python-Abhängigkeiten. Ziel war es, die Rechner derjenigen zu kompromittieren, die diese Schwachstellen eigentlich analysieren wollten. Angegriffen wurden also nicht Unternehmen, sondern der Prozess, in dem Sicherheitswissen entsteht. Dieser Vorfall steht stellvertretend für eine Entwicklung, die weit über einen einzelnen Angriff hinausgeht. Cyberkriminelle manipulieren heute nicht mehr nur Systeme. Sie greifen Informationen, Research, Werkzeuge, Software-Lieferketten und das Vertrauen in digitale Quellen an – also genau die Grundlagen, auf denen Sicherheitsentscheidungen getroffen werden und auf die wir normalerwiese vertrauen.
Orientierung schlägt Aktionismus
Entscheidend wird daher, Zusammenhänge zu erkennen, Informationen richtig einzuordnen und daraus belastbare Entscheidungen abzuleiten. Die Antwort darauf besteht jedoch selten darin, für jede neue Bedrohung oder jede neue Vorgabe ein weiteres Tool einzuführen. Genau diesen Perspektivwechsel bringt Sekoia mit ihrem neuen Leitgedanken „Think outside the threat“ zum Ausdruck. Der Leuchtturm des neuen Markenauftritts steht dabei sinnbildlich für Orientierung in einer Sicherheitslandschaft, die nicht nur durch neue Bedrohungen, sondern auch wegen steigenden regulatorischen Anforderungen immer komplexer wird.
„Der ChocoPoC-Fall wird sicher nicht der letzte Angriff dieser Art bleiben. Er macht aber deutlich, dass moderne Cyberabwehr mehr benötigt als zusätzliche Detection-Regeln oder immer neue Warnmeldungen", erklärt Florian Kraus, General Manager der DAGMA GmbH, "Entscheidend ist die Fähigkeit, Informationen einzuordnen, Zusammenhänge zu erkennen und daraus handlungsrelevantes Wissen abzuleiten. Wir sollten unsere Sicherheitsstrategie deshalb nicht bei jeder neuen Bedrohung oder Compliance-Vorgabe vollständig neu ausrichten. Viel wichtiger ist es, auf Lösungen und Partner zu setzen, die Orientierung schaffen und bestehende Sicherheitsmaßnahmen sinnvoll weiterentwickeln. Resilienz entsteht heute nicht durch mehr Komplexität, sondern durch bessere Entscheidungen. Dann haben wir auch viel weniger Angst vor Ausfällen, Bedrohungen oder neuen Regularien.“
Der Wettbewerb in der Cybersecurity wird sich künftig nicht daran entscheiden, wer die meisten Daten sammelt, sondern wer sie schneller einordnen kann. Wer Bedrohungen versteht, statt ihnen nur hinterherzulaufen, gewinnt genau das zurück, was in der Cybersecurity oft am wertvollsten ist: Handlungssicherheit.
Als Boutique-Distribution für Cybersecurity mit Sitz in Berlin und Teil der DAGMA Sp. z o.o., die 1987 in Katowice gegründet wurde, unterstützt die DAGMA GmbH mit fast 40 Jahren Markterfahrung Partner und Kunden bei der Auswahl und Umsetzung moderner Sicherheitslösungen. Das Portfolio umfasst bewusst ausgewählte europäische und internationale Hersteller mit klarer technologischer Differenzierung. Neben der Distribution bietet DAGMA umfassende Unterstützung entlang des gesamten Projektzyklus: von Presales, Consulting und Schulungen bis hin zu technischem Support.
Weitere Informationen unter https://dagma-security.eu/
DAGMA GmbH
Storkower Str. 115a
10407 Berlin
Telefon: +49 (30) 69206298-0
https://dagma-security.eu
Marketing
E-Mail: dagma.dach@dagma.eu

Mehr Sichtbarkeit bedeutet nicht automatisch mehr Klarheit
Die Herausforderung ist dabei längst nicht mehr fehlende Sichtbarkeit allein. Vielmehr geht es darum, aus einer stetig wachsenden Menge an Informationen diejenigen Risiken herauszufiltern, die tatsächlich relevant und ausnutzbar sind.
Besonders sichtbar wird das in dezentralen Unternehmensstrukturen. Viele Unternehmen verfügen über mehrere Marken, Tochtergesellschaften und gewachsene IT-Landschaften. Neben den bekannten Systemen existieren alte Domains, Cloud-Projekte, Lieferantenportale oder Anwendungen aus früheren Akquisitionen. Das Problem: Die CMDB ist nicht das Internet. Ein Angreifer orientiert sich nicht an Inventarlisten, sondern an den Systemen, die tatsächlich von außen erreichbar sind.
Diese Dynamik stellt etablierte Sicherheitsprozesse vor neue Herausforderungen. Klassische Pentests liefern zwar wertvolle Erkenntnisse, sind jedoch aufwendig, ressourcenintensiv und bilden meist nur noch eine Momentaufnahme ab. Denn in einer Umgebung, die sich durch Cloud, APIs und zunehmend KI-gestützte Entwicklung permanent verändert, können Ergebnisse bereits kurze Zeit später an Aktualität verlieren.
Genau deshalb rücken neue Ansätze für External Attack Surface Management und agentisches Pentesting in den Fokus. Ziel ist es, Risiken nicht nur sichtbar zu machen, sondern kontinuierlich zu validieren und nach ihrer tatsächlichen Ausnutzbarkeit zu priorisieren. Agentisches Pentesting verspricht dabei, viele manuelle Schritte zu automatisieren und Sicherheitsverantwortlichen schneller und regelmäßiger belastbare Erkenntnisse über reale Risiken zu liefern.
Doch was bedeutet das konkret für Security-Teams? Wo liegen die Unterschiede zum klassischen Pentesting? Und wie lässt sich die externe Angriffsfläche aus Sicht eines Angreifers kontinuierlich bewerten, ohne den operativen Aufwand weiter zu erhöhen?
Genau diesen Fragen widmen sich Alexander Börsel und Muneeb Zafar im gemeinsamen Webinar von DAGMA und Hadrian am 08. Juli 2026.
Die beiden diskutieren, warum sich die Angriffsfläche vieler Unternehmen schneller verändert als klassische Prüfprozesse Schritt halten können, weshalb die Priorisierungskrise zur neuen Sichtbarkeitskrise wird und wie moderne Ansätze wie Hadrian ATLAS und Hadrian NOVA dabei helfen können, aus Sichtbarkeit belastbare Risikobewertungen abzuleiten.
Webinar: Sichtbarkeit reicht nicht mehr: EASM und Agentic Pentesting für weniger ausnutzbare Risiken
Datum: 08. Juli 2026
Uhrzeit: 11:00 – ca. 11:45 Uhr
Webinar verpasst? – Kontaktieren Sie uns gerne: https://dagma.eu/de/contact
Als Boutique-Distribution für Cybersecurity mit Sitz in Berlin und Teil der DAGMA Sp. z o.o., die 1987 in Katowice gegründet wurde, unterstützt die DAGMA GmbH mit fast 40 Jahren Markterfahrung Partner und Kunden bei der Auswahl und Umsetzung moderner Sicherheitslösungen. Das Portfolio umfasst bewusst ausgewählte europäische und internationale Hersteller mit klarer technologischer Differenzierung. Neben der Distribution bietet DAGMA umfassende Unterstützung entlang des gesamten Projektzyklus: von Presales, Consulting und Schulungen bis hin zu technischem Support.
Weitere Informationen unter https://dagma-security.eu/
DAGMA GmbH
Storkower Str. 115a
10407 Berlin
Telefon: +49 (30) 69206298-0
https://dagma-security.eu
Marketing
E-Mail: dagma.dach@dagma.eu

Digitale Souveränität beginnt bei Identitäten
Viele Diskussionen hinterfragen zwar Abhängigkeiten bei Cloud, Infrastruktur und Daten, erwähnen zentrale Identitätsplattformen aber häufig nicht im selben Atemzug. Dabei steuern gerade diese den Zugriff auf Anwendungen, Informationen und digitale Geschäftsprozesse.
Zwischen proprietären Plattformen mit langfristigen Abhängigkeiten und selbst betriebenen Open-Source-Lösungen mit hohem Betriebsaufwand suchen viele Organisationen nach einem pragmatischen Mittelweg. Sie suchen nach einer Alternative, die User-Accounts von Mitarbeitenden, Geschäftspartnern und Kunden sicher verwaltet und gleichzeitig mit regulatorischen Anforderungen, Sicherheitsvorgaben und wachsenden Integrationsanforderungen kompatibel ist.
Mit Bare.ID erweitert die DAGMA GmbH ihr Portfolio um einen Hersteller für Identity & Access Management (IAM), der genau diesen Ansatz verfolgt: Die Verbindung von offenen Technologien mit der Flexibilität von Open Source und den Vorteilen einer professionell betriebenen Enterprise-Plattform zu schaffen.
Bare.ID verfolgt einen souveränen Ansatz auf Basis offener Technologien rund um Keycloak, einer deutschen Lieferkette und flexibler Bereitstellungsmodelle. Unternehmen erhalten damit eine konsistente Grundlage für moderne IAM-Strategien und behalten gleichzeitig die Freiheit, ihre Identitätsinfrastruktur als SaaS, hybrid oder On-Premises zu betreiben.
„Mit Bare.ID gewinnen wir einen Partner, der Offenheit, Flexibilität und operative Umsetzbarkeit sinnvoll miteinander verbindet. Genau diese Balance suchen viele Organisationen heute, wenn sie ihre Identitätsinfrastruktur zukunftssicher aufstellen wollen“, erklärt Florian Kraus, General Manager bei der DAGMA GmbH.
Dass dieser Ansatz zunehmend an Relevanz gewinnt, zeigt auch die jüngste KuppingerCole-Auszeichnung von Bare.ID als Rising Star. Die Analysten würdigten insbesondere den souveränen IAM-Ansatz, die flexiblen Bereitstellungsmodelle und die konsequente Ausrichtung auf offene Technologien.
„Für uns bestätigt das eine Entwicklung, die wir seit einiger Zeit beobachten: Der Markt sucht inzwischen nicht mehr nur leistungsfähige IAM-Plattformen, sondern vor allem mehr Kontrolle über die eigene Identitätsinfrastruktur. Genau deshalb sehen wir großes Potenzial in der Zusammenarbeit mit Bare.ID im deutschsprachigen Raum“, so Kraus weiter.
Die Zusammenarbeit zwischen DAGMA und Bare.ID startet ab sofort in der DACH-Region.
Als Boutique-Distribution für Cybersecurity mit Sitz in Berlin und Teil der DAGMA Sp. z o.o., die 1987 in Katowice gegründet wurde, unterstützt die DAGMA GmbH mit fast 40 Jahren Markterfahrung Partner und Kunden bei der Auswahl und Umsetzung moderner Sicherheitslösungen. Das Portfolio umfasst bewusst ausgewählte europäische und internationale Hersteller mit klarer technologischer Differenzierung. Neben der Distribution bietet DAGMA umfassende Unterstützung entlang des gesamten Projektzyklus: von Presales, Consulting und Schulungen bis hin zu technischem Support.
Weitere Informationen unter https://dagma-security.eu/
DAGMA GmbH
Storkower Str. 115a
10407 Berlin
Telefon: +49 (30) 69206298-0
https://dagma-security.eu
Marketing
E-Mail: dagma.dach@dagma.eu

KI-Agenten, Bots, APIs: Warum PAM plötzlich zum Kontrollzentrum moderner Identitäten wird
Während IT-Fachleute über KI-Produktivität, Automatisierung und neue Agentenmodelle diskutieren, entsteht im Hintergrund eine völlig neue Klasse digitaler Identitäten. Viele bestehende Security-Modelle sind darauf bislang nicht ausgelegt.
Denn die nächste Welle privilegierter Zugriffe entsteht nicht mehr nur durch Menschen, sondern durch KI-Agenten, Bots, APIs, Services und autonome Workflows. Diese sogenannten „Non-Human Identities (NHIs)“ verändern zunehmend die Grundlagen moderner Identity Security. Viele IT-Teams verlieren zunehmend die Übersicht darüber, welche Identitäten existieren, welche Berechtigungen sie besitzen und welche Systeme autonom handeln.
Die stille Expansion von Maschinenidentitäten
Die Zahl maschineller Identitäten wächst derzeit deutlich schneller als klassische Benutzerkonten.
Ein aktueller Fall aus der Security-Forschung zeigt beispielswiese, wie schnell sich die Dynamik verändert hat: Ein KI-basierter Angriff konnte innerhalb weniger Minuten privilegierte Rechte eskalieren und Adminzugriffe erreichen. Nicht durch klassische Malware. Sondern durch automatisierte Entscheidungs- und Angriffsketten.
Entscheidend ist weniger der einzelne Angriff als dessen Geschwindigkeit und Skalierung.
Denn KI erhöht nicht nur die Effizienz auf Verteidigerseite, sondern auch die Geschwindigkeit automatisierter Angriffe auf Identitäten und privilegierte Zugriffe.
Laut Marktbeobachtungen wächst die Zahl maschineller Identitäten in Unternehmen inzwischen deutlich schneller als die Zahl menschlicher Benutzer. APIs, Cloud-Workloads, Service Accounts und KI-Agenten erzeugen eine Infrastruktur, in der Systeme zunehmend autonom miteinander kommunizieren.
Viele Governance-Modelle gehen noch immer implizit davon aus, dass privilegierte Aktionen primär von Menschen ausgehen. Maschinenidentitäten besitzen inzwischen aber häufig dieselben Rechte und werden deutlich seltener überprüft als menschliche Accounts, v.a. in dynamischen Cloud- und API-Umgebungen.
Warum PAM plötzlich strategisch wird
Mit der wachsenden Zahl autonomer Systeme verändert sich auch die Rolle von Privileged Access Management (PAM) grundlegend.
PAM war lange vor allem auf menschliche Administratoren ausgerichtet: Passwort-Tresore, privilegierte Sessions oder administrative Zugriffe.
Heute reicht dieser Fokus nicht mehr aus. Denn privilegierte Aktivitäten entstehen zunehmend automatisiert über APIs, Services, Workloads oder KI-Agenten. Genau deshalb wird PAM immer stärker zur zentralen Kontroll- und Governance-Schicht moderner Identitätsstrategien.
Die entscheidende Frage lautet künftig nicht mehr nur:
„Wer darf zugreifen?“
Sondern:
„Welche Identität handelt gerade autonom und unter welchen Bedingungen?“
Dafür benötigen Security-Teams mehr Transparenz über privilegierte Maschinenidentitäten sowie eine zentrale Kontrolle von Credentials und Aktivitäten.
Ein typisches Szenario:
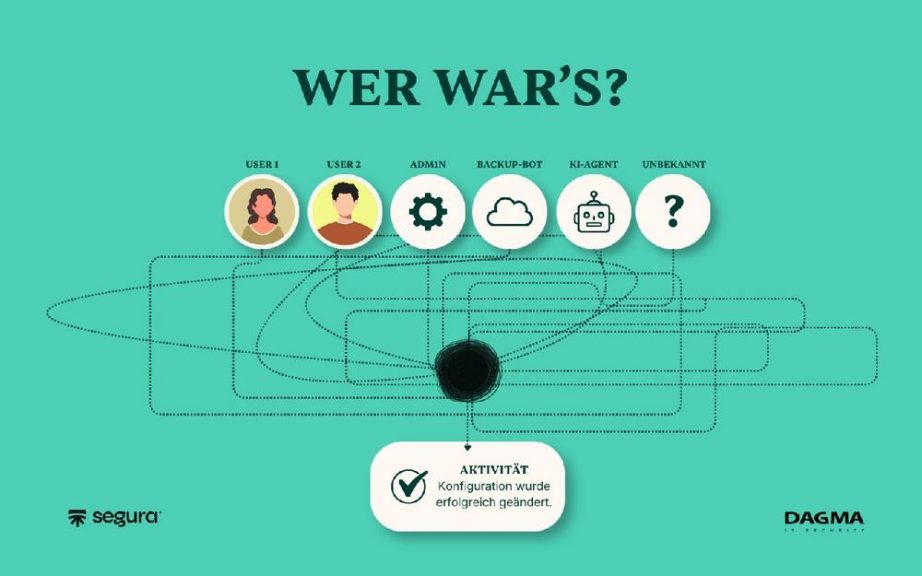
Ein KI-Agent verbindet CRM, Ticketsysteme und Cloud-Dienste und stößt automatisiert Prozesse an. Kommt es später zu einem Sicherheitsvorfall, lässt sich häufig nur schwer nachvollziehen, welche Aktion tatsächlich von welchem System ausgelöst wurde.
Das eigentliche Risiko liegt nicht in der Automatisierung
Automatisierung selbst ist nicht das Problem. Kritisch wird es dort, wo Transparenz und Verantwortlichkeit verloren gehen.
Viele CISOs und CIOs wissen heute nicht mehr zuverlässig,
- welche Maschinenidentitäten aktiv sind,
- wo Credentials gespeichert werden,
- welche Rechte genutzt werden,
- oder welche Systeme privilegierte Aktionen ausführen.
Dadurch entstehen neue Risiken für Governance, Incident Response und Compliance.
Denn ohne klare Zuordnung wird die Analyse von Sicherheitsvorfällen zunehmend schwieriger. Vor allem dann, wenn autonome Systeme eigenständig Entscheidungen treffen oder Aktionen auslösen.
Genau diese fehlende Transparenz entwickelt sich laut Florian Kraus derzeit zu einem der größten blinden Flecken moderner Identity-Strategien:
„Viele Unternehmen diskutieren derzeit intensiv über KI-Strategien – aber kaum darüber, welche privilegierten Identitäten dabei eigentlich entstehen. Doch dort entwickelt sich gerade ein massiver Blind Spot. Wer Maschinenidentitäten nicht sichtbar und kontrollierbar macht, verliert mittelfristig die Nachvollziehbarkeit über kritische Aktionen im eigenen Unternehmen.“
Was CISOs jetzt priorisieren sollten
Für CISOs entwickelt sich das Management von Non-Human Identities zunehmend zu einer strategischen, unternehmensweiten Aufgabe.
Entscheidend sind dabei vor allem vier Bereiche:
- Zentrale Sichtbarkeit schaffen
CISOs benötigen Transparenz über Service Accounts, Zertifikate, API-Secrets und Workload-Identitäten über hybride Umgebungen hinweg. - PAM breiter denken
Privileged Access Management darf sich nicht mehr ausschließlich auf menschliche Administratoren konzentrieren. Auch Maschinenidentitäten benötigen kontrollierte privilegierte Zugriffe und kontinuierliche Überwachung. - Zero-Trust-Prinzipien konsequent anwenden
Maschinenidentitäten dürfen nicht implizit vertraut werden. Zugriffe müssen kontinuierlich überprüft werden. - Credential-Management automatisieren
Die zentrale Verwaltung und Rotation von Secrets, Zertifikaten und privilegierten Credentials wird zunehmend entscheidend, um Risiken in dynamischen Umgebungen zu reduzieren.
Viele Unternehmen investieren deshalb stärker in zentrale Plattformen für Identity Governance, Credential Security und privilegierte Zugriffe, um menschliche und nicht-menschliche Identitäten konsolidiert sichtbar und kontrollierbar zu machen.
Die größte Herausforderung moderner Identity Security wird künftig nicht mehr nur darin bestehen, Zugriffe zu verhindern, sondern überhaupt noch nachvollziehen zu können, welche Identität gehandelt hat.
Die Frage „Wer war’s?“ entwickelt sich damit zu einer der zentralen Herausforderungen moderner Identity Security.
Als Boutique-Distribution für Cybersecurity mit Sitz in Berlin und Teil der DAGMA Sp. z o.o., die 1987 in Katowice gegründet wurde, unterstützt die DAGMA GmbH mit fast 40 Jahren Markterfahrung Partner und Kunden bei der Auswahl und Umsetzung moderner Sicherheitslösungen. Das Portfolio umfasst bewusst ausgewählte europäische und internationale Hersteller mit klarer technologischer Differenzierung. Neben der Distribution bietet DAGMA umfassende Unterstützung entlang des gesamten Projektzyklus: von Presales, Consulting und Schulungen bis hin zu technischem Support.
Weitere Informationen unter https://dagma-security.eu/
DAGMA GmbH
Storkower Str. 115a
10407 Berlin
Telefon: +49 (30) 69206298-0
https://dagma-security.eu
Marketing
E-Mail: dagma.dach@dagma.eu

DAGMA setzt auf EASM: Gemeinsam mit Hadrian mehr Fokus auf reale Angriffspfade
Denn hier stoßen viele klassische Security-Ansätze an ihre Grenzen: Scanner identifizieren zwar einzelne Findings und leiten Maßnahmen ab. Ob dadurch aber die tatsächlich ausnutzbare Angriffsfläche sinkt, bleibt häufig unklar.
Die Folge: Unbekannte oder nie inventarisierte Assets bleiben unentdeckt. Schwachstellen werden isoliert bewertet statt im Kontext betrachtet. Selbst vermeintlich unkritische Findings lassen sich so zu realen Angriffspfaden kombinieren.
External Attack Surface Management: Risiken im Kontext bewerten
Mit Hadrian erweitern wir unser Portfolio um eine Plattform für External Attack Surface Management (EASM) und stärkt gezielt die Absicherung externer Angriffsflächen. Hadrian bewertet Sicherheitsrisiken konsequent aus Angreiferperspektive: Die Lösung identifiziert kontinuierlich internet-exponierte Assets, validiert deren tatsächliche Ausnutzbarkeit und zeigt auf, welche Kombinationen zu realen Angriffspfaden führen. So wird transparent, welche Risiken tatsächlich relevant sind.
Cybersecurity aus Europa: Transparenz und Verantwortung im Fokus
Hadrian als Hersteller und die DAGMA GmbH stehen gleichermaßen für einen europäischen Ansatz in der Cybersicherheit und fokussieren sich auf Transparenz, Verantwortung und nachhaltige Sicherheitsstrategien.
„Während sich Security-Teams von reaktiver Verteidigung hin zu präventivem Exposure Management entwickeln, werden Skalierbarkeit und Konsistenz entscheidend. Durch die Partnerschaft verbinden wir globale Expertise mit regionaler Nähe und unterstützen Unternehmen dabei, sich auf die Reduzierung realer Risiken zu konzentrieren“, sagt Gil Fromovitch, Chief Revenue Officer bei Hadrian.
Die Herausforderung: Fehlende Verzahnung von Security-Tools
Die Herausforderung liegt selten im Mangel an Tools, sondern in deren fehlender Verzahnung: Discovery, Bewertung und Priorisierung laufen in vielen Organisationen parallel. Eine durchgängige Sicht auf reale Risiken fehlt.
DAGMA verfolgt bewusst einen ganzheitlichen Ansatz: ein kuratiertes Portfolio, das Lösungen nicht isoliert betrachtet, sondern in eine funktionierende Sicherheitsarchitektur integriert. Ziel ist es, Partner und Kunden dabei zu unterstützen, Maßnahmen gezielt dort anzusetzen, wo sie nachweislich Risiken reduzieren.
Warum Kontext in der Cybersicherheit entscheidend ist
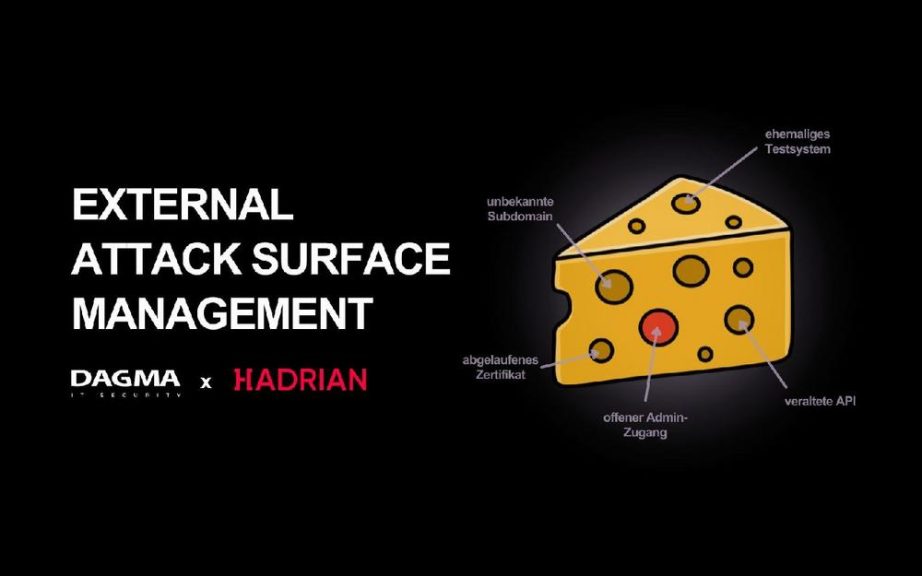
Wie im Schweizer-Käse-Modell entsteht das eigentliche Risiko oft erst durch das Zusammenspiel vieler kleiner Schwachstellen. Diese Zusammenhänge bleiben in klassischen Security-Ansätzen häufig unsichtbar.
„Deshalb bauen wir unser Portfolio entlang realer Angriffsvektoren auf – nicht entlang von Kategorien. Der Blick auf die externe Angriffsfläche und die tatsächliche Ausnutzbarkeit von Risiken ist dabei zentral. Mit Hadrian schaffen wir eine fundierte Grundlage für bessere Priorisierung und mehr Überblick über die eigene IT-Landschaft“, erklärt Florian Kraus, General Manager DACH bei DAGMA GmbH.
Die Zusammenarbeit startete im April 2026 in der DACH-Region.
Als Boutique-Distribution für Cybersecurity mit Sitz in Berlin und Teil der DAGMA Sp. z o.o., die 1987 in Katowice gegründet wurde, unterstützt die DAGMA GmbH mit fast 40 Jahren Markterfahrung Partner und Kunden bei der Auswahl und Umsetzung moderner Sicherheitslösungen. Das Portfolio umfasst bewusst ausgewählte europäische und internationale Hersteller mit klarer technologischer Differenzierung. Neben der Distribution bietet DAGMA umfassende Unterstützung entlang des gesamten Projektzyklus: von Presales, Consulting und Schulungen bis hin zu technischem Support.
Weitere Informationen zum Portfolio unter https://dagma.eu/de/it-security
DAGMA GmbH
Storkower Str. 115a
10407 Berlin
Telefon: +49 (30) 69206298-0
https://dagma-security.eu
Marketing
E-Mail: dagma.dach@dagma.eu
